Механизмы обнаружения
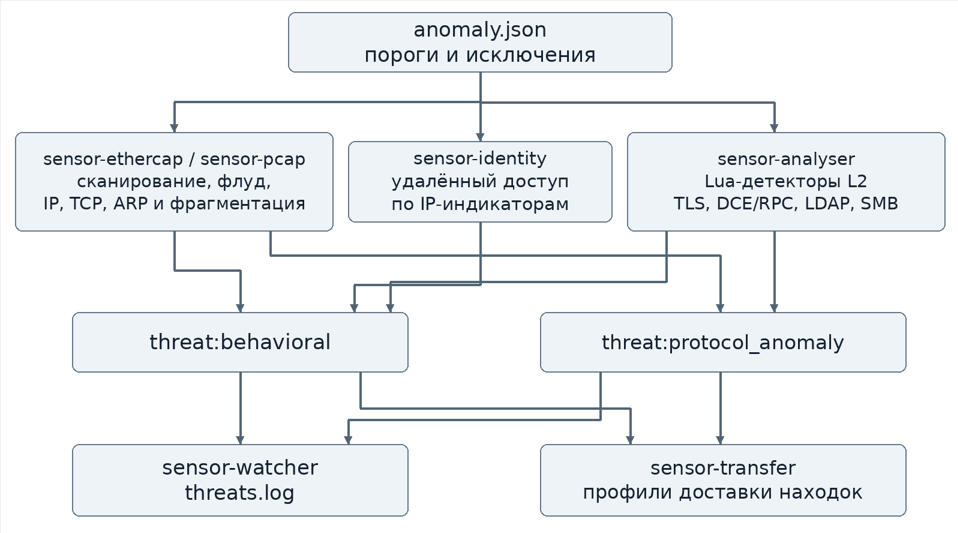
Файл /opt/alertixnta/config/anomaly.json задаёт пороги и исключения нескольких механизмов. Сетевые детекторы читают его в sensor-ethercap и sensor-pcap; проверки удалённого доступа — в sensor-identity; протокольные Lua-детекторы L2 — в sensor-analyser. Поэтому изменение одного файла может потребовать перечитывания нескольких служб.
Компоненты обнаружения и каналы находок представлены на рисунке ниже.
Находка описывает наблюдаемое условие: например, необычное число портов, нарушение TLS-политики или совпадение с индикатором. Администратор обеспечивает качество исходных данных и настройки, а аналитик оценивает находку с учётом назначения узлов. Плановые сканеры, резервное копирование и средства управления особенно важно учесть при вводе детекторов в эксплуатацию.
Таблица. Основные параметры anomaly
| Параметр | Значения | Назначение и особенности |
|---|---|---|
enabled | true / false; false | Включает сканирование, флуд, Slowloris, межпоточный агрегатор и rat_ioc. Не управляет всеми остальными проверками. |
profile | office в поставке | Информационная строка. Не выбирает готовый набор порогов: числовые значения задаются явно. |
whitelist_subnets | Массив CIDR; [] | Информационное поле: детекторы его не применяют. Используйте исключения конкретных секций. |
episode_idle_window_sec | Секунды; 60 | Окно простоя эпизода и подавления повторной находки для ряда сетевых детекторов. |
Важно. anomaly.enabled: false не выключает проверки fragmentation, ip, tcp, arp и детекторы L2. Их поведение определяется собственными флагами. Для полного отключения выбранной категории меняйте именно её настройки.
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.