Добавление правил
Для добавления правила сигнал воспользуйтесь кнопкой «Добавить» и выберите нужный тип правила. Описание типов правил и их ключевые особенности приведены в разделе Общие сведения о правилах.
Откроется конструктор правил.
Существует два режима создания правила:
упрощенный - конструктор, позволяющий указать общие сведения, приоритет, классификацию правила, скрипты и детектирующую логику без написания кода; упрощенный режим поддерживает правила типа list, bucket и chain;
профессиональный - содержит шаблон полного кода правила для выбранного типа, в котором все значения атрибутов редактируются вручную.
Некоторые правила могут открываться только в профессиональном режиме.
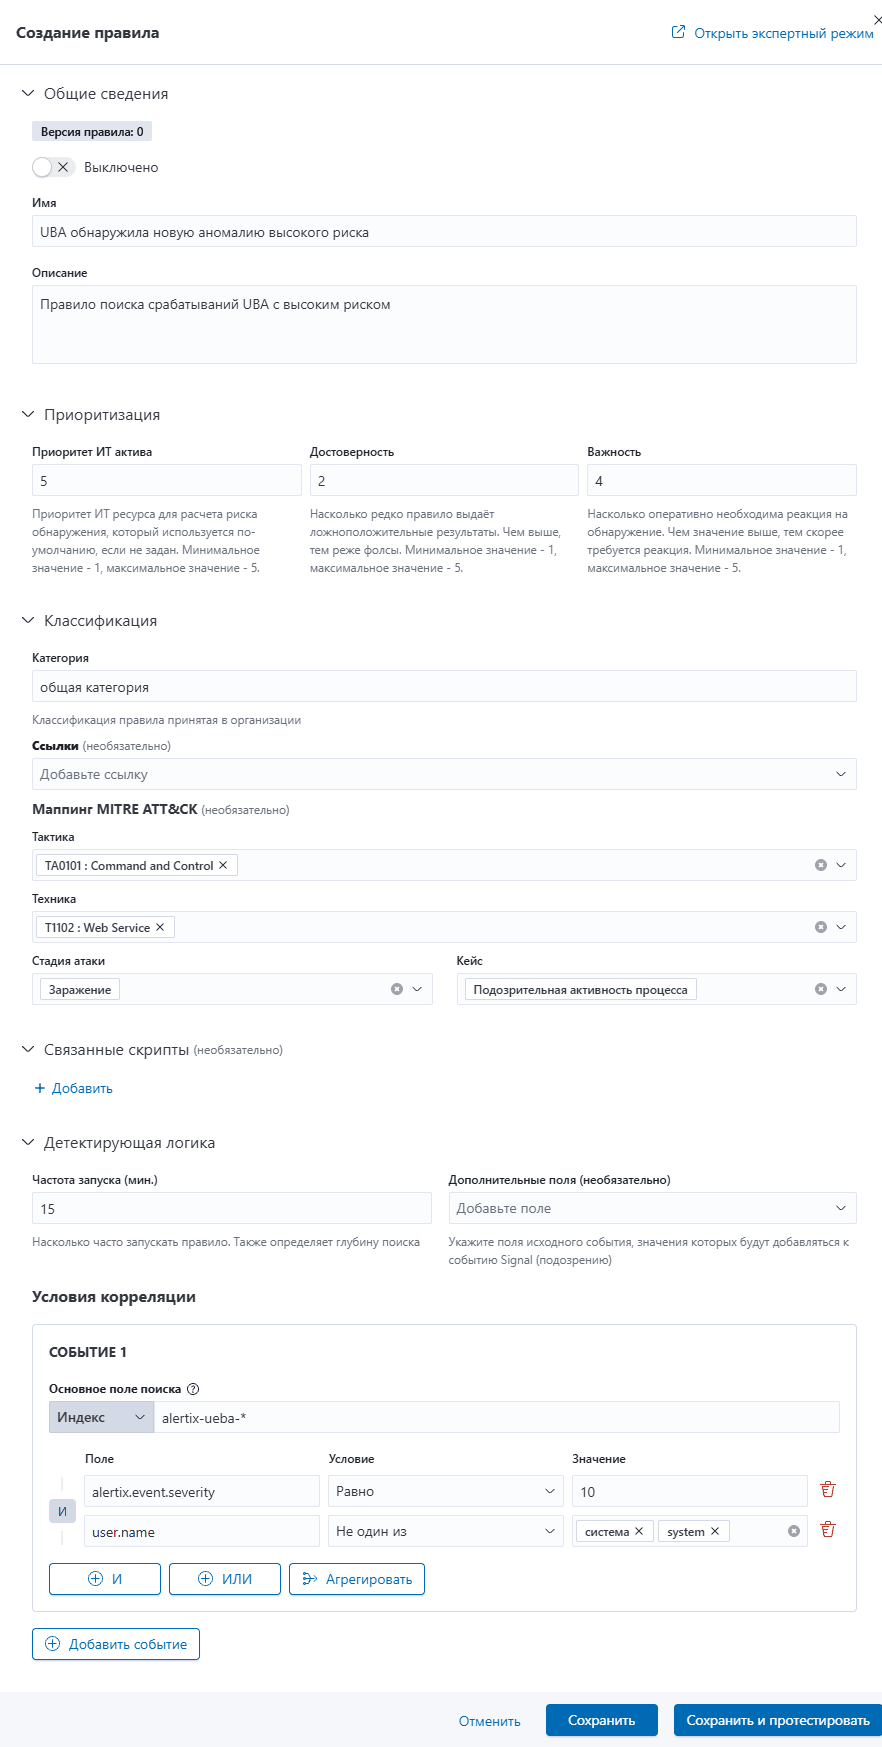
Пример двух представлений для правила с типом List приведен на рисунках ниже.
Упрощенный режим:
Рисунок 1.
Профессиональный режим:
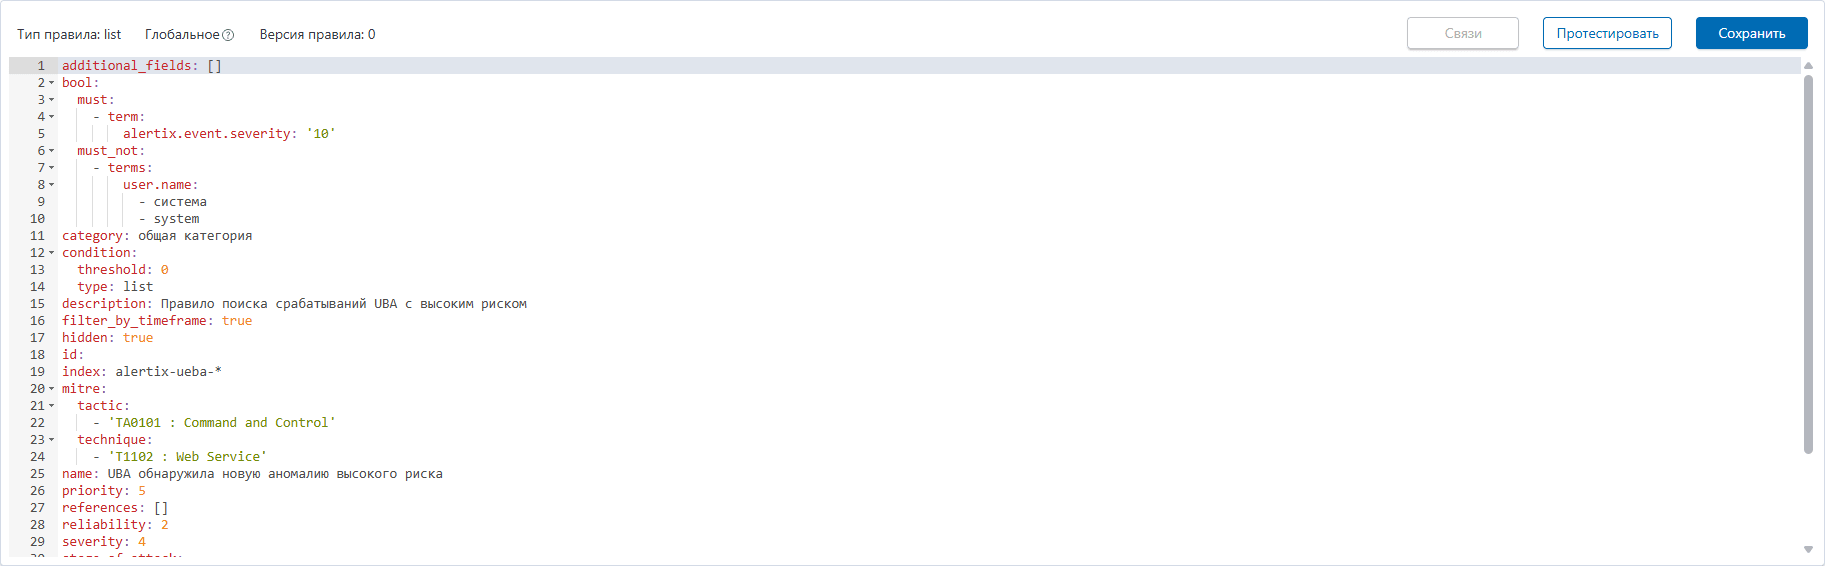
Рисунок 2.
Ниже приводится описание элементов формы в упрощенном режиме.
Группа полей «Общие сведения»:
Переключатель, обозначающий текущее состояние правила. По умолчанию – Отключено (правило создано, но не работает). Чтобы включить правило, необходимо установить переключатель в положение "Вкл.".
В поле Имя рекомендуется указывать понятное имя правила с четкой формулировкой проблемы/опасности. В поле Описание вводится развернутое описание подозрений, которые выявляет данное правило.
Группа полей «Приоритизация»:
В группе полей Приоритизация заполняются параметры приоритета ИТ актива, степени достоверности правила и степени важности (от 1 до 5) (подробнее см. п. Уровни риска воркспейсов) .
Группа полей «Классификация»:
В поле Категория необходимо указать категорию правила согласно классификации, принятой в организации.
В поле Ссылки можно добавлять полезные ссылки на различные источники информации и справочные данные, на основе которых создано правило.
Для облегчения интеграции в процессы той или иной организации правила Signal были наложены на широко использующуюся матрицу MITRE ATT&CK.
В поле Тактика доступен выбор нескольких тактик. Можно воспользоваться быстрым поиском, введя значение в поисковую строку. После выбора тактик в поле Техника MITRE список техник будет отфильтрован. Для техник так же доступен множественный выбор.
В полях Стадия атаки и Кейс выбираются значения в классификации NGR. Список кейсов фильтруется в зависимости от выбранной стадии атаки.
Платформа Alertix использует собственную модель осуществления вредоносной деятельности, состоящую из 8 стадий атаки и 1 вспомогательной стадии («Другое»), характеризующей обычно непреднамеренные или случайные действия, которые могут иметь негативные последствия и нарушения внутренних политик ИБ клиентов.
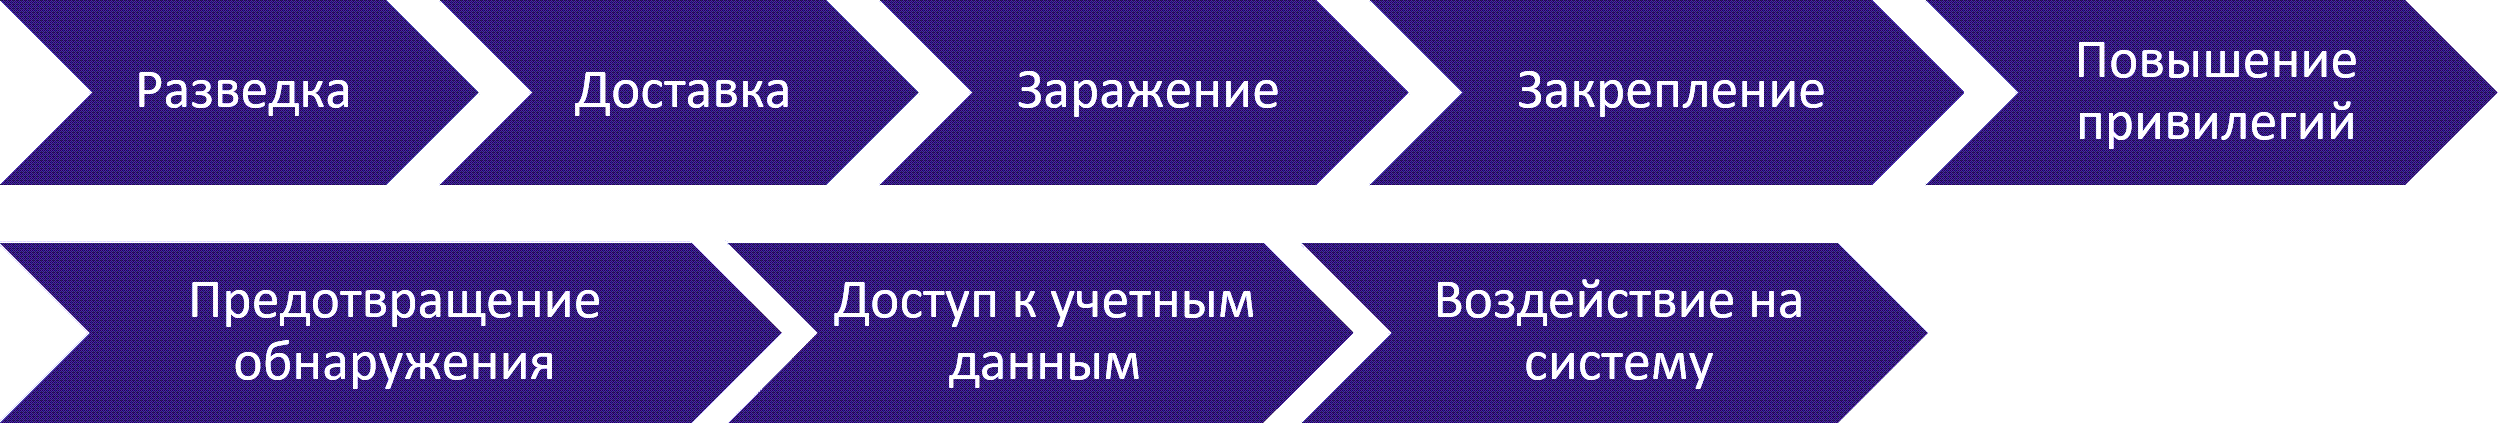
Рисунок 3.
Каждой стадии соответствуют кейсы - признаки однотипной вредоносной активности, например, «Использование средств удаленного администрирования» или «Эксплуатация уязвимостей веб-сервисов». Правила осуществляют поиск конкретных признаков кейса. Для одного кейса может быть разработано множество правил, позволяющих выявить вредоносную деятельность по событиям от различных источников событий.
Кейсы стадии «Другое» составляют следующий список:
ошибки конфигурации ИС;
ошибки конфигурации СЗИ;
использование нелегитимного ПО;
массовый алерт;
обнаружение новой уязвимости;
рассылка спам сообщений;
другое.
Группа полей «Скрипты»: При необходимости правило Signal можно связать с одним или несколькими скриптами реагирования. Для каждого скрипта необходимо указать приоритет.
Группа полей «Детектирующая логика»:
В поле Частота запуска необходимо указать временной интервал в минутах (с какой периодичностью выполнять запуск правила). Также это поле определяет глубину поиска (с какой глубины в минутах с момента запуска правила начинать поиск событий).
Элемент Дополнительные поля предназначен для указания дополнительных полей исходного события, названия и значения которых будут добавлены в срабатывание правила.
Условия корреляции
В одном правиле может быть до пяти событий. Каждое событие настраивается отделньо, в одном событии может быть несколько условий срабатывания, объединенные логическими операторами «И», «ИЛИ».
Для поиска в конкретном кластере выберите основным полем поиска Индекс. Укажите имя кластера, в котором будет осуществляться поиск событий, и маску шаблона индекса (cluster-name:alertix-index-name*). Для поиска во всех кластерах *:alertix-index-name*. Для цепочек событий индекс указывается для каждого звена цепочки. Для поиска по обсерверам выберите основным полем поиска Обсервер. В выпадающем меню выберите нужный обсервер или введите его название в поисковую строку.
Укажите поля, по которым будет производится проверка, условия и значения срабатывания.
Агрегация позволяет задать дополнительные критерии обнаружения на основе суммарных значений выбранного поля.
Для настройки агрегации заполните имя поля, по которому выполняется агрегация, выберите условие (сумма больше или меньше) и числовое значение, с которым сравнивается сумма.
Для второго и последующих событий дополнительно указывается связь с предыдущим событием. Для этого задайте соответствие между полем предыдущего события и полем текущего события. Такое соответствие используется при сопоставлении событий в рамках правила корреляции.
Если в правиле добавлено более одного события, для предыдущих событий становится доступен параметр «Срок актуальности (сек.)». Он определяет временной интервал, в пределах которого событие учитывается при корреляции с последующими событиями.
Кнопки доступных действий и выполняемые операции при нажатии приведены в таблице ниже.
| Кнопка | Действие |
|---|---|
«Отменить» | Закрывает окно редактора, возвращая страницу управления правилами |
«Сохранить» | Осуществляет попытку сохранения правила с предварительной проверкой заполнения обязательных полей и их наличия. |
«Сохранить и протестировать» | Осуществляет предварительную проверку заполнения обязательных полей и их наличия. |
Чтобы подробнее узнать о создании правил корреляции, воспользуйтесь «Руководством по разработке правил корреляции».
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.