Сведения об обнаруженных уязвимостях
Для просмотра сведений об обнаруженных уязвимостях на хостах, ресурсах или ПО выберите элемент «Уязвимости» на странице «Инвентаризация».
Рисунок 1.
В ходе работы сканеров уязвимостей XSpider, RedCheck и БДУ ФСТЭК данные об уникальных уязвимостях загружаются автоматически. В «Обслуживании» должна быть настроена интеграция со сканерами уязвимостей и включен параметр автоинвентаризации.
| Для корректной загрузки уязвимостей необходимо, чтобы для компонентов backend, census и gateway была установлена одинаковая версия (3.6.0 или 3.6.1). |
В таблице «Уязвимости» отображается название уязвимости, идентификатор по митре вида CVE-год-номер, идентификатор по ФСТЭК вида BDU-год-номер, уровень опасности (критический/высокий/средний/низкий).
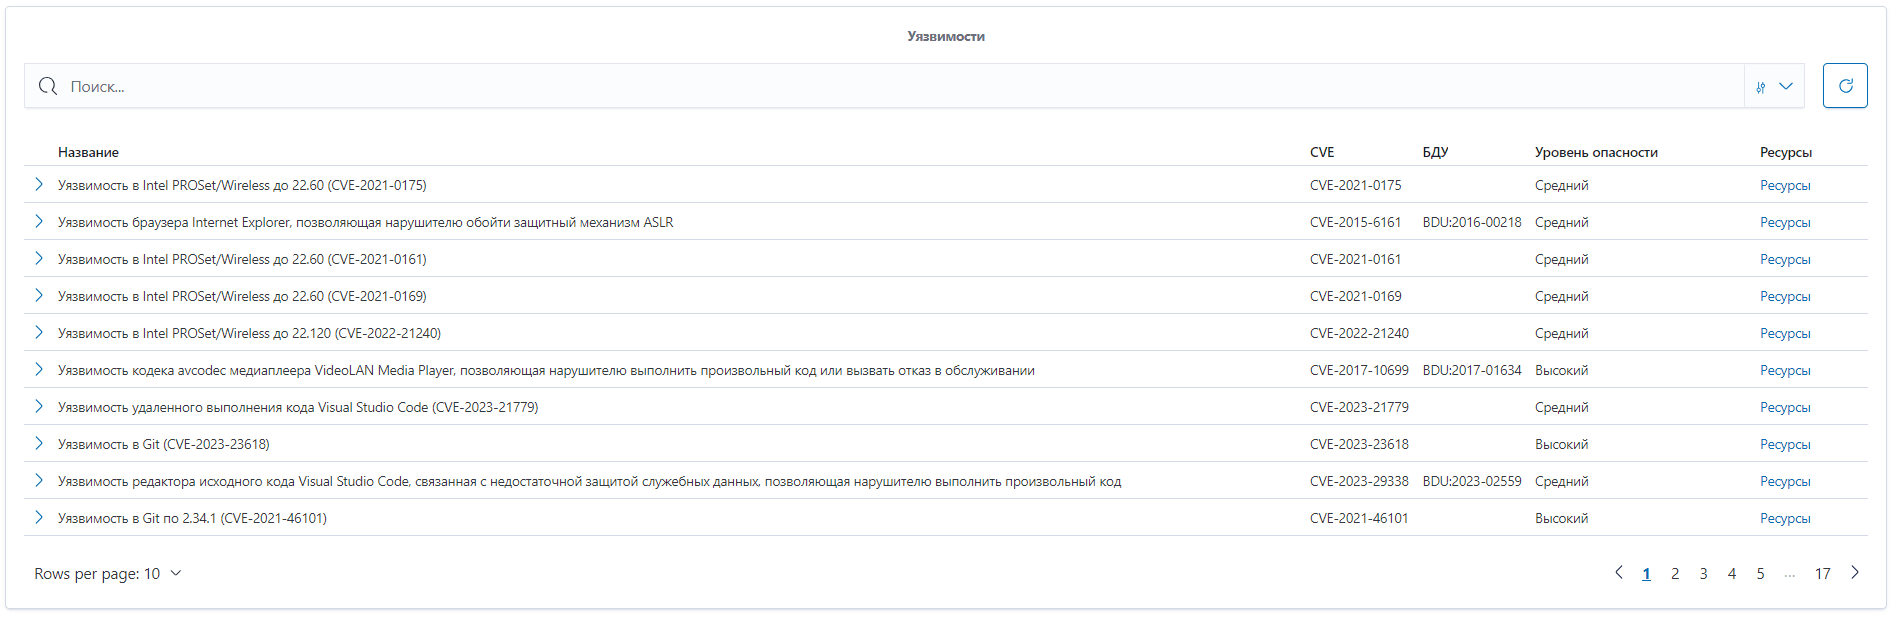
Рисунок 2.
Можно настроить отображаемые столбцы таблицы, остальные столбцы будут скрыты.
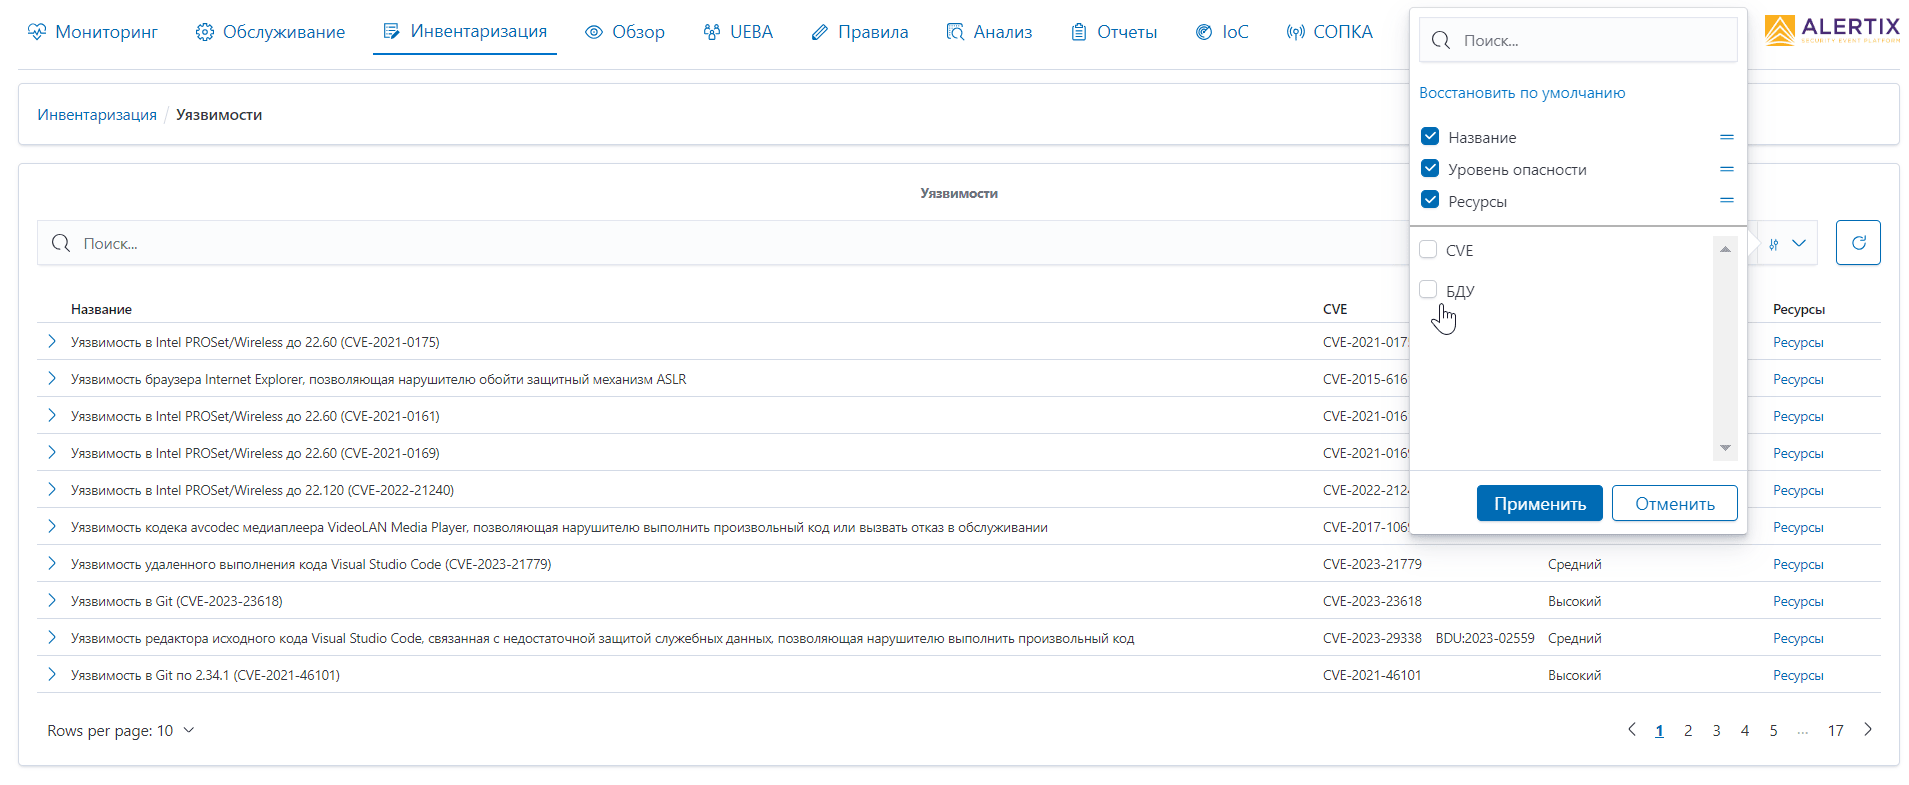
Рисунок 3.
Если есть связанный объект класса «Ресурс», можно просмотреть о нем сведения, нажав на соответствующую ссылку в столбце «Ресуры».
При нажатии на строку уязвимости ниже раскроется блок детальной информации, который содержит 2 функциональные вкладки:
«Таблица» - отображает информацию по событию обнаруженной уязвимости в виде таблицы;
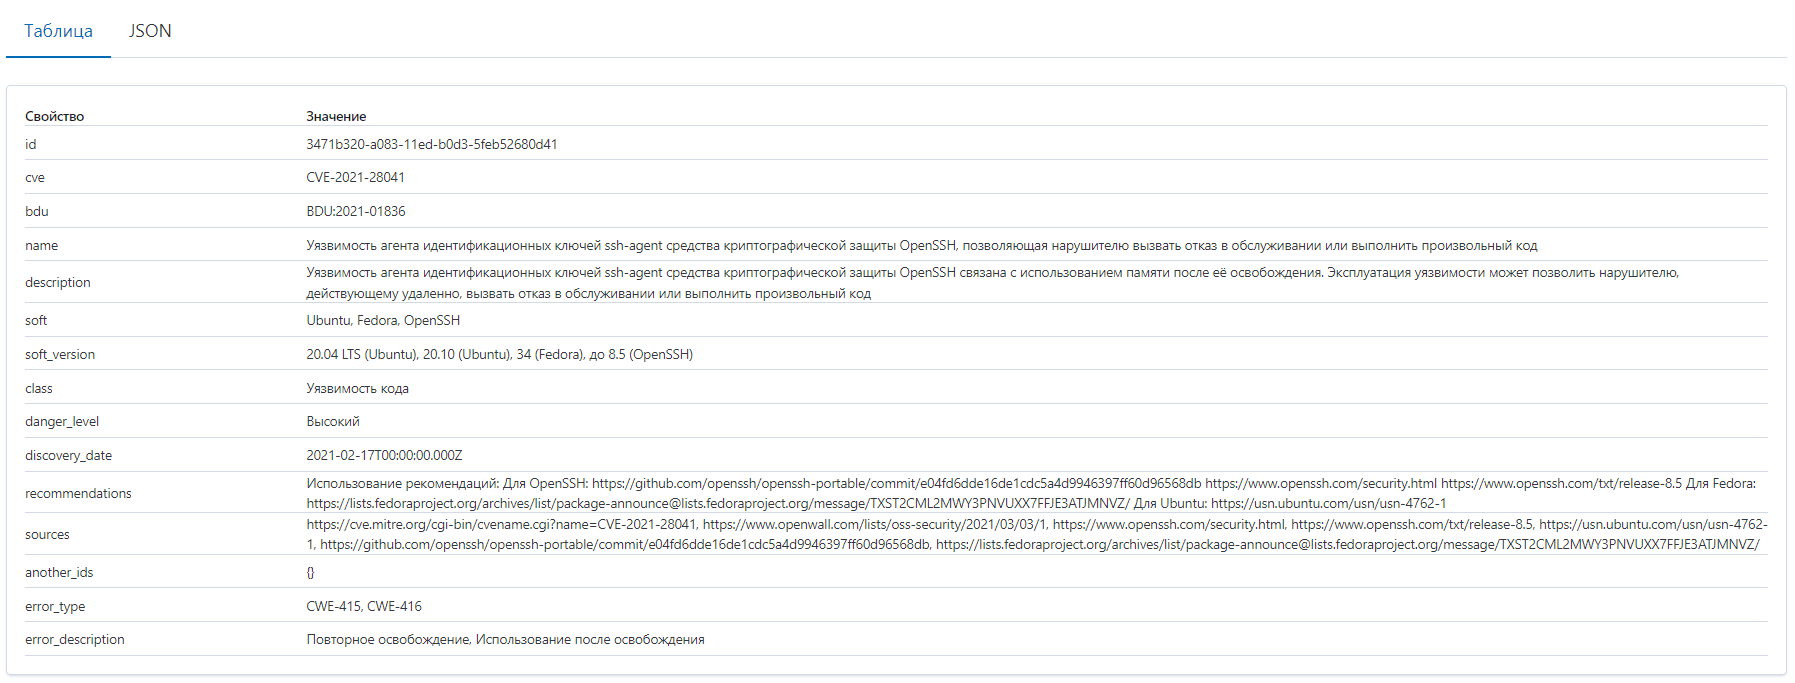
Рисунок 4.
«JSON» - отображает информацию по событию обнаруженной уязвимости в JSON-формате.
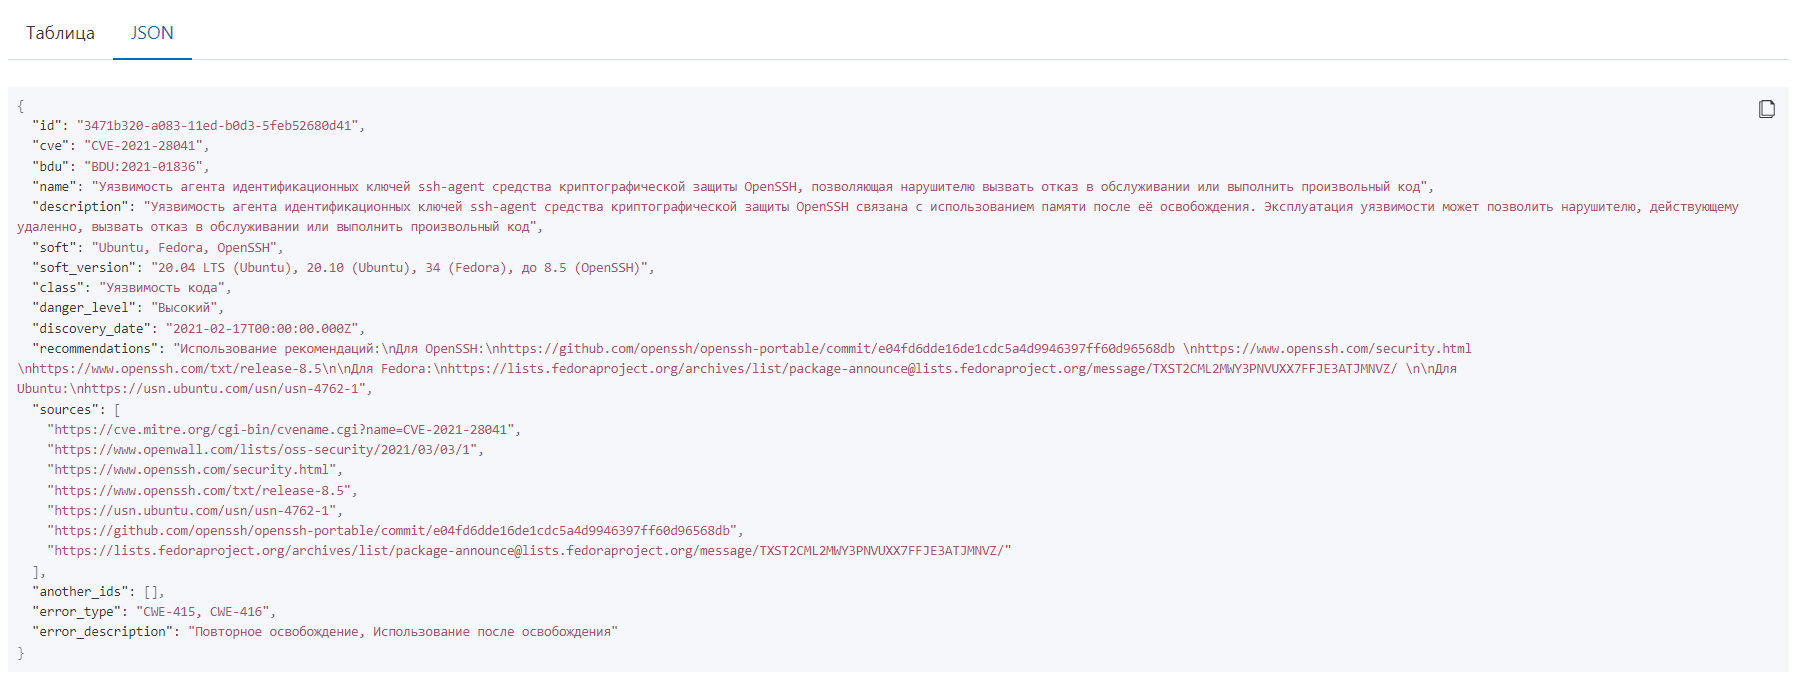
Рисунок 5.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.