Добавление ресурсов
Для создания объекта класса «Ресурс» выберите элемент «Ресурсы» в БД инвентаризации.
Рисунок 1.
В открывшемся окне нажмите кнопку «Добавить» для добавления объекта.
На следующем шаге необходимо выбрать тип ресурса в выпадающем списке.
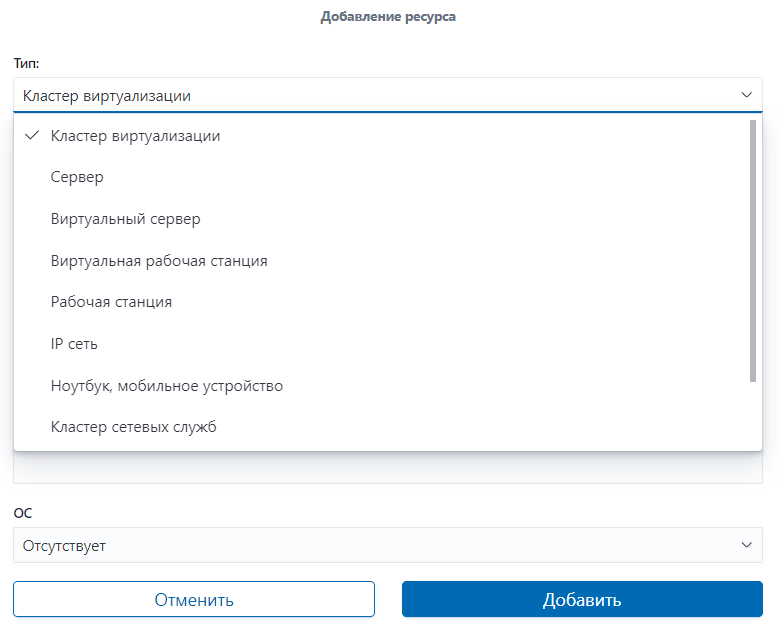
Рисунок 2.
В зависимости от выбранного типа ресурса, на странице добавления объекта заполните поля формы. Ниже приведен перечень полей для каждого типа ресурса.
| При вводе более одного значения в поля, содержащие IP-адреса, необходимо обязательно после запятой ставить пробел. |
Кластер виртуализации:
Имя ресурса – имя кластера виртуализации;
Описание – расширенное описание кластера виртуализации;
Доменное имя (основное) - полное доменное имя кластера виртуализации;
ОС – объект класса «ОС». В выпадающем списке доступны для выбора ранее созданные ОС.
Виртуальная рабочая станция:
Имя ресурса – имя виртуальной рабочей станции без доменной части;
Описание – расширенное описание виртуальной рабочей станции;
Доменное имя (основное) - полное доменное имя виртуальной рабочей станции;
Фиксированные IP (внутренние) – IP-адрес виртуальной рабочей станции;
ОС – объект класса «ОС». В выпадающем списке доступны для выбора ранее созданные ОС.
Рабочая станция:
Имя ресурса – имя рабочей станции без доменной части;
Описание – расширенное описание рабочей станции;
Доменное имя (основное) - полное доменное имя рабочей станции;
Фиксированные IP (внутренние) – IP-адрес рабочей станции;
Основной пользователь – строковое значение имени пользователя (username), который считается основным на данной рабочей станции. Используется при расследовании для определения учетной записи, под которой чаще всего производится легитимный вход на рабочую станцию;
ОС – объект класса «ОС». В выпадающем списке доступны для выбора ранее созданные ОС;
Сервер:
Имя ресурса – имя сервера;
Описание – расширенное описание сервера;
Доменное имя (основное) - полное доменное имя сервера;
Фиксированные IP (внутренние) – IP-адрес сервера;
Доменные имена (внутренние) – внутреннее доменное имя сервера;
Есть публичный доступ – переключатель, обозначающий наличие публичного доступ к серверу (из сети интернет);
Фиксированные IP (внешние) - публичные (белые) IP адреса, назначенные серверу (поле доступно для редактирования, если значение переключателя наличия публичного доступа «включен»);
Доменные имена (внешние) - полные доменные имена, зарегистрированные на публичных DNS серверах и соответствующие внешним IP сервера (поле доступно для редактирования, если значение переключателя наличия публичного доступа «включен»);
ОС – объект класса «ОС». В выпадающем списке доступны для выбора ранее созданные ОС.
Виртуальный сервер:
Имя ресурса – имя виртуального сервера;
Описание – расширенное описание виртуального сервера;
Доменное имя (основное) - полное доменное имя виртуального сервера;
Фиксированные IP (внутренние) – IP-адрес виртуального сервера;
Доменные имена (внутренние) – внутреннее доменное имя сервера;
Есть публичный доступ – переключатель, обозначающий наличие публичного доступа к виртуальному серверу (из сети интернет);
Фиксированные IP (внешние) – публичные (белые) IP адреса, назначенные виртуальному серверу (поле доступно для редактирования, если значение переключателя наличия публичного доступа «включен»);
Доменные имена (внешние) - полные доменные имена, зарегистрированные на публичных DNS серверах и соответствующие внешним IP виртуального сервера (поле доступно для редактирования, если значение переключателя наличия публичного доступа «включен»);
ОС – объект класса «ОС». В выпадающем списке доступны для выбора ранее созданные ОС.
IP сеть:
Имя ресурса – краткое понятное имя подсети. Например, подсеть IP телефонии;
Описание – расширенное описание сети;
CIDR – IP-адресация в подсети с указанием маски подсети в формате CIDR ХХХ.ХХХ.ХХХ.ХХХ/BITMASK;
Шлюз – IP-адрес шлюза подсети.
Сетевая служба:
Имя ресурса – краткое понятное имя сетевого сервиса. Например, «корпоративный портал»;
Описание – расширенное описание сетевого сервиса;
Протокол прикладного уровня – протокол доступа к сетевым службам, таким как HTTP, POP3, SMTP, FTP и пр.;
Есть публичный доступ – переключатель, обозначающий наличие публичного доступа к сетевой службе (из сети интернет);
Список публичных URI – список публичных идентификаторов ресурса;
Список внутренних URI – список внутренних идентификаторов ресурса;
Программное обеспечение - объект класса «ОС». В выпадающем списке доступны для выбора ранее созданные ОС.
| Расширение функционала хранения информации об установленном ПО планируется в будущих релизах Платформы. |
Учетная запись:
Имя ресурса – полное доменное имя учетной записи;
Описание – расширенное описание учетной записи;
Имя – строковое значение имени пользователя (username), для которого создается учетная запись;
E-mail – адрес электронной почты пользователя.
После того как все обязательные поля заполнены, нажмите кнопку «Добавить», добавленный объект появится в списке ресурсов.
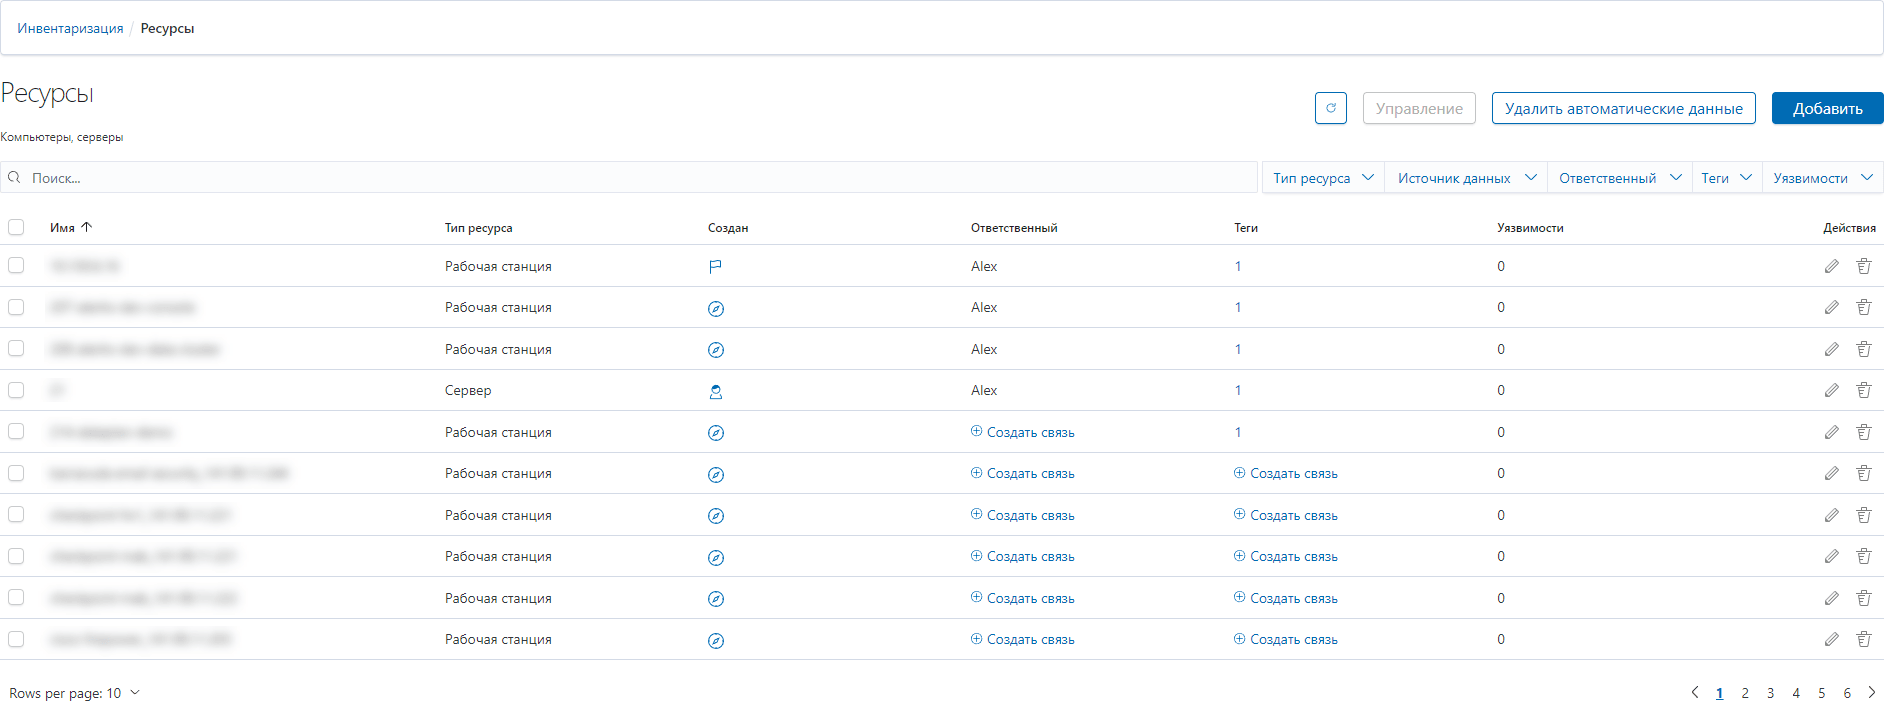
Рисунок 3.
В ходе работы сервиса обнаружения хостов в событиях ИБ (Census) и сканеров уязвимостей данные могут загружаться автоматически, если в настройках конфигурации Census включен параметр автоматического добавления ресурсов (подробнее о настройках см. Настройка источников пополнения инвентаризационной информации).
Алгоритм автоматического добавления ресурсов:
Возможно автоматическое добавление/синхронизация данных о ресурсах со следующими типами:
виртуальная рабочая станция;
рабочая станция;
виртуальный сервер;
сервер;
учетная запись (только по данным MS AD).
Сравнение данных выполняется в нижнем регистре.
Сервис Census, который формирует ресурсы по событиям (hostWatcher), работает по следующему алгоритму:
Сбор информации о хостах из потока событий - идентификация машины, которая отправила сообщение системного журнала (hostname или FQDN источника).
Сопоставление данных из события с существующими данными о ресурсе в инвентаризации:
имя хоста (если у ресурса поле domain не пустое);
домен последнего уровня (если у ресурса полный fqdn);
Например, для найденного test_host подойдет ресурс с доменом test-host, test-host.example.com, test_host.ru и т.д.
Если ресурс найден в инвентаризации, создание связей ресурсов и хостов.
При отсутствии ресурса в инвентаризации, создание нового ресурса, где name и domain - имя хоста, создатель – census (если найденное событие не содержит полный fqdn, то для domain подставляется имя хоста).
Сервис Census, который формирует ресурсы по данным из отчетов сканеров уязвимостей, работает по следующему алгоритму:
Сбор информации из отчета:
если известен только ip-адрес, fqdn нулевой, то ip-адрес выступает как name;
если известен fqdn, то name - домен последнего уровня, domain - полный fqdn.
Сопоставление данных из отчета с существующими данными о ресурсе в инвентаризации:
имя хоста (в том числе, если у ресурса поле domain пустое);
домен последнего уровня (если у ресурса полный fqdn).
Если ресурс найден в инвентаризации, создание связей ресурсов и хостов.
При отсутствии ресурса в инвентаризации, создание нового ресурса, где name и domain – как определены выше, ОС - по найденной информации в отчете, тип ресурса – в зависимости от ОС, создатель – scaners.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.