# Имя хоста, наличие событий от которого необходимо отслеживать.
# Это имя попадет в Инвентаризацию в поле "Имя хоста".
# Если не удается узнать имя хоста, то можно записать IP-адрес
- name: 'vcsa1'
  # IP-адрес хоста. Этот IP-адрес попадет в Инвентаризацию в поле "IP-адреса"
  ip: [172.17.1.20]
  source_types:
      # Задает так называемый тип агента (источника данных).
      # Значение должно соответствовать названию источника событий, например kaspersky_av, cisco_switch или esxi
    - name: 'vcenter'
      # Указывается индекс-паттерн, в котором необходимо проверять наличие событий
      own_index: 'alertix-vcenter-*'
      # Указывается поле, в котором будет необходимо отслеживать указанное ниже значение
      check_field_name: 'vcenter.host'
      # Указывается значение, по которому будет осуществляться поиск событий
      check_field_value: ['server_name']

# В указанном ниже примере видно, что для одного хоста можно задать несколько типов агентов (источников данных).
# Например, как на Suricata, данные получаются от двух источников, журналов alerts и netflow
- name: 'sensor'
  ip: [172.17.1.10]
  source_types:
    - name: 'suricata_alerts'
      own_index: 'alertix-suricata-*'
      check_field_name: 'suri.host.name'
      check_field_value: ['sensor']
    - name: 'suricata_netflow'
      own_index: 'alertix-netflow-*'
      check_field_name: 'nflw.host.name'
      check_field_value: ['sensor']

# Возможен и следующий вариант, где наличие событий отслеживается по нескольким значениям.
# Т.е. если есть события хотя бы по одному из значений, то можно считать хост работоспособным.
# В данном случае в поле будет проверяться наличие одного из значений, указанных в массиве
- name: 'tlm-fg-lan'
  ip: [172.17.3.10]
  source_types:
    - name: 'fortigate'
      own_index: 'alertix-fortigate-*'
      check_field_name: 'fortigate.device_id'
check_field_value: ['tlm-fg1','tlm-fg2']Конфигурация источников без агентов
В случае, когда пользователю требуется внести специфические настройки поступления событий от конкретного источника без агентов, на странице управления сервисом выберите операцию «Источники», откройте вкладку «Конфигурация без агентов».
Введите программный код в поле в yaml-формате для поиска по точно указанным индексам и событиям. Необходимо указать:
имя хоста источника (name);
его IP-адреса;
типы источников;
индекс, в котором осуществляется поиск событий, указывающих на его активность;
имя поля и проверяемое при запросе значение.
Формат конфигурации поля в формате yaml (с поясняющими комментариями):
Значения в поле check_field_value всегда необходимо писать в одинарных кавычках, чтобы не возникал конфликт типов: т.е. check_field_value: ['sensor'] или check_field_value: ['123']. |
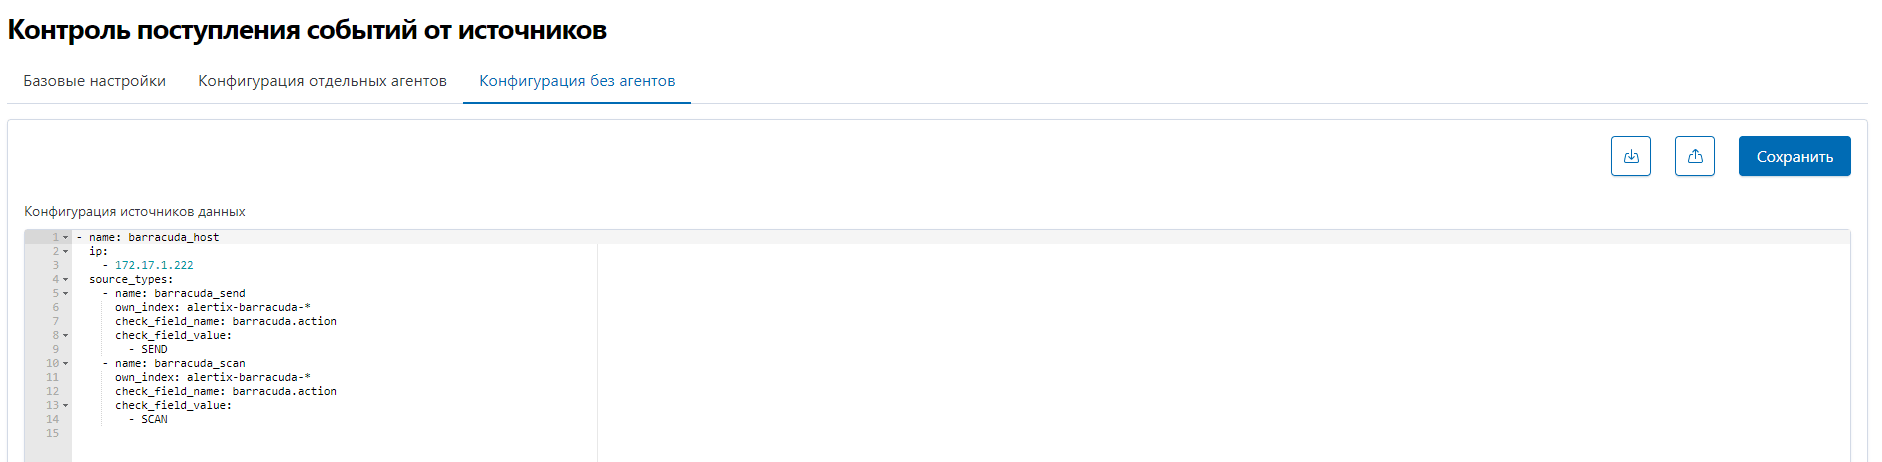
Рисунок 1.
Если вносимые изменения представляют собой значительный объем, пользователь может воспользоваться функциями 
 экспорта/импорта конфигурации.
Сохраните настройки поступления событий от конкретного источника без агентов.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.