Рекомендации по параметрам аудита MS Windows
Для полноценной работы Платформы Alertix необходимо обеспечить регистрацию в журналах Windows событий, требующихся для анализа состояния системы и ее поведения. Это весьма широкий набор событий. Их можно разделить на несколько классов:
События, связанные с регистрацией подключения пользователя к системе;
События изменения полномочий пользователей в системе: создание новых учетных записей, изменение членства в группах безопасности, блокировка учетных записей, изменение паролей;
События, связанные с созданием в системе ресурсов общего доступа (например, общих папок) и события предоставления доступа к ним;
События, связанные с подключением к системе внешних носителей информации;
События, связанные с изменением сетевых настроек системы, включения новых сетевых интерфейсов, изменения правил локального файервола, открытием портов в режиме «слушатель»;
События, связанные с запуском новых процессов, загрузкой динамических библиотек, установкой в системе новых сервисов, доступом одних процессов к ресурсам других процессов, созданием процессами named pipes или установкой сетевых соединений;
События, связанные с модификацией ключей реестра.
Часть этих событий регистрируется сервисом Sysmon, часть - подсистемой аудита Windows. Конфигурация Sysmon обеспечивается непосредственно из консоли. Конфигурацию подсистемы аудита Windows следует настраивать групповыми политиками.
В данной инструкции предлагается создать две групповые политики для настройки расширенного аудита безопасности, поскольку часть подкатегорий аудита применима только для серверов с ролью контролера домена.
«Audit Policy Common» - для рабочих станций и серверов;
«Audit Policy for Domain Controllers» - для контролеров домена.
В случае необходимости распространения параметров аудита на весь домен, пропустите этот шаг и используйте политики «Default Domain Policy» и «Default Domain Controllers Policy».
Запустите редактор групповой политики, нажав сочетание клавиш «Win+R» и выполнив команду gpmc.msc.
В окне «Group Policy Management» (Редактор управления групповыми политиками) перейдите в домен источников событий Windows.
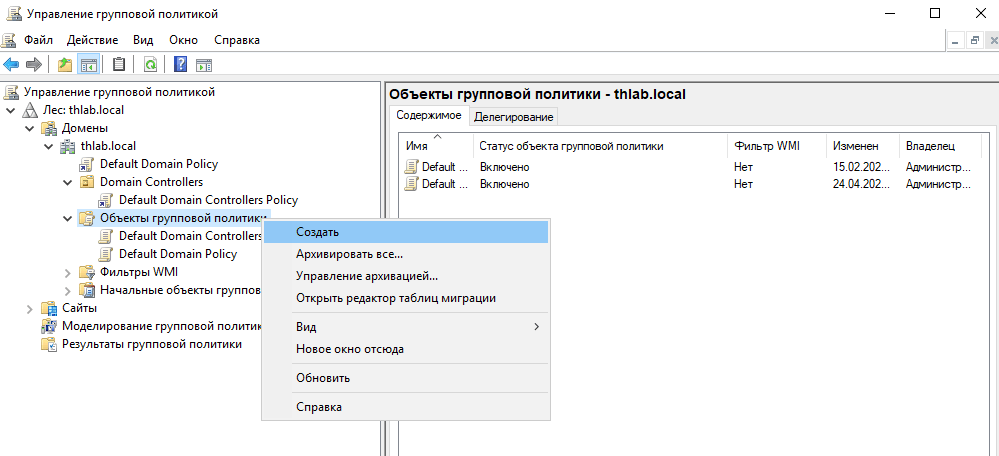
Нажмите правую кнопку мыши на пункте «Group Policy Object» (Объекты групповой политики) и выберите «New» (Создать).
Рисунок 1.
Задайте политике имя - «Audit Policy Common» и нажмите «OK».
Создайте вторую политику, повторив действия и задав политике имя – «Audit Policy for Domain Controllers».
Настройка политики аудита определяет перечень типов событий, которые будут регистрироваться на источниках данных. Типы и коды (ID) соответствующих событий содержит таблица в конце раздела.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.