Общие сведения
В Платформе под данными инвентаризации понимается вся информация, прямо или косвенно связанная с ИТ-активами организации. Инвентаризационная информация классифицируется на:
Локации – сведения об отдельных объектах эксплуатации, представляющих логически целостный сегмент. Например, физически расположенный по одному почтовому адресу объект может иметь независимые площадки эксплуатации – этажи здания;
Отделы – сведения об оргструктуре и подчинении. Используется для указания уровня вложенности подчинений для объектов «Контакт» и отправки уведомлений об инцидентах ИБ;
Контакты – контактные сведения о работниках, ответственных за эксплуатацию, информационную безопасность и других работниках, имеющих прямое или косвенное отношение к объектам «Ресурс» для обеспечения возможности уведомлений об инцидентах ИБ. Имеет прямую связь с объектами «Отделы»;
Ресурсы - сведения об ИТ-активах разных типов: кластерах, серверах, рабочих станциях, ноутбуках, мобильных устройствах, веб-сервисах и иных информационных системах, которые могут располагаться на нескольких хостах; сведения о сегментации IP-сетей организации; сведения об IP-адресах, подсетях, именах хостов, назначении, роли и т.д. Имеет множество прямых связей с различными объектами;
Теги – условное обозначение какого-либо множества ИТ-активов, используемое для быстрого поиска и фильтрации событий, а также задания уровня критичности ресурсов;
Типы ОС – сведения об операционных системах, используемых в инфраструктуре. Имеет прямую связь с объектами «Ресурсы»;
Программное обеспечение – сведения о программах системы обработки информации и документов, используемых в инфраструктуре. Имеет прямую связь с объектами «Ресурсы»;
Аппаратное обеспечение – сведения о физических частях компьютера, используемого в инфраструктуре. Имеет прямую связь с объектами «Ресурсы»;
Список хостов – сведения о хостах в пользовательских сегментах и их активности в сети;
Активность агентов – сведения об активности агентов в пользовательских подсетях;
Уязвимости – сведения об уязвимостях в событиях ИБ, обнаруженных на хостах/ресурсах.
Инвентаризационная информация представляет собой структуру взаимосвязанных справочников. Инвентаризационная информация используется для обогащения поступающих событий контактными и другими сведениями, для обеспечения возможности приоритизации подозрений и инцидентов, отправки уведомлений и быстрой связи с работниками, назначенными ответственными. Данные инвентаризации позволяют осуществлять фильтрацию и эффективный поиск по событиям, в ходе выявления подозрений и расследования инцидентов аналитиками.
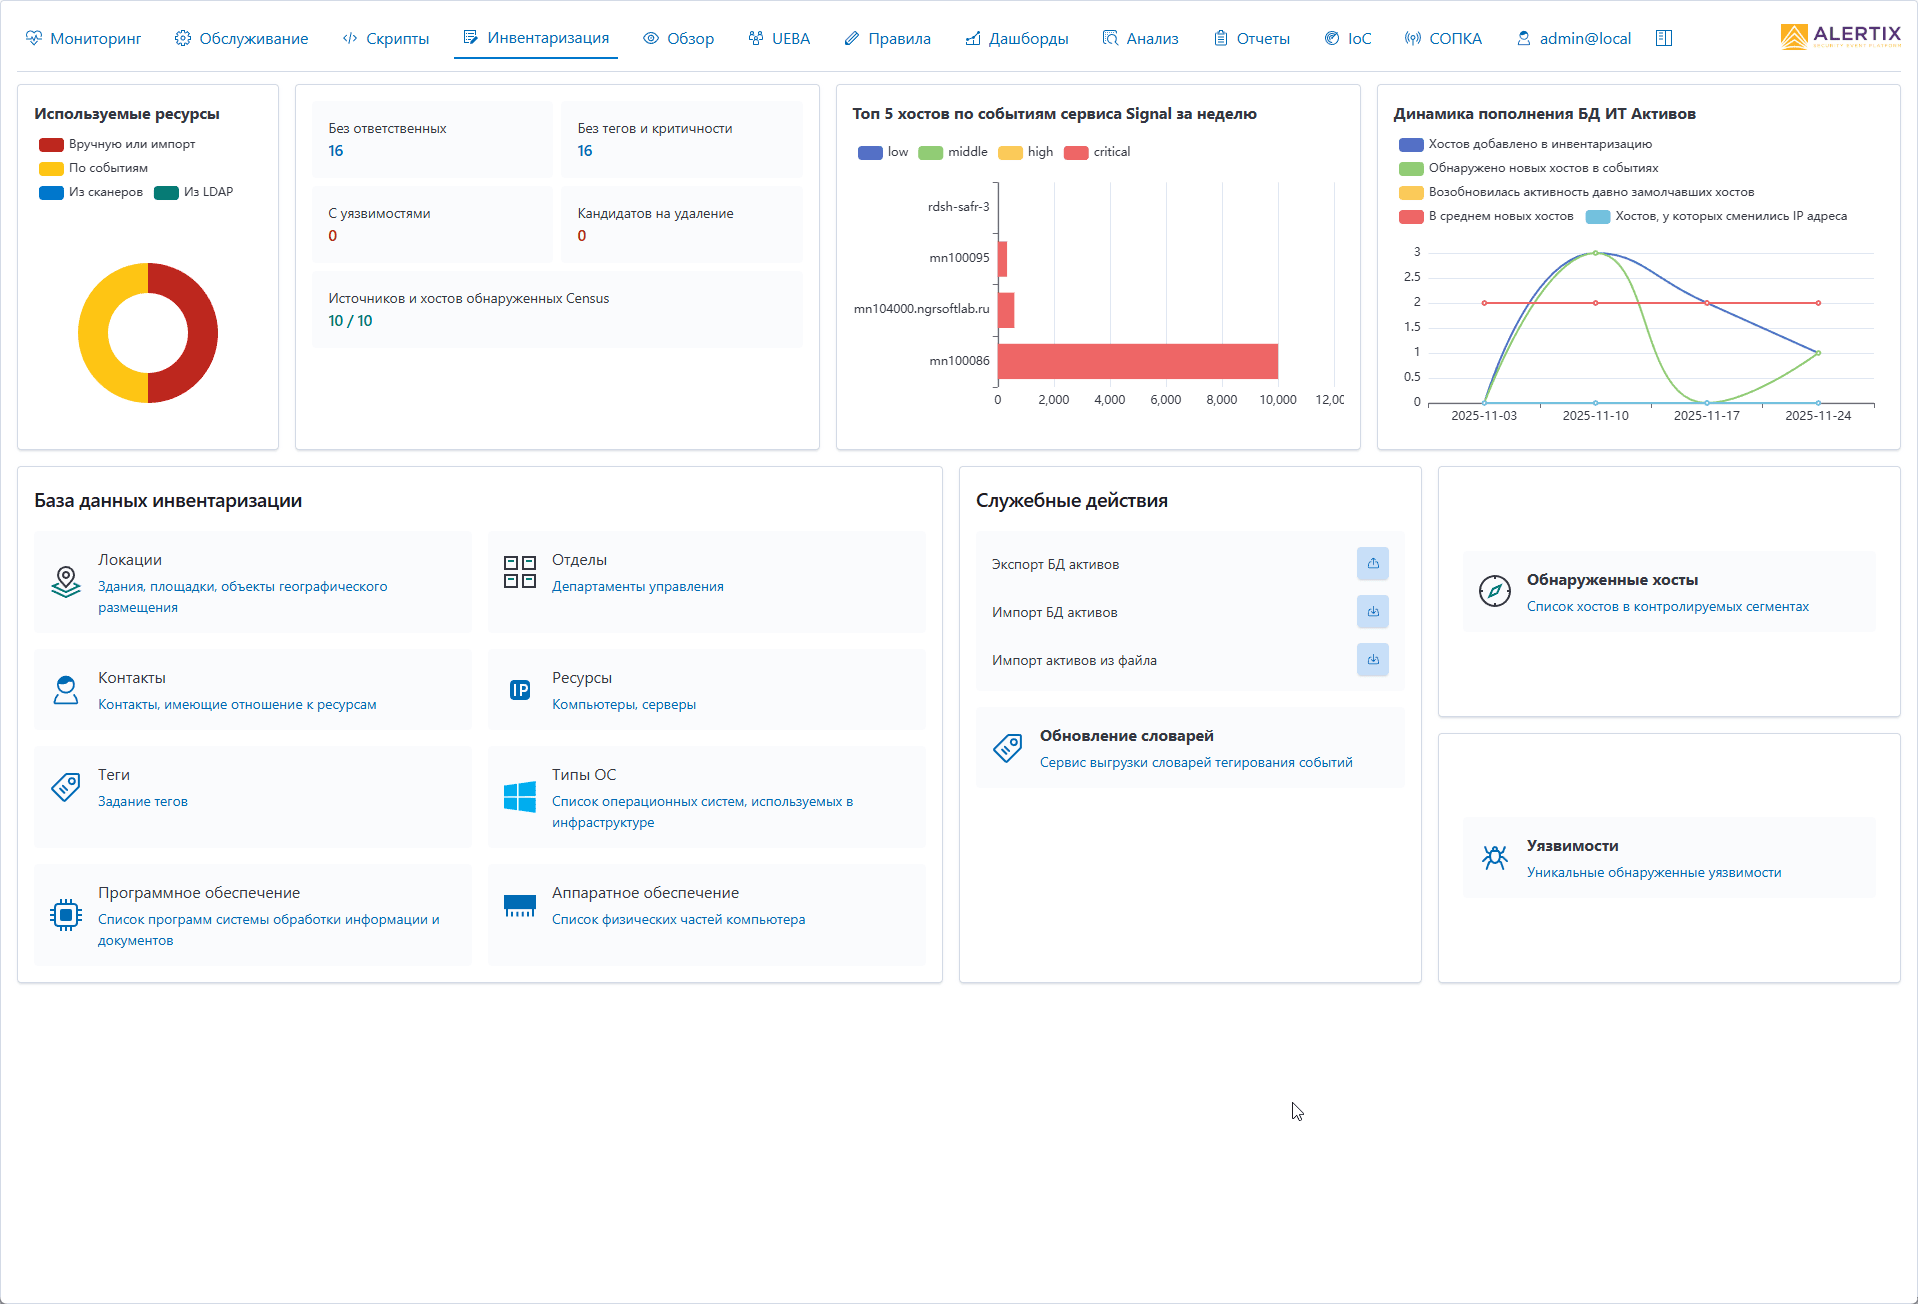
Управление инвентаризационной информацией доступно в разделе «Инвентаризация» главного меню интерфейса администратора Платформы. Общий вид области представлен на рисунке.
Рисунок 1.
Страница представляет собой дашборд, включающий блоки визуализации данных, кнопки перехода на все объекты БД инвентаризации и кнопки для служебных операций экспорта/импорта активов, обновления словарей.
На дашборде представлены следующие элементы визуализации:
Диаграмма-донат «Используемые ресурсы» - количество ресурсов, добавленных по различным источникам (в скобках указывается значение в процентах от общего числа):
Вручную или импорт - добавленных вручную или импортированных из файлов;
По событиям – хостов, обнаруженных сервисом Cеnsus в событиях ИБ;
Из сканеров – ресурсов, обнаруженных сервисом Cеnsus по отчетам сканеров уязвимостей;
из LDAP – ресурсов, обнаруженных в каталогах LDAP.
Области с числом ресурсов (количественным показателем):
Без ответственных; при нажатии на показатель в новой вкладке браузера откроется страница ресурсов с примененным фильтром «Ответственный» в значении Без ответственного;
Без тегов и критичности; при нажатии на показатель в новой вкладке браузера откроется страница ресурсов с примененным фильтром «Теги» в значении Отсутствуют;
С уязвимостями; при нажатии на показатель в новой вкладке браузера откроется страница ресурсов с примененным фильтром «Уязвимости» в значении Присутствуют;
Кандидатов на удаление (у которых через 5 -7 дней истекает срок, заданный в настройках удаления); при нажатии на показатель в новой вкладке браузера откроется страница обнаруженных хостов с примененным фильтром «Ресурсы» в значении Присутствуют и фильтром «Последняя активность» в значении Неактивные.
Двойное число - Источников/хостов, обнаруженных Census. На основе данных, обнаруженных сервисом Census, отображается количество уникальных хостов, которые являются источниками событий, к общему количеству обнаруженных хостов на текущем цикле.
Стековая столбчатая горизонтальная диаграмма «Топ 5 хостов с уязвимостями за неделю»:
Сегменты столбцов показывают, как уязвимости распределены по различной степени критичности;
При наведении курсора мыши на сегмент столбца отображается степень критичности уязвимостей и количество хостов за неделю;
Если нет данных от сканеров (не настроена интеграция со сканерами, нет уязвимостей), отображается диаграмма «Топ 5 хостов по событиям сервиса Signal за неделю» - количество событий сигнал, в которых фигурирует хост (распределение по диапазонам риска);
Если нет данных от сканеров и не установлен сервис Signal, в блоке будет отображаться сообщение об отсутствии данных.
График «Динамика пополнения БД ИТ Активов» (за месяц по неделям):
Хостов добавлено в инвентаризацию - сумма ресурсов только с типами: рабочая станция, виртуальная рабочая станция, сервер, виртуальный сервер, ноутбук, мобильное устройство;
Обнаружено новых хостов в событиях - сумма уникальных хостов, обнаруженных сервисом Census (новых) за месяц;
Возобновилась активность давно замолчавших хостов - сумма уникальных хостов по данным Census, которые вышли на связь («Обнаружена активность старых хостов в указанных подсетях»);
В среднем новых - на основе статистики по количеству обнаружений новых хостов и активности давно замолчавших за месяц (Пример: обнаружено новых за месяц 21, возобновлена активность замолчавших за месяц 7, сумма 28, среднее еженедельное 28/4 = 7). Число среднего округляется до большего целого;
Хостов, у которых сменились IP адреса - обнаружена активность известных хостов с новым IP в указанных подсетях. По данным Census, сумма уникальных известных хостов с новым IP в указанных подсетях.
Ниже слева расположен блок «База данных инвентаризации», в котором размещены ссылки перехода на формы второго уровня данных инвентаризации.
Описание действий с каждым классом инвентаризационной информации приведено далее по тексту руководства.
Общий алгоритм наполнения Платформы инвентаризационными сведениями:
создание объекта класса «Локация»;
создание объекта класса «Отдел»;
создание подчиненного объекта класса «Контакт»;
заведение тегов;
создание объекта класса «Типы ОС»;
создание объекта класса «Программное обеспечение»;
создание объекта класса «Аппаратное обеспечение»;
создание объекта класса «Ресурсы».
В блоке «Служебные действия» расположены элементы для служебных операций:
кнопка «Экспорт БД активов» - экспорт данных в tar-архив;
кнопка «Импорт БД активов» - импорт данных из tar-архива;
кнопка «Импорт активов из файлов» - импорт данных из csv-файла
ссылка на форму «Обновление словарей», из которой можно запустить задачу установки словарей тегов.
Справа размещены две ссылки на информацию из внешних источников:
«Обнаруженные хосты» - по ссылке выполняется переход на сведения о хостах в контролируемых сегментах и сведения об активности агентов в подсетях. Для перехода по ссылке должен быть установлен сервис Census.
«Уязвимости» - по ссылке выполняется переход на форму со списком уязвимостей, обнаруженных на хостах/ресурсах. Для перехода по ссылке должна быть настроена интеграция со сканерами уязвимостей и включен параметр автоматического добавления ресурсов из данных сканеров в настройках источников Census.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.