Архитектура Платформы
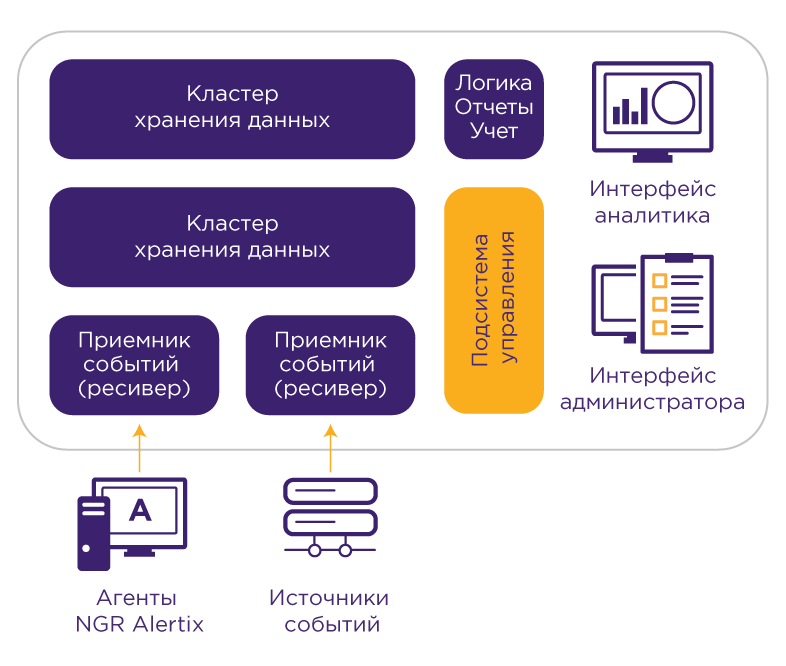
Архитектура Платформы разработана для функционирования в рамках одного или нескольких средств вычислительной техники (СВТ). Позволяет при соблюдении аппаратных требований, указанных в документе "Руководство по планированию установки и масштабированию", осуществлять обработку потоков событий общей плотностью до 10000 событий в секунду, измеряемую на усредненном недельном интервале. При необходимости обработки потоков плотностью выше 10000 событий в секунду или распределенного приема событий, осуществляется добавление СВТ компонентов хранения данных и приемников событий. На рисунке ниже приведена простая схема разворачивания комплекса на одном сервере.
Рисунок 1.
Архитектура Платформы допускает построение отказоустойчивых кластеров хранения данных. Подсистема управления компонентами Платформы и другие компоненты могут быть размещены на отдельных СВТ.
Несколько инсталляций Платформы или несколько кластеров хранения данных могут быть логически объединены в иерархическую структуру не более 2 уровней вложенности. Централизация поиска и отображения событий, хранимых разными СВТ и в различных кластерах, осуществляется посредством специального режима кросс-кластерного взаимодействия (CCS), при использовании которого один из СВТ, на котором развернут компонент координации поисковых запросов, выступает в качестве центрального узла отображения информации, а остальные настраиваются в качестве подчиненных, предоставляющих информацию по запросу. Схемы разворачивания в различных исполнениях приведены на рисунке ниже.
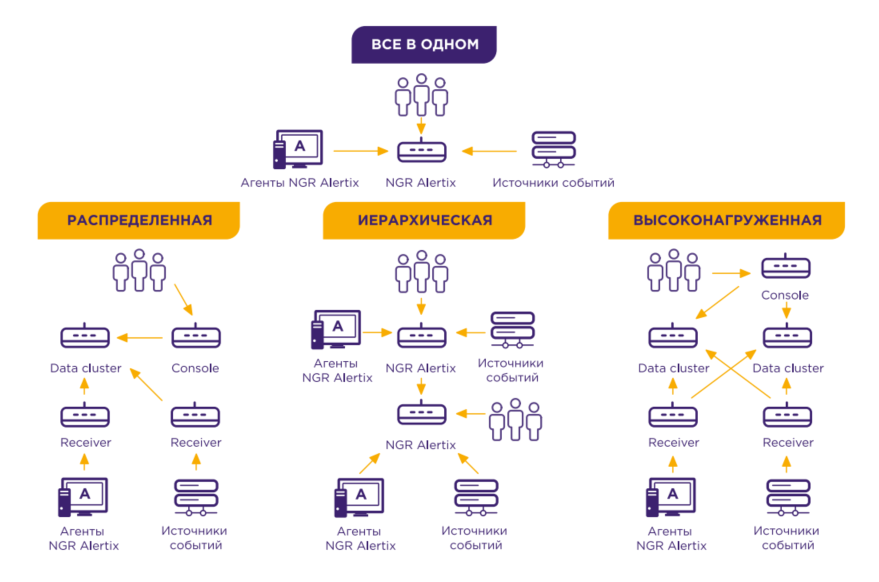
Рисунок 2.
В состав комплекса входит набор свободно-распространяемого программного обеспечения (ПО), интегрированного с модулями собственной разработки.
В состав средств для формирования и передачи событий входит Elastic Beats. Дополнительно может быть использован драйвер Sysmon, который не входит в состав Платформы.
Прием и обработка событий осуществляются посредством Logstash, передающего обработанные события для хранения и осуществления поиска в Opensearch.
Для отображения хранимых событий и осуществления ручного поиска применяется инструмент "Обзор". Используются свободно распространяемые (OSS) версии перечисленных компонентов, а также security plugin для Opensearch и Opensearch Dashboards.
Автоматизированное выявление подозрительных событий осуществляется сервисом Signal, уведомление об определенных событиях с использованием внешних систем, таких как электронная почта и/или Service Desk, осуществляет сервис Alerter, используя шлюз уведомлений Gateway.
Отчеты реализуются сервисом Reporter. Поиск новых источников событий и пополнение данных инвентаризации реализуется сервисом Census на основе поступающих данных о сетевых соединениях (netflow) и событиях с источников.
Автоматизированная проверка по индикаторам компрометации (IOC) осуществляется сервисом IOC Watcher. Управление компонентами Платформы, ее первоначальная установка, настройка и предоставление графического интерфейса осуществляются компонентом Console. Хранение конфигураций всех компонентов обеспечивается СУБД Postgresql.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.