- regexp: '^\\S+\\s'
  field_from: 'description'
  field_to: 'department'
  dict_file: '/usr/src/app/etc/alertix_tags_by_departments.yml'
- regexp: '\\(\\d+\\)'
  field_from: 'name'
field_to: 'ID_num'Настройка источников пополнения инвентаризационной информации
Для настройки параметров пополнения инвентаризационной информации из разных источников выберите операцию "Автоинвентаризация".
На странице "Автоинвентаризация" выделены три источника поступления данных:
из данных сканеров – обнаружение уязвимостей в событиях ИБ; должна быть настроена интеграция со сканерами уязвимостей;
по событиям - обнаружение хостов в событиях ИБ;
из LDAP – обнаружение сведений о ресурсах в каталогах LDAP.
| Источник | Параметр | Описание |
|---|---|---|
Из данных сканеров | Автоматическое добавление ресурсов | Положение "Вкл." означает, что при обнаружении уязвимости на хосте в событиях ИБ (есть информация об адресе узла) и отсутствии соответствующего ресурса в данных инвентаризации (видны на странице Инвентаризация > Ресурсы - см. Добавление ресурсов), будет автоматически создаваться ресурс с указанием его имени. |
По событиям | Автоматическое добавление ресурсов | Положение "Вкл." означает, что при обнаружении хоста в событиях ИБ и отсутствии соответствующего ресурса в данных инвентаризации (видны на странице Инвентаризация > Ресурсы - см. Добавление ресурсов), будет автоматически создаваться ресурс с указанием его имени |
Из LDAP | Автоматическое добавление ресурсов | Положение "Вкл." означает, что при обнаружении в каталогах LDAP сведений о пользователях и компьютерах и отсутствии соответствующего ресурса в данных инвентаризации (видны на странице Инвентаризация > Ресурсы - см. Добавление ресурсов), будет автоматически создаваться ресурс или учетная запись |
Список DN для запроса | Список Distinguished Name в домене, элементы которого будут добавляться в индекс по результатам выгрузки запросов сервиса. Значения списка вводятся построчно | |
Настройка regex для выделения отделов из OU | Поле применяется только если в домене иерархия отделов закодирована в OU (Organizational Unit), и требуется эти значения хранить в связанной записи |
| При изменении параметров конфигурации LDAP и изменении Списка DN для запроса, необходимо перезапустить сервис Census. |
Настройка regexp для выделения отделов или иных значимых данных осуществляется заданием шаблона преобразования в формате YML. Шаблон преобразования содержит 3 или 4 поля.
| Поле | Описание |
|---|---|
regexp | Регулярное выражение, описывающее выделяемые из общего набора данные |
field_from | Поле документа, содержащего общие данные |
field_to | Поле документа, куда следует записать найденные в соответствии с регулярным выражением данные |
dict_file | Словарь тегов, которые могут быть добавлены к данным об учетной записи |
Рассмотрим пример следующего вида:
В данном примере приведено 2 шаблона преобразования. Первый шаблон содержит регулярное выражения, осуществляющее поиск слова, начинающегося с первого символа строки в поле 'description' и помещает найденное в поле 'department', после чего при наличии файла /usr/src/app/etc/alertix_tags_by_departments.yml, добавляет теги к данным при их соответствии значению поля 'department'. Второй шаблон просто ищет в поле 'name' число в скобках и сохраняет его в поле 'ID_num'.
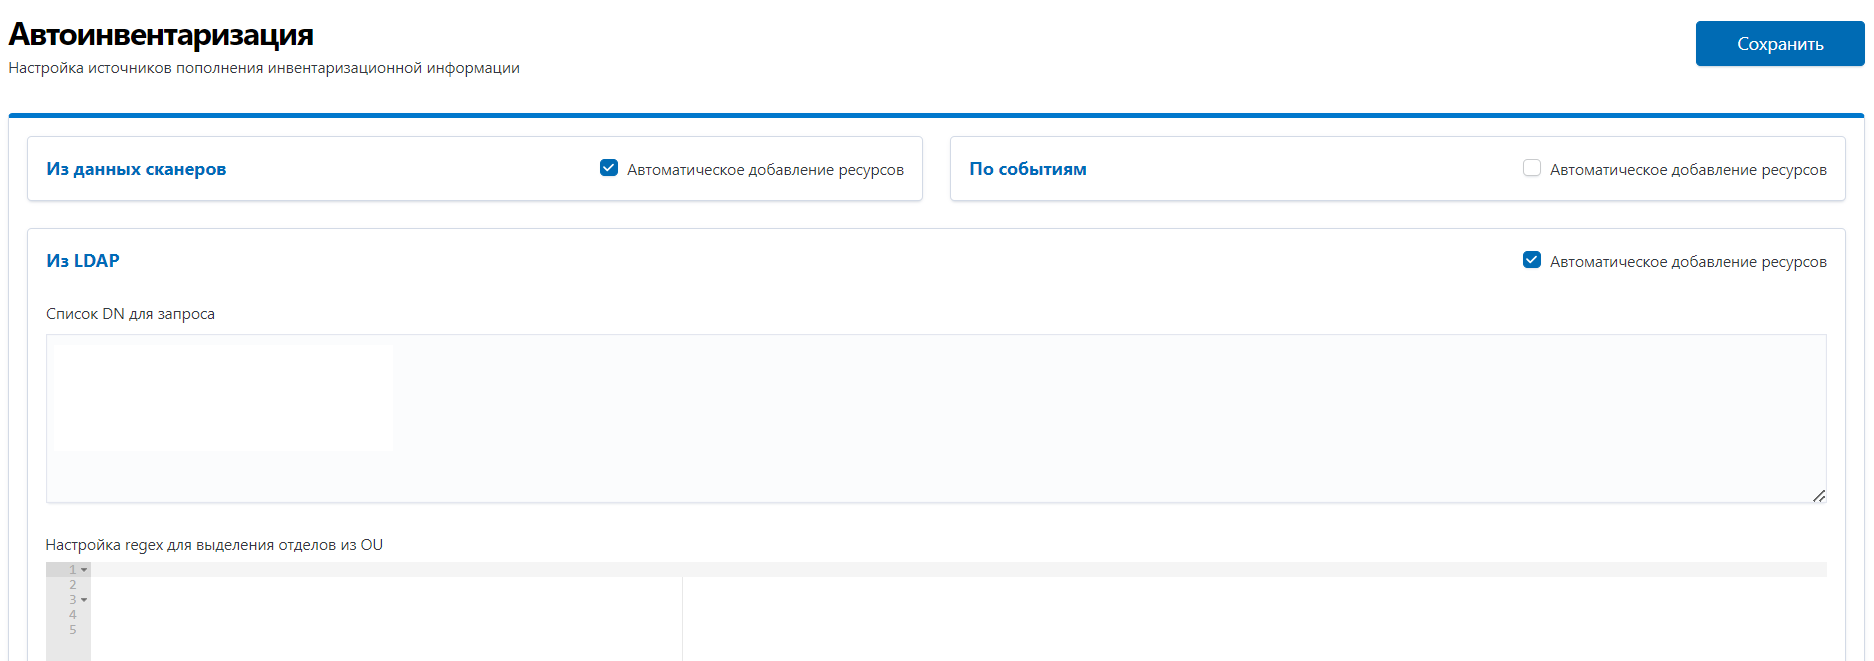
Рисунок 1.
Для сохранения изменений нажмите "Сохранить".
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.