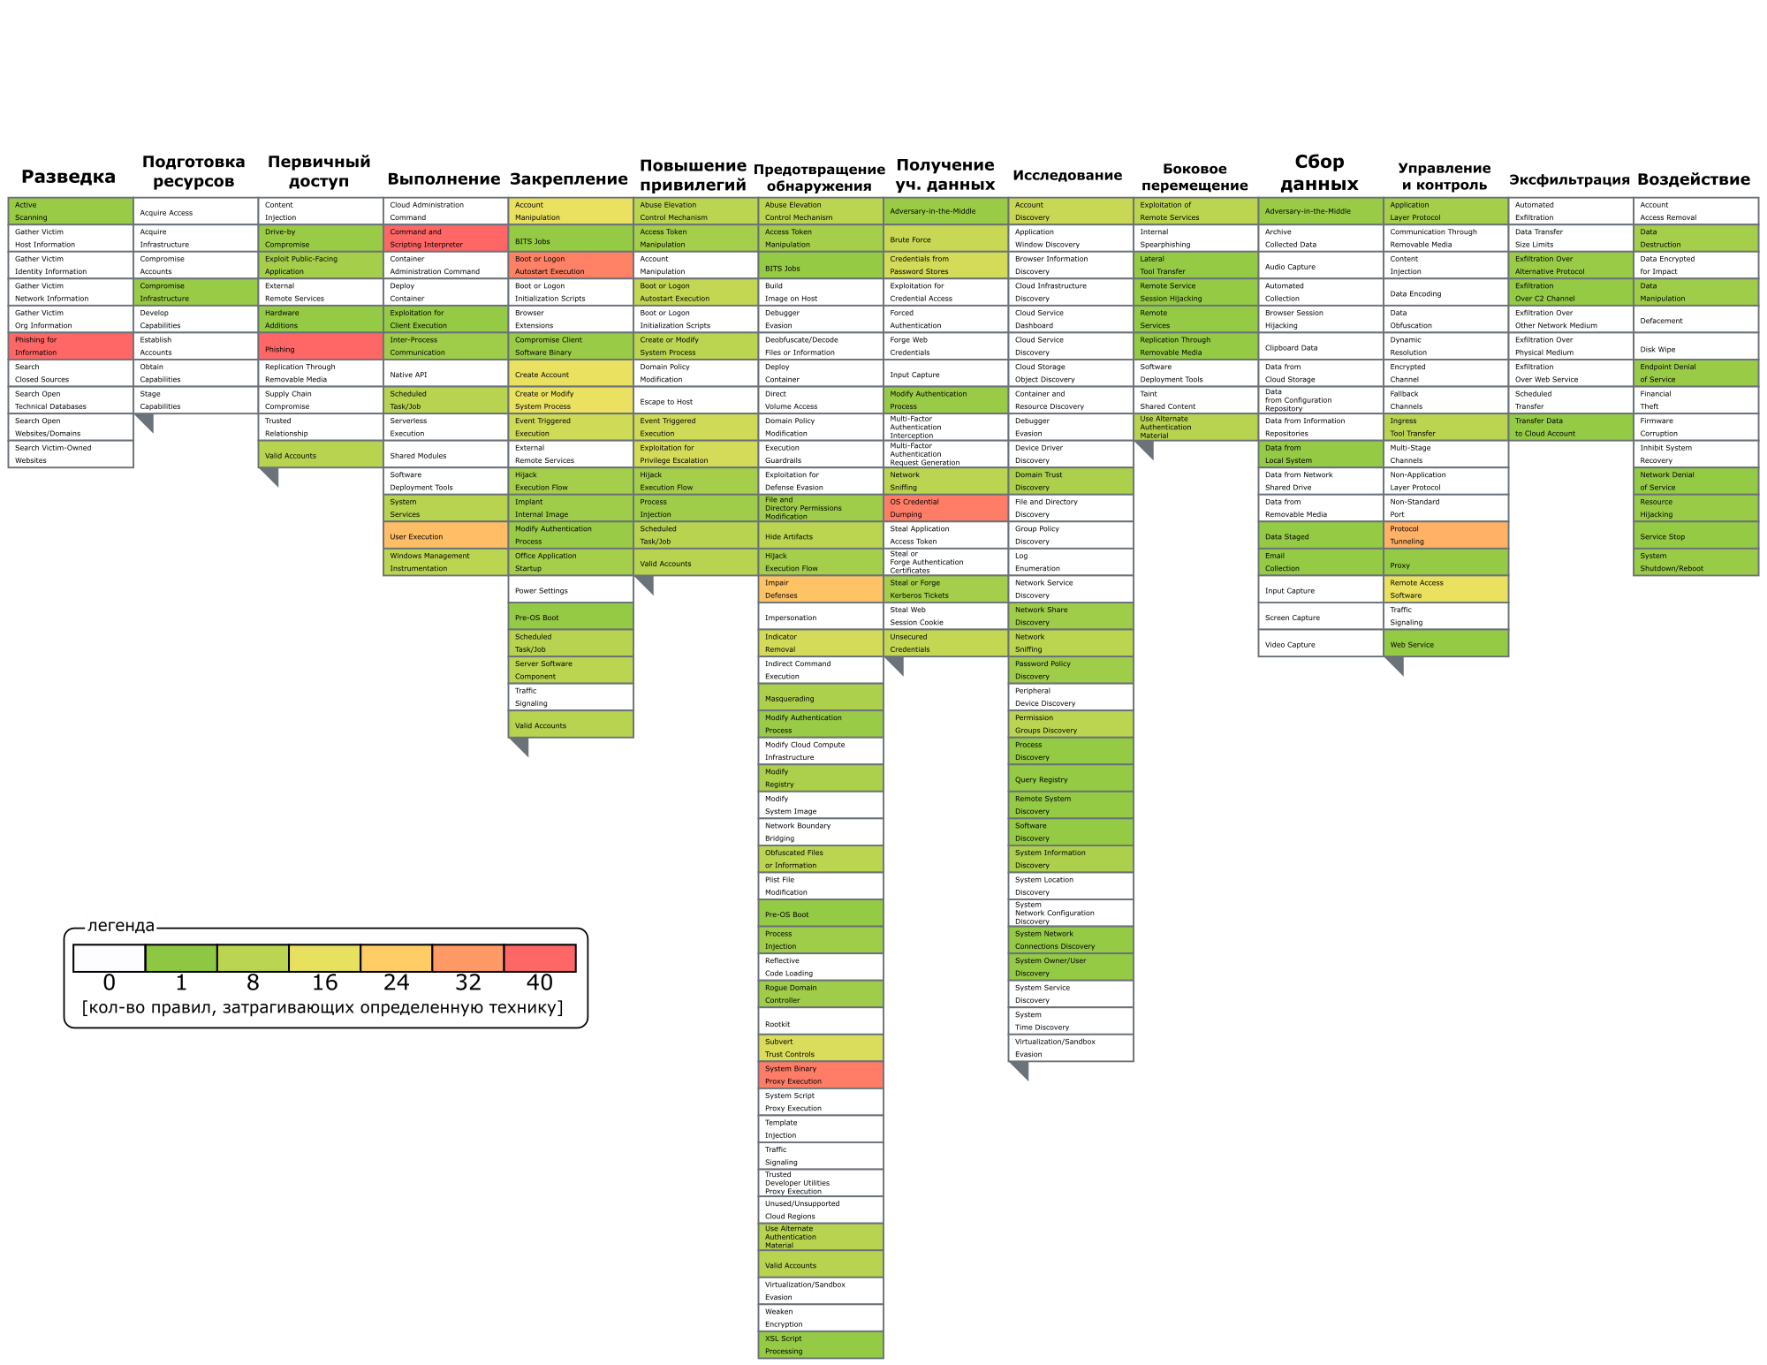
Покрытие матрицы MITRE ATT&CK базовым пакетом правил
В настоящее время имеющийся набор правил Signal закрывает в разной степени все из 14 возможных тактик злоумышленников. Базовый набор правил Signal, представленный в личном кабинете производителя, обеспечивает покрытие 81 из 201 [40%] техник MITRE Enterprise v14.1. Затронутые правилами техники MITRE ATT&CK нанесены на матрицу в Навигаторе и представлены на рисунке.
Рисунок 1.
Существующий базовый набор правил обнаружения можно условно категоризировать следующими блоками:
неправомерный доступ к учетным данным (обращения к файлам с чувствительной информацией, использование специальных утилит, потенциальные эксплуатации уязвимостей);
попытки повышения привилегий (при помощи штатного системного инструментария, с использованием специальных утилит, эксплуатация различных уязвимостей LPE);
эксплуатация вредоносных программ (потенциальная активность ВПО, попытки различных инъекций);
эксфильтрация данных по сети (использование non-C2 протоколов, эксплуатация уязвимостей смежных систем);
модификация системы (изменение системных настроек, в т.ч. модификация реестра, создание потенциально опасных файлов/скриптов встроенными и внешними средствами ОС);
подозрительные процессы (запуск подозрительных процессов и команд, в т.ч. потенциально аномальная активность легитимных процессов);
удаленное выполнение (удаленное управление хостом, удаленное выполнение кода, удаленное внесение модификаций в конфигурации системы);
обход средств безопасности (отключение важных компонентов системы, различные способы обхода UAC, манипуляции с ключами);
эксплуатация уязвимостей (компонентов системы, протоколов, Exchange и др.)
контроль и управление (средствами, поставляемыми извне, а также посредством штатного инструментария)
анализ сети (использование утилит для анализа сетевого трафика, подозрительные сетевые соединения, попытки проведения сетевой разведки);
Часть наиболее значимых кейсов, покрываемых текущим набором правил Signal:
Проведение атак различного типа, например: brute-force, password spraying, pass the hash, overpass the hash
Злонамеренная активность, направленная на манипуляции с учетными данными. Производится детектирование как использования штатного инструментария, так и работу сторонних утилит, предназначенных, например, для работы с чувствительной информацией: Cain&Abel, Hydra, John The Ripper, Dump It и др.
Проведение атаки с использованием электронной почты. Как в области фишинга и целевого фишинга, так, и, например, в разрезе доставки ВПО подобными методами коммуникации.
Действия злоумышленника, замаскированные под легитимную активность со штатными утилитами ОС. Манипуляции с WMI, Powershell, BITS, планировщиком задач, операции с реестром ОС и др.
Попытки получения пользователем неправомерного доступа к сетевым ресурсам
Нетипичное поведение системных процессов, в т.ч. их миграция
Попытки установления канала связи для управления и контроля (C&C), в т.ч. с помощью стандартных средств ОС
Попытки сокрытия и удаления следов активности из системы
Обнаружение следов активности ВПО и хакерского инструментария, например, шифровальщики NotPetya и WannaCry, бэкдор Elise, троян Zebrocy, использование пентест-инструмента Bloodhound или mimikatz
Эксплуатацию различных уязвимостей ПО: EternalBlue, SIGRed, AlwaysInstallElevated, InstallerFileTakeOver и др.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.