sudo apt update
sudo apt install auditd
Настройка Auditd
Для направления потока событий c Linux-источника в Alertix, используется внутренняя подсистема аудита событий безопасности Linux – auditd.service:
По умолчанию auditd встроен в большинство наиболее популярных дистрибутивов. Для установки подсистемы аудита Linux введите команды
В случае, если подсистема auditd была установлена, необходимо также подключить файл с правилами, например audit.rules.
Активировать auditd.service, запустить саму службу и проверить ее статус:
sudo systemctl enable auditd
sudo systemctl restart auditd
sudo systemctl status auditd
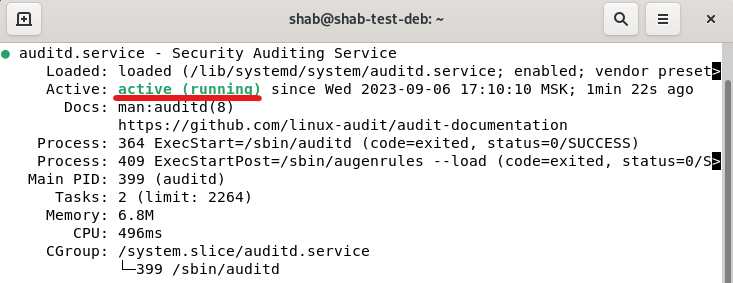
Рисунок 1.
Подключение источника к Alertix:
Для подключения источника к Alertix выполните следующие действия:
В консоли управления Alertix перейдите в меню Обслуживание > Агенты > Настройка агентов.
Нажмите значок
 "Редактирование конфигурации агента" в строке таблицы с установленным агентом.
Перейдите на вкладку Filebeat, включите модуль и добавьте в список paths строчку с локацией журнала аудита (по умолчанию /var/log/audit/audit.log), нажмите "Сохранить".
Перезапустите alertix-agent на Linux-машине
sudo systemctl restart alertix-agentПроверьте его статус:
sudo systemctl status alertix-filebeat
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.