Добавление правил
Для добавления правила сигнал воспользуйтесь кнопкой "Добавить" и выберите нужный тип правила. Описание типов правил и их ключевые особенности приведены в разделе Общие сведения о правилах.
Откроется конструктор правил.
Выберите режим создания кода правила:
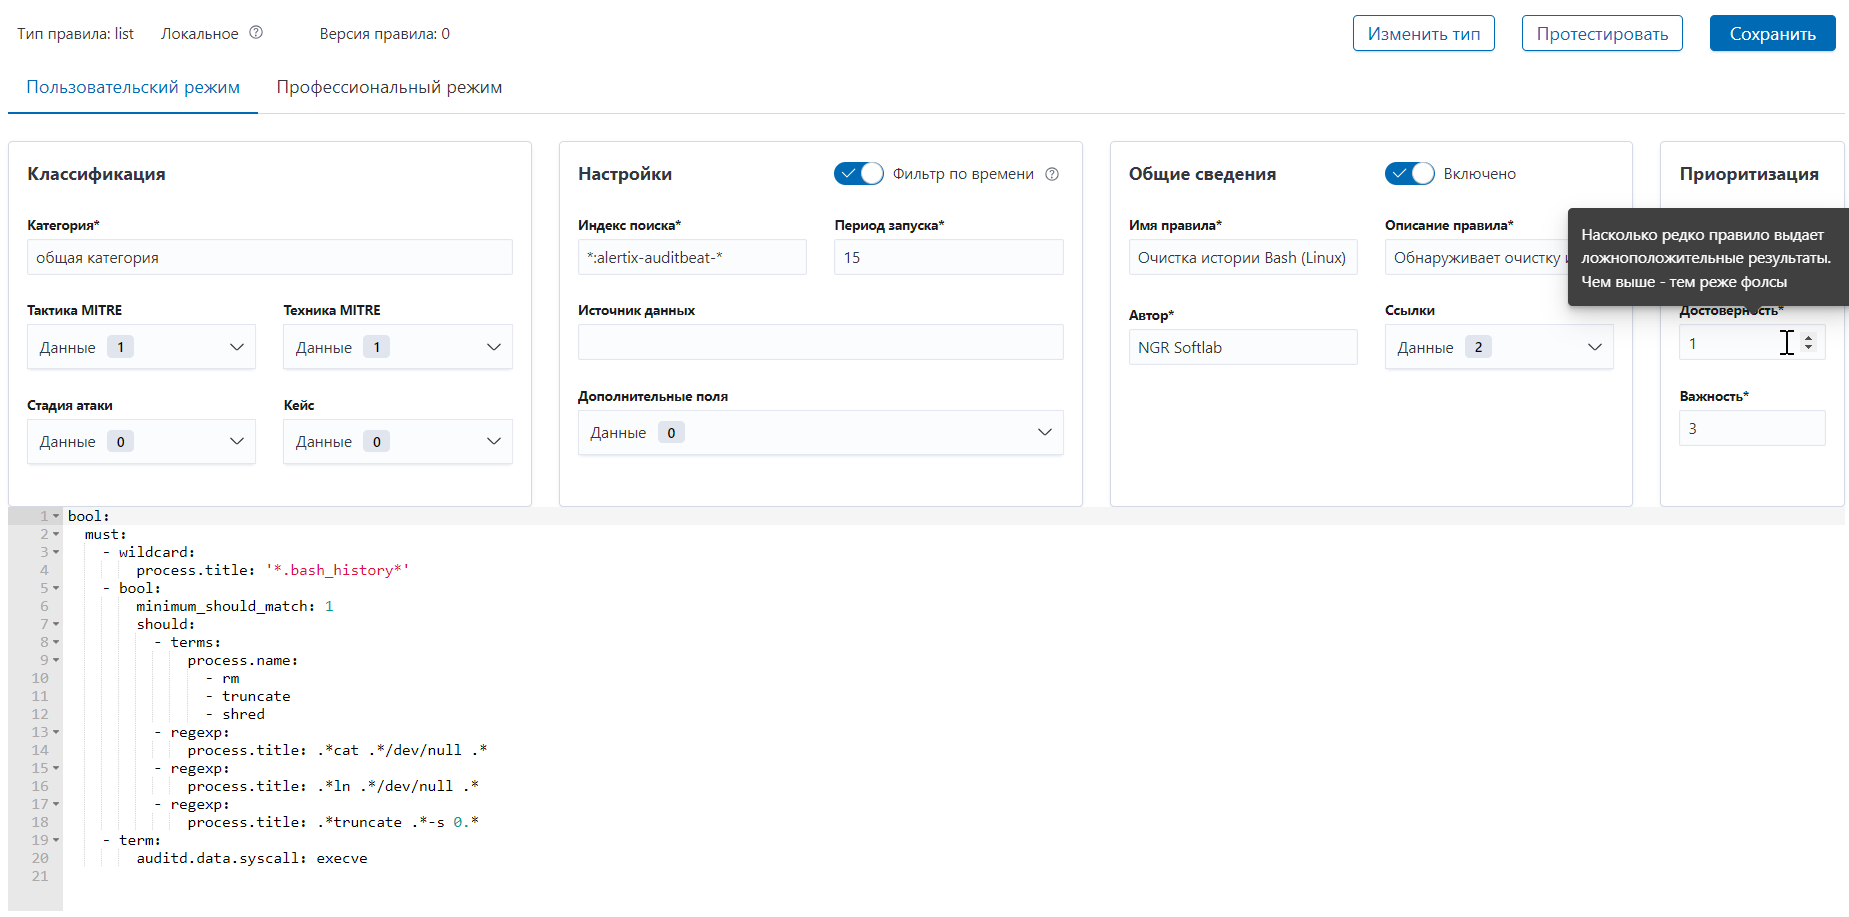
пользовательский - содержит элементы, в которых пользователь заполняет служебную информацию, и ниже - поле для формирования поискового запроса (bool) и запроса на построение агрегаций для правил типа бакет (aggs);
профессиональный - содержит шаблон полного кода правила для выбранного типа, в котором все значения атрибутов редактируются вручную.
Пример двух представлений для правила с типом List приведен на рисунках ниже.
Пользовательский режим. При наведении курсора на элемент формы отображается всплывающая подсказка с кратким описанием:
Рисунок 1.
Профессиональный режим:
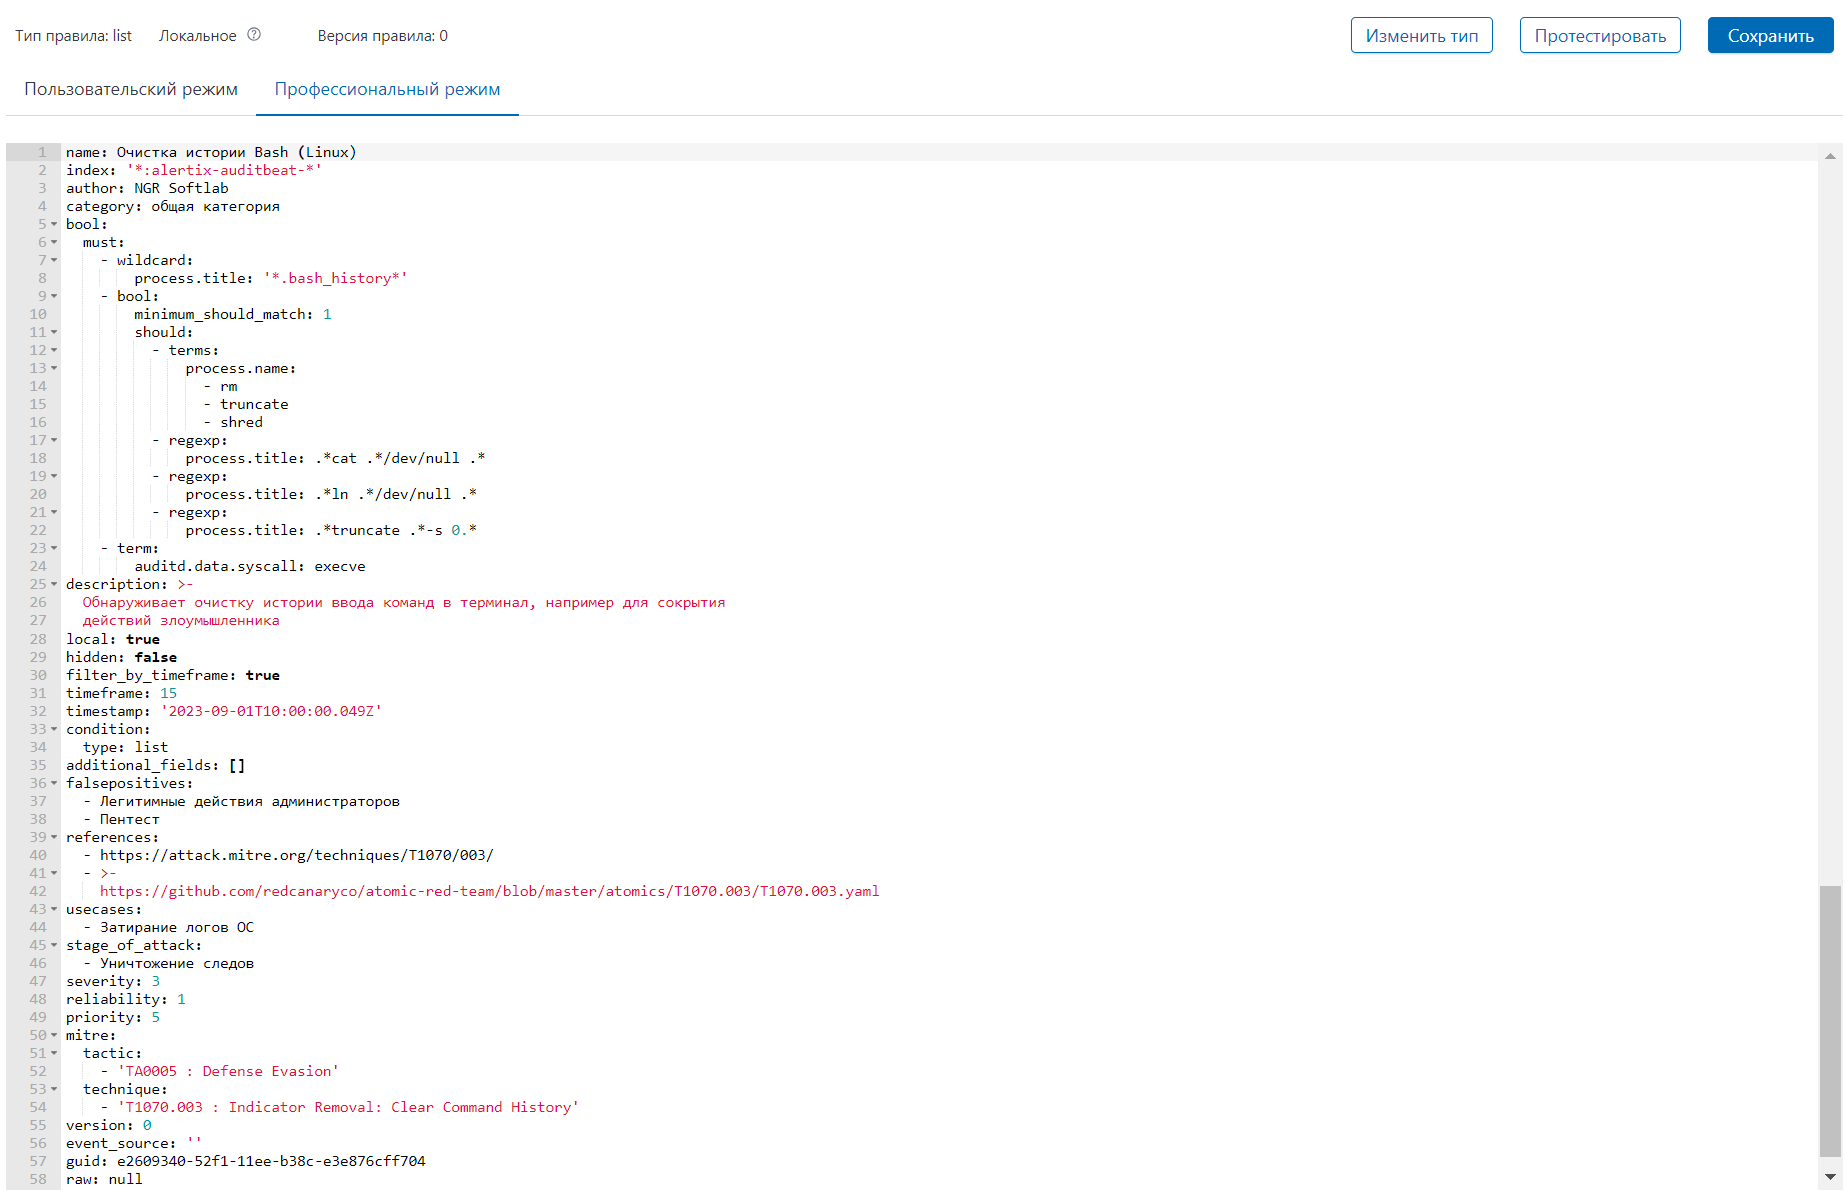
Рисунок 2.
Ниже приводится описание элементов формы в пользовательском режиме.
Группа полей "Классификация":
В поле Категория необходимо указать категорию правила согласно классификации, принятой в организации.
Платформа Alertix использует собственную модель осуществления вредоносной деятельности, состоящую из 9 стадий атаки и 1 вспомогательной стадии ("Другое"), характеризующей обычно непреднамеренные или случайные действия, которые могут иметь негативные последствия и нарушения внутренних политик ИБ клиентов.
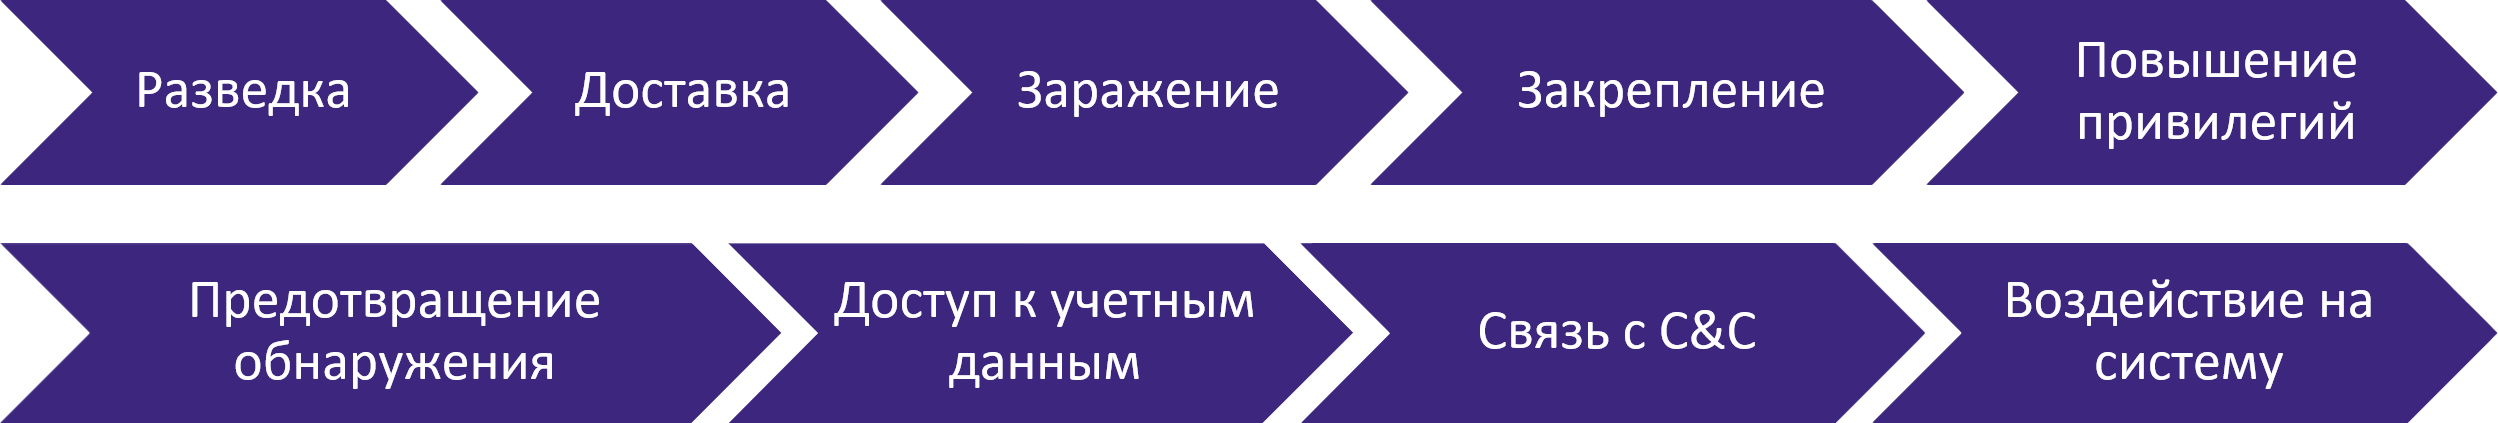
Рисунок 3.
Каждой стадии соответствуют кейсы - признаки однотипной вредоносной активности, например, "Использование средств удаленного администрирования" или "Эксплуатация уязвимостей веб-сервисов". Правила осуществляют поиск конкретных признаков кейса. Для одного кейса может быть разработано множество правил, позволяющих выявить вредоносную деятельность по событиям от различных источников событий.
Кейсы стадии "Другое" составляют следующий список:
ошибка конфигурации;
нелегитимное ПО;
массовый алерт;
обнаружение новой уязвимости;
рассылка спам сообщений.
Для облегчения интеграции в процессы той или иной организации правила Signal были наложены на широко использующуюся матрицу MITRE ATT&CK.
В полях Стадия атаки и Кейс выбираются значения в классификации NGR. Список кейсов фильтруется в зависимости от выбранной стадии атаки.
В поле Тактика MITRE доступен выбор нескольких тактик. Можно воспользоваться быстрым поиском, введя значение в поисковую строку. После выбора тактик в поле Техника MITRE список техник будет отфильтрован. Для техник так же доступен множественный выбор. Количество выбранных тактик и техник Mitre затем отображается рядом со словом "Данные".
Группа полей "Настройки":
В поле Период запуска необходимо указать временной интервал в минутах (с какой периодичностью выполнять запуск правила). Также это поле определяет глубину поиска, если включен переключатель Фильтр по времени. Во включенном положении в запросе будет использоваться фильтр по времени (с какой глубины в минутах с момента запуска правила начинать поиск событий).
Для поиска в конкретном кластере в поле Индекс поиска необходимо указывать имя кластера, в котором будет осуществляться поиск событий, и маску шаблона индекса (cluster-name:alertix-index-name*). Для поиска во всех кластерах *:alertix-index-name*. Для цепочек событий индекс указывается в коде правила для каждого звена цепочки.
В поле Источник данных вводится понятное имя источника данных или группы источников для правила.
Элемент Дополнительные поля предназначен для указания дополнительных полей исходного события, названия и значения которых будут добавлены в срабатывание правила.
В полях Критерий и Значение для правил Count и Bucket укажите критерий и пороговую величину сравнения результатов работы правила. Например, количество событий, которые будут проверяться: меньше (критерий) 100 (значение).
В поле Порог срабатывания, звеньев для цепочек укажите число от 1 до 5, сколько минимально звеньев цепочки должно быть найдено для записи события в индекс. По умолчанию: 2.
Группа полей "Общие сведения":
Переключатель, обозначающий текущее состояние правила. По умолчанию – Отключено (правило создано, но не работает). Чтобы включить правило, необходимо установить переключатель в положение "Вкл.".
При создании нового правила в поле Автор автоматически подставляется ФИО текущего пользователя. Его можно отредактировать (ФИО пользователя, название компании или подразделения).
В поле Имя правила рекомендуется указывать понятное имя правила с четкой формулировкой проблемы/опасности. В поле Описание вводится развернутое описание подозрений, которые выявляет данное правило.
В поле Ссылки можно добавлять полезные ссылки на различные источники информации и справочные данные, на основе которых создано правило.
В поле Название бакета для правил Bucket укажите понятное название для бакета.
Группа полей "Приоритизация":
В группе полей Приоритизация заполняются параметры приоритета ИТ-ресурса, степени достоверности правила и степени важности (от 1 до 5) (подробнее см. п. Уровни риска воркспейсов) . Эти параметры присутствуют в конструкторе правил всех типов, за исключением правил типа Chain, т.к. для цепочек они указываются в коде правила для каждого звена цепочки.
Кнопки доступных действий и выполняемые операции при нажатии приведены в таблице ниже.
| Кнопка | Действие |
|---|---|
"Сохранить" | Осуществляет попытку сохранения правила с предварительной проверкой заполнения обязательных полей и их наличия. |
"Изменить тип" | Открывает страницу с полем выбора типа правила |
"Протестировать" | Осуществляет предварительную проверку заполнения обязательных полей и их наличия. |
После создания нового правила выполните операцию перезапуска сервиса на странице управления сервисом сигнал (Обслуживание > Сервисы > Signal > Запустить).
Чтобы подробнее узнать о создании правил корреляции, воспользуйтесь "Руководством по разработке правил корреляции".
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.