Источники и описание атаки
В процессе сбора технических деталей (обогащение воркспейса) аналитику необходимо осуществлять заполнение сведений на вкладке "Атака" в карточке воркспейса.
Вкладка "Атака" состоит из следующих областей – "Общая информация", "Источник атаки", "Список зарегистрированных ботнетов" и "Список payloads использованных в атаке".
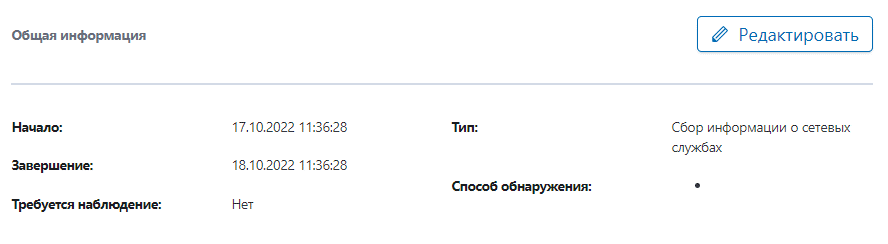
Область "Общая информация" содержит сведения о дате и времени начала и окончания атаки, типе и способе обнаружения атаки, а также о необходимости наблюдения.
Рисунок 1.
Переход в режим редактирования осуществляется нажатием на кнопку "Редактировать".
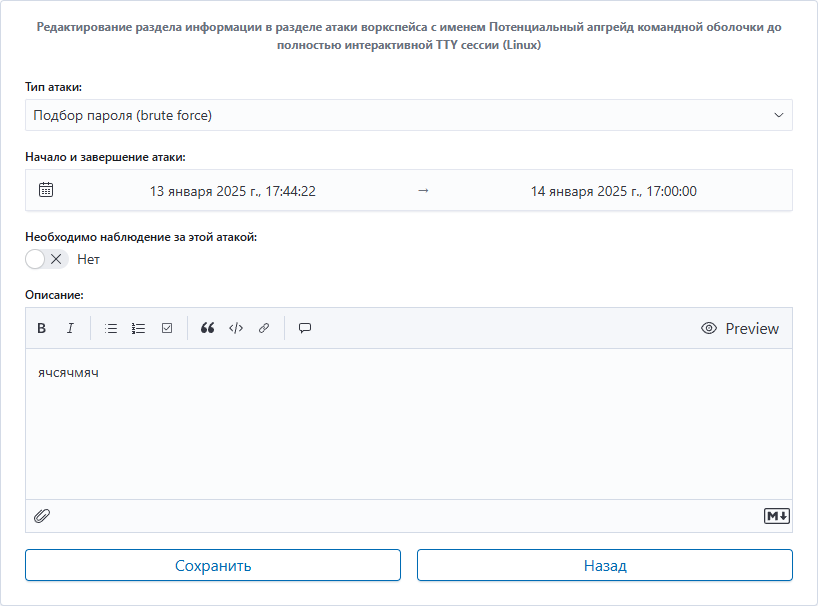
Рисунок 2.
Область "Источник атаки" содержит сведения о типе источника и данные об инициаторе атаки – IP-адрес, доменное имя, URL. Состав заполняемых полей зависит от выбранного типа источника атаки.
Переход в режим редактирования источника атаки осуществляется нажатием на кнопку "Редактировать".
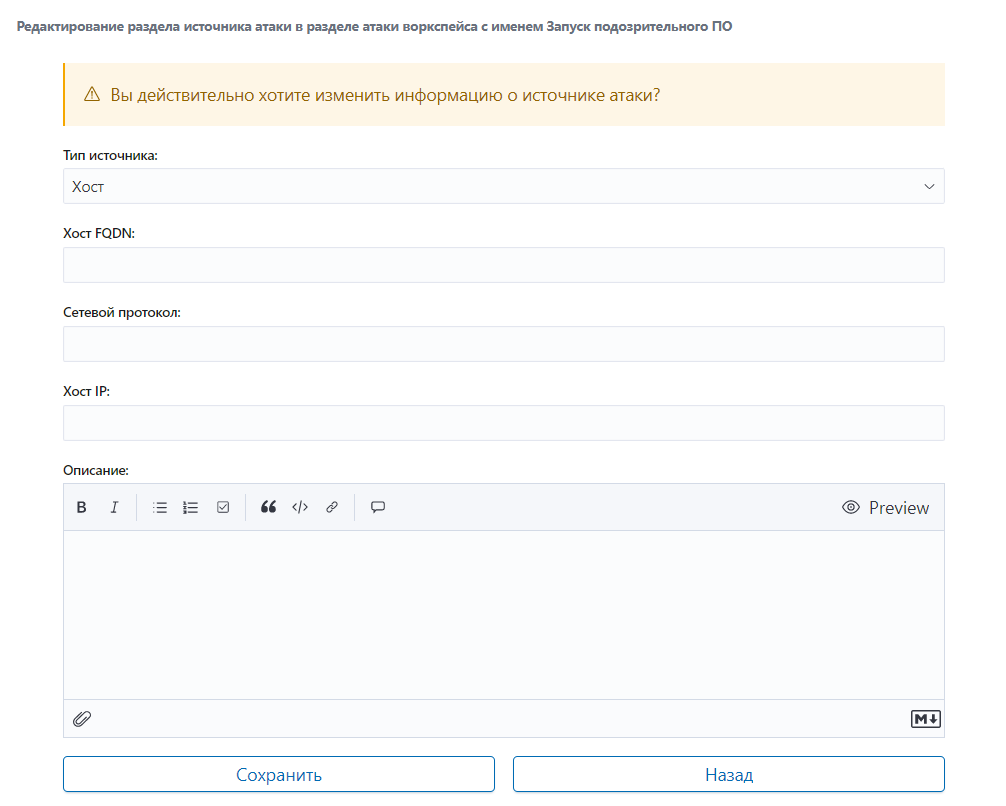
Рисунок 3.
После заполнения полей окна сохраните изменения.
Область "Список payloads использованных в атаке" содержит список полезностей, поступающих от этого источника. У атаки могут быть несколько источников, которые содержат разный payload. В особенности это касается атак, связанных с заражением ВПО. Например, загрузчик ВПО может быть доставлен как вложение в письме, а компоненты ВПО могут быть загружены с различных серверов в Интернет. В некоторых атаках источников могут быть тысячи. Когда перечисление конкретных источников не имеет смысла, все множество следует описать один раз в поле "Описание".
Для добавления payload нажмите на кнопку "Добавить", введите значения полей для конкретного источника и сохраните.
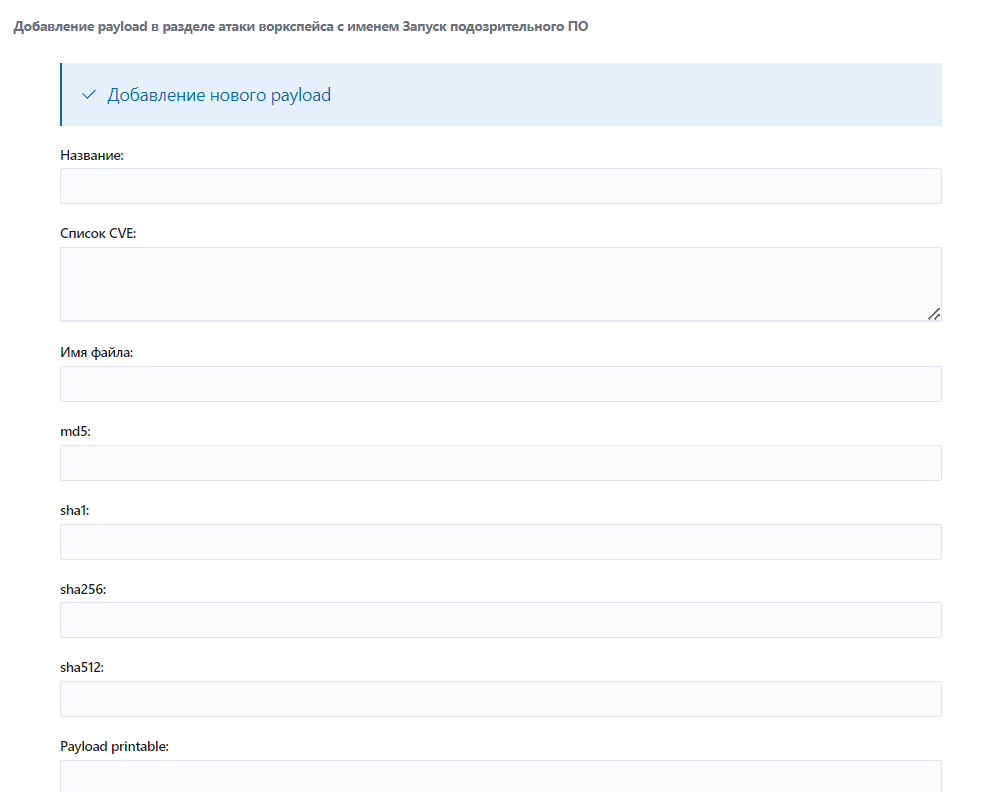
Рисунок 4.
По результатам сбора и анализа фактов необходимо разработать меры для снижения опасности атаки или ее предотвращения и отразить их на вкладке "Решение" (см. раздел Решения по воркспейсам). Фактическое выполнение всех мер фиксируется на вкладке "Базовая информация в области предпринятых действий (см. раздел Изменение и добавление предпринятых действий).
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.