Изменение и добавление базовых сведений
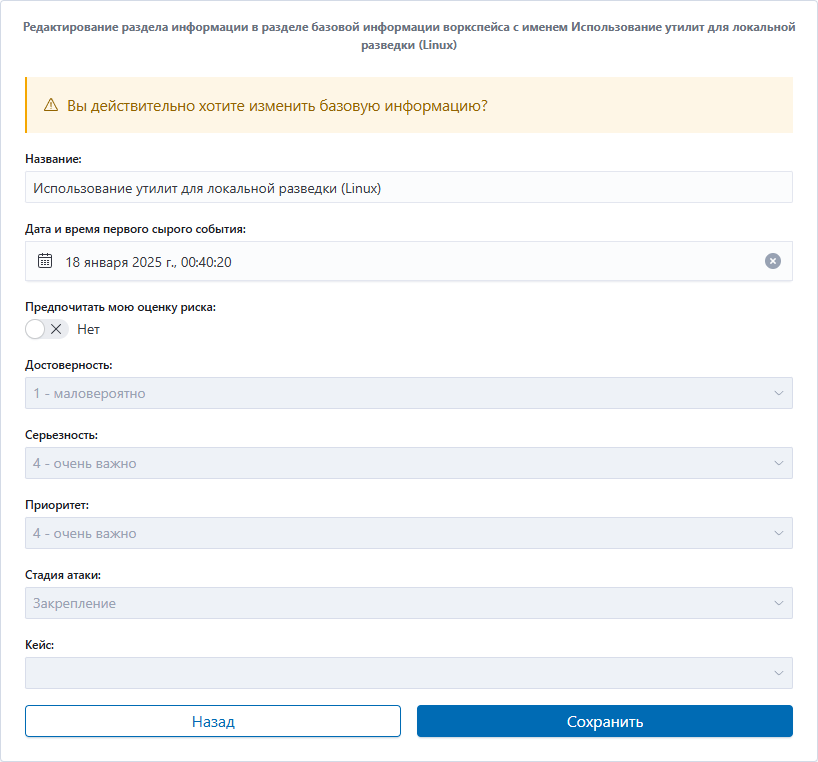
Для изменения информации по подозрению или атаке в области базовых сведений нажмите кнопку "Редактировать".
Рисунок 1.
Для изменения информации по инциденту состав полей редактора базовой информации немного отличается:
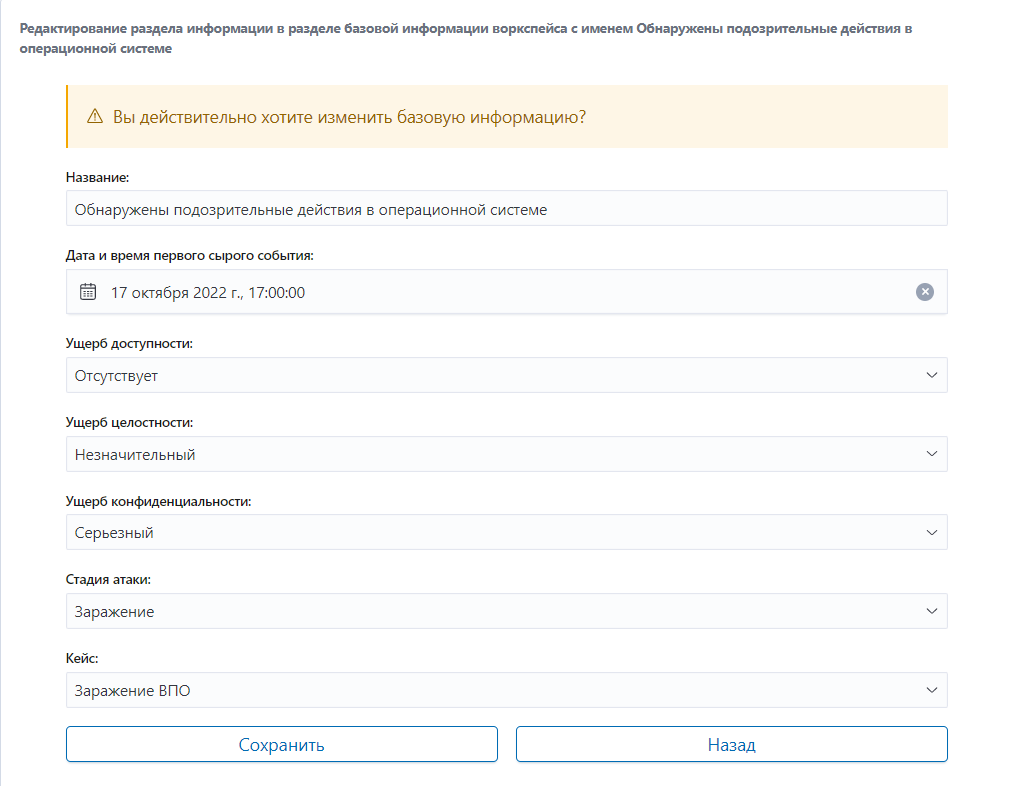
Рисунок 2.
Введите или измените ранее заполненные значения:
Название – название произошедшего события, доступное на странице списка воркспейсов и используемое для поиска;
Дата и время первого сырого события – укажите точные дату и время фиксации первого события, свидетельствующего о подозрении на инцидент (метка времени согласно источнику события);
Предпочитать мою оценку риска - отображается для типов "Подозрение" и "Атака"; переведите переключатель в положение "Вкл.", чтобы вручную задать значения следующих полей;
Достоверность – выберите один из вариантов:
0 – фолс;
1 – маловероятно;
2 – вероятно;
3 – 50 на 50;
4 – очень похоже;
5 – точно;
Серьезность – выберите один из вариантов:
1 – незначительно;
2 – малозначительно;
3 – важно;
4 – очень важно;
5 – критично;
Приоритет – выберите один из вариантов:
1 – незначительно;
2 – малозначительно;
3 – важно;
4 – очень важно;
5 – критично;
Ущерб доступности, целостности, конфиденциальности – отображаются для типа "Инцидент"; параметры количественной экспертной оценки величины возможного ущерба:
отсутствует;
незначительный;
серьезный;
высокий;
Стадия атаки и Кейс – выберите значения, квалифицирующие воркспейс на основе матрицы, представленной в следующей таблице. Если воркспейс не может быть квалифицирован значением, доступным в списке, выберите "Другое":
| Стадия | Кейс | Severity | Описание |
|---|---|---|---|
Разведка | Сканирование | 2 | Сканирование хостов, портов, энумерация и т.п. |
Брутфорс | 3 | Перебор учетных записей, паролей | |
Разведывательная деятельность | 3 | Запуск разведывательных команд, сбор информации о пользователях, системе, окружении и т.п. | |
Доставка | Доставка ВПО через WEB | 3 | Загрузка вредоносного файла или переход по вредоносной ссылке |
Доставка ВПО через Email | 3 | Получение письма с вредоносным вложением или ссылкой | |
Доставка ВПО через внешние носители | 3 | Копирование или запуск вредоносного файла с внешнего носителя | |
Фишинг | 3 | Ввод корпоративных учетных данных на фишинговом ресурсе | |
Заражение | Эксплуатация уязвимостей | 3 | Эксплуатация уязвимостей ОС, служб, приложений |
Эксплуатация уязвимостей веб-сервисов | 3 | Эксплуатация уязвимости веб-сервисов | |
Реакция антивирусного ПО | 5 | Все события с антивирусного ПО | |
Подозрительные команды и скрипты | 4 | Подозрительные команды или скрипты, запускаемые из командной оболочки или командным интерпретатором | |
Подозрительная активность процесса | 4 | Подозрительные действия процесса, когда он что-либо запускает, загружает, устанавливает сетевые соединения + lolbins/lolbas | |
Использование хакерских утилит | 5 | Запуск и использование различных хакерских утилит, утилит для пентеста и т.п. | |
Распространение ВПО | 4 | Копирование вредоносного ПО на файловые шары, удаленный хост | |
Заражение ВПО | 4 | Общая категория для стадии Заражение (все, что не подошло под кейсы стадии Заражение) | |
Закрепление | Изменение параметров в реестре | 2 | Изменение и создание ключей в ветках реестра |
Изменение параметров автозагрузки | 3 | Добавление файла в каталог автозагрузки или в ветки реестра, отвечающие за автозагрузку | |
Изменение параметров службы | 2 | Изменение параметров существующей или создание новой службы | |
Создание задачи планировщика | 3 | Создание или изменение задач по расписанию | |
Создание учетной записи | 5 | Создание локальной или доменной учетной записи | |
Использование средств удаленного администрирования | 5 | Запуск и использование средств удаленного администрирования | |
Подмена данных | 5 | Подмена dll, com, системных файлов, маскарадинг | |
Изменение конфигурации операционной системы | 2 | Более общая категория для событий изменения чего-либо в системе | |
Закрепление | 3 | Общая категория для стадии Закрепление | |
Повышение привилегий | Манипуляции с учетной записью | 3 | Изменение прав учетной записи, отключение, включение, блокировка, добавление или удаление из групп и т.п. |
Добавление в группу Администраторов | 5 | Включение пользователя в группу локальных, доменных или сервисных администраторов | |
Повышение контекста выполнения процесса | 5 | Повышение привилегий выполнения процесса, как правило, до системных | |
Повышение привилегий | 5 | Общая категория для стадии Повышение привилегий | |
Предотвращение обнаружения | Обход СЗИ | 4 | Использование различных механизмов обхода систем защиты, UAC |
Изменение конфигурации СЗИ | 4 | Изменение настроек систем защиты | |
Отключение СЗИ | 4 | Отключение или удаление систем защиты | |
Удаление признаков активности из системы | 4 | Очистка/затирание истории команд и журналов регистрации событий | |
Предотвращение обнаружения | 4 | Общая категория для стадии Предотвращение обнаружения | |
Доступ к учетным данным | Получение доступа к учетным данным | 5 | Аутентификация с чужими учетными данными, PTH, дамп паролей, керберостинг, извлечение паролей из хранилищ и т.п. |
Прослушивание сетевого трафика | 4 | Перехват сетевого трафика для сбора учетных данных, отправляемых по незащищенным протоколам. | |
Связь с C&C | Подключение к адресам с низкой репутацией | 2 | Подключения к хостам с низкой репутацией, а также к C2 и TOR |
Воздействие на систему | Изменение конфигурации ИС | 1 | Изменение настроек информационных систем |
Выключение системы | 1 | Выключение или перезагрузка операционной системы | |
Уничтожение следов | 5 | Уничтожение данных, шифрование информации | |
Попытка вызова отказа в обслуживании | 5 | Увеличение сетевого трафика | |
Публикация чувствительной или негативной информации | 4 | Публикация внутренней корпоративной информации и/или заведомо ложной/негативной информации на веб-сайтах организации и/или подпольных/общедоступных форумах | |
Другое | Ошибки конфигурации ИС | 2 | События ошибок в работе или отсутствие данных от информационных систем |
Ошибки конфигурации СЗИ | 5 | События ошибок в работе или отсутствие данных от систем защиты | |
Использование нелегитимного ПО | 2 | Запуск и использование различного неразрешенного ПО: облачные сервисы, P2P, игры и т.п. | |
Массовый алерт | 5 | Массовая сработка правил по одному хосту/ip-адресу | |
Обнаружение новой уязвимости | 3 | Обнаружение сканером уязвимостей новой уязвимости в инфраструктуре организации | |
Рассылка спам сообщений | 3 | Рассылка спама с подконтрольных хостов | |
Другое | 3 | Различные нелегитимные события |
Нажмите на кнопку "Сохранить". Обновленные данные отобразятся в области базовых сведений карточки воркспейса.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.