Сбор сведений для отправки в НКЦКИ
Процесс обработки воркспейса, подлежащего отправке в НКЦКИ, включает дополнительные действия, которые должны выполняться сразу после подтверждения воркспейса (назначения статуса "Квалифицирован"). Состав этих действий:
Сбор сведений, необходимых для регистрации воркспейса в ЛК ГосСОПКА;
Согласование или отклонение отправки воркспейса в НКЦКИ;
Отправка уведомления об инциденте/атаке/уязвимости в НКЦКИ (регистрация в ЛК ГосСОПКА).
Все действия должны быть выполнены в срок, устанавливаемый рекомендациями и приказами, регулирующими выявление и реагирование на инциденты объектов КИИ.
Воркспейсы, подлежащие отправке, включают две дополнительные стадии жизненного цикла – статусы Готов к отправке и Отправлен в НКЦКИ, которые отображаются в области статуса карточки воркспейса, если он отмечен как воркспейс объекта КИИ. Документ уведомления генерируется из данных, имеющихся в воркспейсе, поэтому рекомендуется сначала полностью закончить расследование.
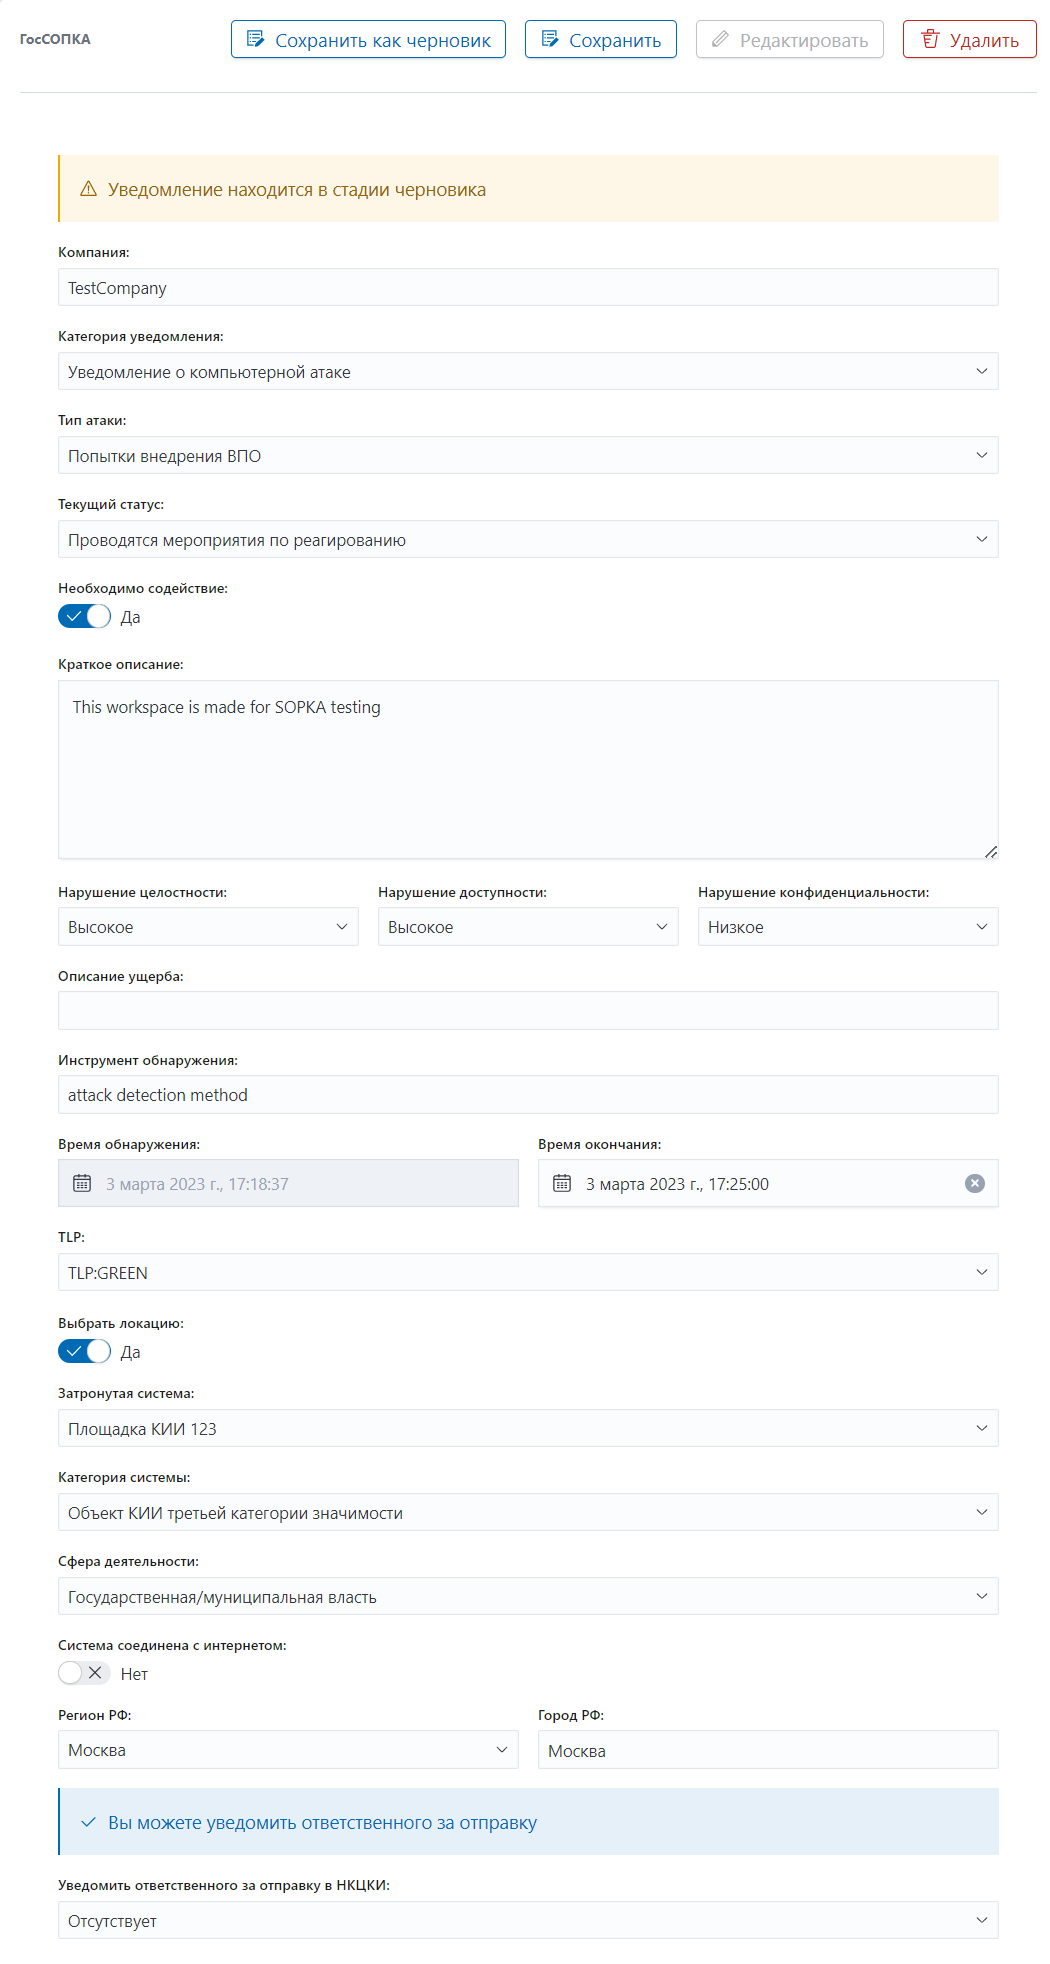
Для добавления информации по ГосСОПКА в воркспейс необходимо перейти на вкладку ГосСОПКА карточки воркспейса.
Рисунок 1.
Заполните следующие поля черновика уведомления:
Компания - название компании, от которой отправляется уведомление; вводится вручную;
Категория уведомления – выбор одного из двух типов:
уведомление о компьютерном инциденте;
уведомление о компьютерной атаке;
Тип – выбор типа воркспейса; для инцидента/атаки/уязвимости подставляется свой список значений;
Текущий статус – указывается статус по принятым мерам;
Необходимо содействие – переключатель, значение по умолчанию "Выкл". Переключите, если требуется содействие НКЦКИ в расследовании или реагировании на инцидент;
Краткое описание – текст, описывающий произошедшее в результате инцидента: затронутые ИТ-активы, ИС, пользователей, хронологию принятых мер и другую информацию, необходимую для целостного понимания произошедшего события;
Нарушение целостности, доступности, конфиденциальности – параметры количественной экспертной оценки величины ущерба;
Описание ущерба – сведения о нанесенном ущербе или ином влиянии;
Инструмент обнаружения – информация о способе обнаружения атаки;
Время обнаружения, Время окончания - время обнаружения и завершения атаки;
TLP – может принимать значения "white", "green", "amber", "red". Данное поле обозначает степень доступности информации об инциденте прочим участникам взаимодействия с ЛК ГосСОПКА:
Red (красный) – ознакомление с информацией должно быть ограничено исключительно лицом, указанным в качестве адресата. Ознакомление с материалами с данной пометкой также возможно для руководителей участвующих сторон обмена и специалистов НКЦКИ, в чьи полномочия входит решение вопросов соответствующей тематики сообщения. Без права передачи третьим лицам и сторонним организациям;
amber (желтый) – ознакомление с информацией должно быть ограничено кругом специалистов участвующих сторон, работников защищаемого информационного ресурса, сотрудников правоохранительных органов и специалистов сторонних организаций, привлекаемых к обеспечению защиты информации данного информационного ресурса. При передаче такой информации указанным лицам в сопроводительном тексте для них делается запись о недопустимости распространения направляемых сведений;
green (зеленый) – информация может быть передана для возможного ознакомления специалистам в сфере информационной безопасности и другим лицам. При распространении такой информации должно быть сохранено авторство первоисточника;
white (белый) – можно опубликовать для всех участников взаимодействия;
Выбрать локацию – переключатель отображается, если целью атаки (инцидента) является ресурс, ранее добавленный в область атаки (инцидента), связан с объектом КИИ. Включенный переключатель позволяет выбрать локацию в поле "Затронутая система", которая является объектом КИИ;
Затронутая система – название затронутой атакой (инцидентом) программной системы или локации (объекта КИИ). Если включен переключатель "Выбрать локацию", поле содержит список площадок, связанных с ресурсами, затронутыми атакой или инцидентом (см. п.5.10). При выборе локации значения полей с информацией об объекте КИИ подставляются автоматически. Если переключатель "Выбрать локацию" выключен, значение вводится вручную и может быть произвольным;
Категория системы – выбор категории информационного ресурса, затронутого атакой или инцидентом;
Сфера деятельности – сфера деятельности организации, которой принадлежит информационный ресурс;
Система соединена с интернетом – переключатель, значение по умолчанию "Выкл". Переключите, если информационный ресурс подключен к сети Интернет;
Регион РФ – регион РФ, показывающий местоположение информационного ресурса (область, край);
Город РФ – населенный пункт, показывающий местоположение информационного ресурса;
Уведомить ответственного за отправку в НКЦКИ – опциональное поле для ввода адреса электронный почты ответственного лица, на который автоматически поступает уведомление о необходимости подтверждения отправки инцидента в НКЦКИ.
| Инцидентами ИБ, о которых необходимо уведомлять НКЦКИ, являются только инциденты/атаки/уязвимости, которые повлекли реализацию какой-либо угрозы. Таким образом, инциденты вирусного заражения, успешно устраненные антивирусными средствами, не являются инцидентами, о которых необходимо уведомлять НКЦКИ. |
Если переключатель Система соединена с интернетом находится в положении "Вкл." дополнительно к перечисленным полям заполните сведения о публичных адресах внешних ресурсов и источниках вредоносной активности.
После завершения добавления всех сведений нажмите на кнопку "Сохранить как черновик". Черновик уведомления является самостоятельной записью в БД сервиса управления жизненным циклом инцидентов ИБ и имеет связь с воркспейсом. Для обеспечения неизменности данных, динамическая привязка черновика уведомления к данным в воркспейсе отсутствует. Изменения данных в воркспейсе не приведет к изменению в черновике документа-уведомления. При необходимости черновик можно удалить, и он сгенерируется заново по актуальным данным из воркспейса.
Если подготовка уведомления полностью завершена, и оно готово к отправке в НКЦКИ, нажмите кнопку "Сохранить". Отобразится сообщение "Документ успешно обновлен".
Статус документа изменится на Готово к отправке, поля станут нередактируемыми. Произойдет выгрузка документа в виде файла в формате yaml. Этот файл можно загрузить в интерфейсе отправки (вкладка СОПКА в основном меню) той инсталляции, которая имеет прямое соединение с НКЦКИ. Запись об инциденте добавится в список готовых к отправке документов. Отправлять сведения в НКЦКИ имеет право пользователь с ролью "СОПКА" (описание данной функции приводится в руководстве администратора Платформы). На электронный адрес пользователя с ролью "СОПКА" поступит уведомление, содержащее ссылку на инцидент и описание основных атрибутов (компания, тип атаки, категория уведомления, описание и время обнаружения).
| Для успешной отправки уведомлений на электронную почту пользователям в Платформе должны быть настроены конфигурационные параметры почтового сервера и включена опция "Оповещение по e-mail включено". Описание настройки шлюза интеграций см. в руководстве администратора Платформы. |
Если в документе недостаточно данных для описания конкретного типа атаки или инцидента, то уведомление будет принято со статусом Требуется уточнение.
После успешной отправки сведений в НКЦКИ, и регистрации инцидента в ЛК ГосСОПКА в карточке инцидента на вкладке "ГосСОПКА" будет выведен идентификатор инцидента, присвоенный ЛК ГосСОПКА.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.