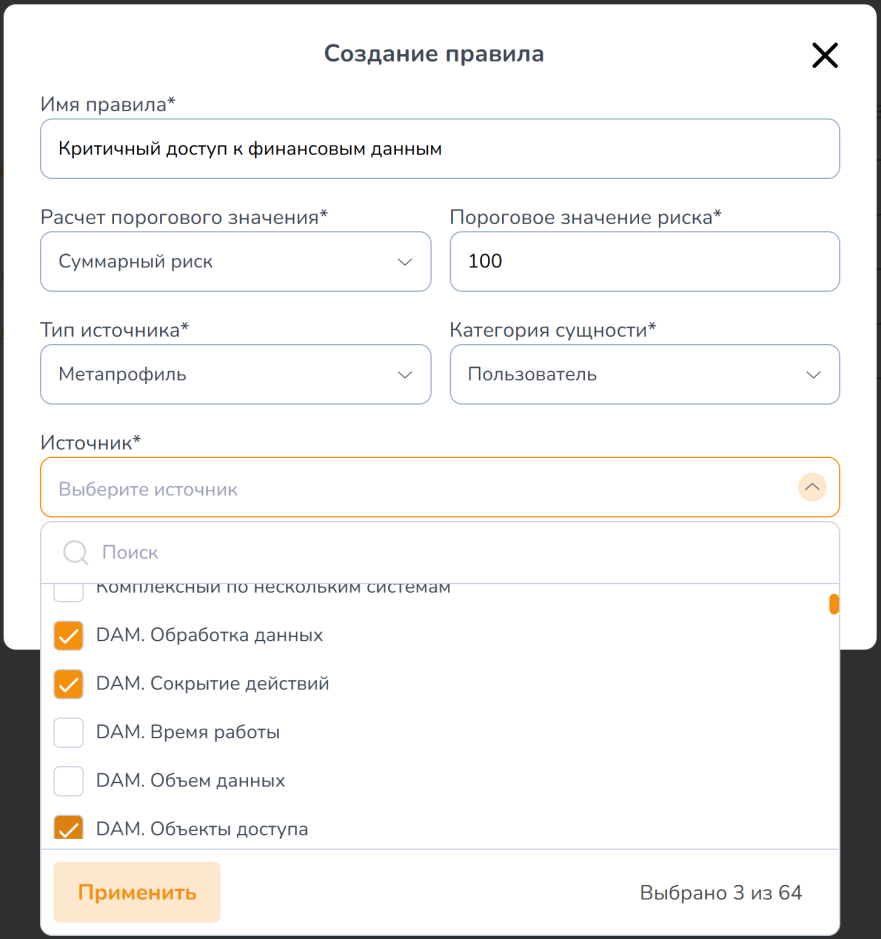
Правила контроля позволяют отслеживать поведение сущности по конкретным профилям/метапрофилям в зависимости от достижения определенного порогового значения суммарного риска. Превышение порогового значения станет триггером к размещению сведений о сущности на странице "Контроль".
Для настройки нового правила контроля в шапке формы "Контроль" нажмите кнопку "Правила контроля".
Нажмите кнопку "Создать", заполните параметры правила, приведенные в следующей таблице, и сохраните.
NORE: Для роли пользователя должны быть права на запись в модуле xBA.
Параметр
Описание
Пример
Имя правила
Произвольное, понятное аналитику
"Критичный доступ к финансовым данным"
Расчет порогового значения
Метод расчета:
суммарный риск – система проходит по всем выбранным источникам, суммирует риски по объекту и сравнивает с порогом
по каждому источнику – система проверяет каждый источник отдельно: если хотя бы один превысил порог – объект попадает в "Контроль"
Суммарный риск - для комплексной оценки
По каждому источнику - для строгого контроля по каждому параметру
Пороговое значение риска
Минимальный риск для попадания в "Контроль" (значение от 1 до 1 млн.)
100
Типа источника
Профили или метапрофили
Профили - для контроля отдельных параметров, метапрофили - для комплексных сценариев
Категория сущности
Категория сущности: Пользователь / Хост / Подразделение / процесс / Другое
Пользователь
Источник
Конкретные профили или метапрофили
Метапрофиль "Рискованная работа с критичными данными"
Пример правила "Критичный доступ к финансовым данным":
Источник: метапрофиль "Рискованная работа с критичными данными" и "Объем скачанных данных".
Логика: суммарный риск.
Порог: 75.
Результат: система проверяет всех пользователей в рамках выбранных метапрофилей и складывает значения взвешенных рисков. Если у пользователя "ivanov_a" итоговый (суммарный) взвешенный риск равен 81, то он попадает в раздел "Контроль" с пометкой сработавшего правила. У одних и тех же сущностей могут быть "сработки" по нескольким правилам.
Без правил контроля аналитик видит:
120 пользователей с риском больше 40 по разным профилям;
30 хостов с отклонениями по трафику;
15 подразделений с отклонениями по активности.
С правилами контроля - аналитик видит только:
7 пользователей с комплексным риском больше 75 по критичным данным;
2 хоста с массовыми исходящими соединениями в нерабочее время.
Эффект: фокус только на сущностях, требующих немедленного расследования.