Назначенные учетные данные
Назначение учетных данных соотносит различных пользователей Infrascope с определенными локальными пользователями или пользователями, или группами Active Directory (AD) в целевых системах. Эта функция позволяет устанавливает соединение с целевой системой, сопоставляя пользователей Infrascope с локальными пользователями или группами AD.
В соединениях SSH или RDP учетные данные сетевого элемента вводятся либо как "глобальное имя пользователя/пароль", либо учетные данные могут быть получены из хранилища паролей. В любом случае, пользователи используют только одного локального пользователя для подключения к сетевому элементу, и эти учетные данные определены для всей группы устройств.
В некоторых случаях разным пользователям может понадобиться подключиться к одним и тем же устройствам с разными учетными записями. В этом случае назначение учетных данных позволит разным пользователям Infrascope подключаться к целевым устройствам с разными учетными записями.
Кроме того, как упоминалось выше, группы пользователей могут быть получены из Active Directory. Учетные данные, хранящиеся в VAULT, могут быть назначены группам пользователей AD, а также пользователям.
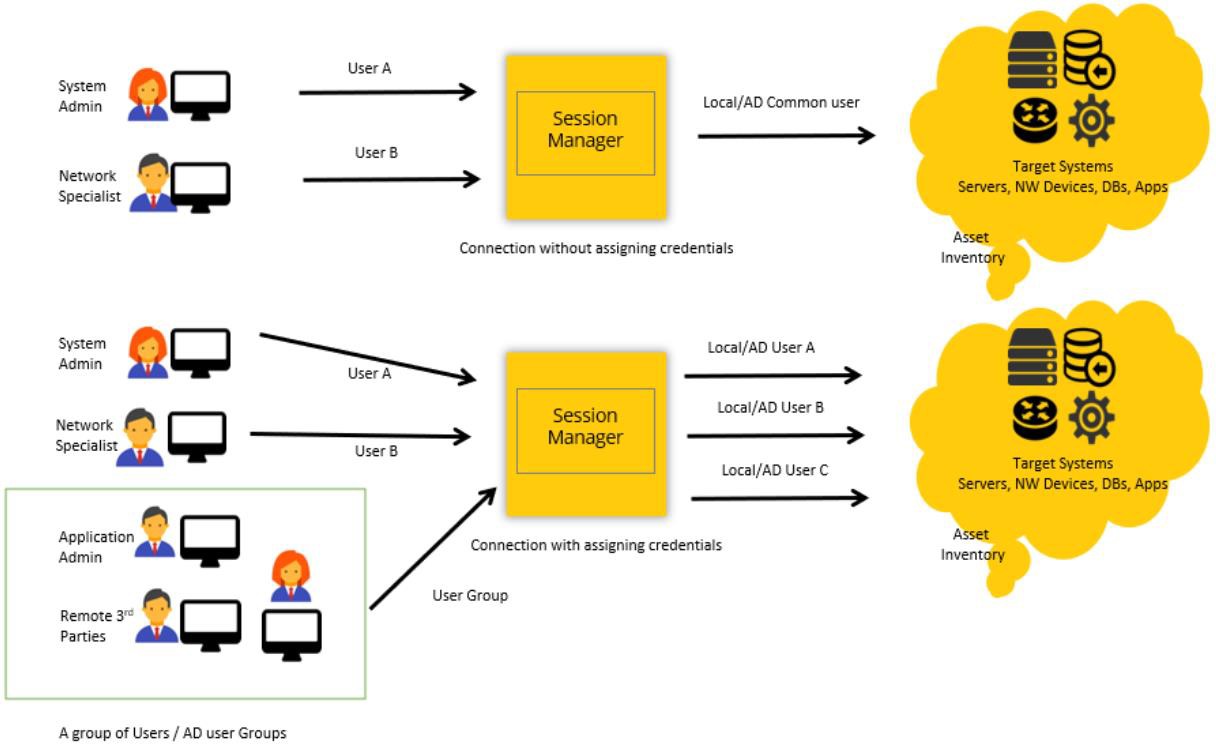
Подключение с присвоенными учетными данными и без них:
В примере, показанном выше, пользователи подключаются к целевым устройствам с назначенными учетными данными и без них. На первой диаграмме пользователи Infrascope A, B и группы пользователей AD используют одни и те же учетные записи пользователей Local/AD для подключения к целевым устройствам. На второй схеме назначенные учетные данные были настроены между Infrascope User A и Local/AD user A, и между Infrascope User B и Local/AD user B, что позволило Infrascope User A войти на целевые устройства как Local/AD user A, а Infrascope User B войти как Local/AD user B.
Определение назначенных учетных данных позволяет использовать определенные учетные записи в Active Directory, LDAP, WinRM, SMB стратегии для подключения к различным устройствам. Но сначала необходимо настроить локального/AD пользователя как учетную запись Password Vault для использования назначенных учетных данных.
Подробности настройки см. в соответствующих разделах этого документа. Чтобы настроить назначенные учетные данные:
Перейдите в раздел Пользователи > Назначенные УЗ. Выберите пользователя Infrascope и нажмите кнопку
 .
Нажмите кнопку "Изменить назначенные УЗ".
В поле Имя пользователя SAPM введите локальное/AD имя пользователя, которое будет использоваться для подключения к целевым устройствам, и нажмите "Сохранить".
Перейдите в раздел Устройства > Список.
Выберите группу устройств, которая будет подключаться к целевым устройствам через назначенные учетные данные, и нажмите кнопку
.Нажмите кнопку "Изменить", затем нажмите кнопку "Далее".
В открывшейся вкладке выберите Пользовательские свойства и нажмите на "плюсик".
Добавьте ключ параметра addAssignedCredentialToUserSelection и значение true.
Нажмите "Сохранить".
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.