Добавление токена приложения
Для использования Rest API Application Token необходимо создать профиль для клиентского приложения в хранилище секретов:
Перейдите в раздел Хранилище секретов > Аккаунты.
Откройте вкладку "Токены приложения".
Нажмите кнопку "Добавить".
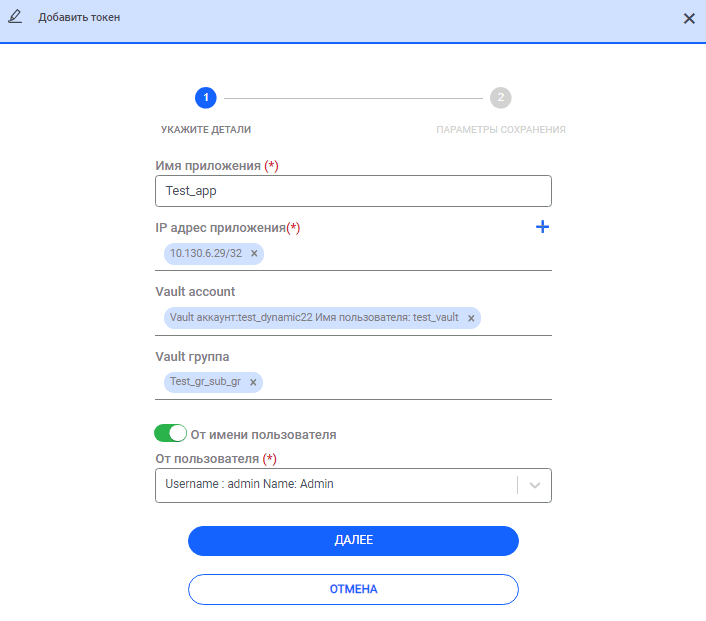
Создание нового токена приложения:
Введите имя приложения и пользователя события, включив параметр От имени пользователя.
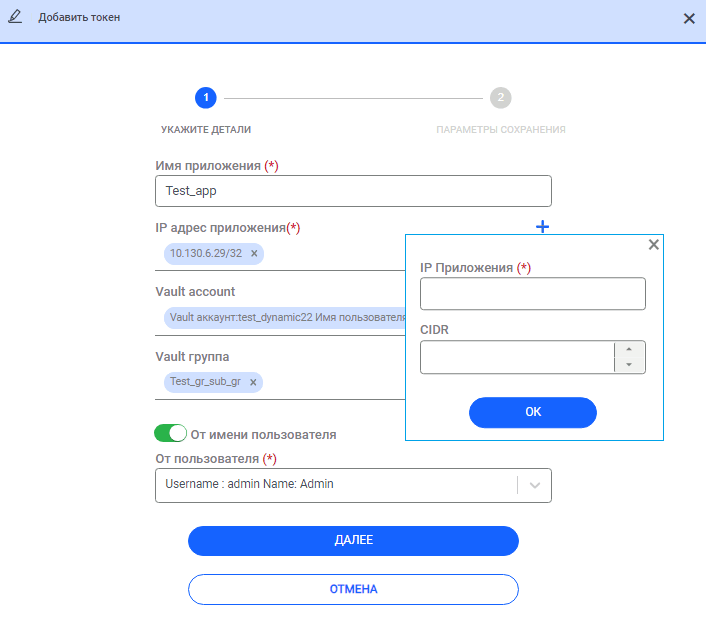
Чтобы ввести IP-адрес источника запроса, нажмите кнопку
 рядом с полем IP адрес приложения. Во всплывающем окне введите один или несколько IP-адресов с CIDR.
Всплывающее окно IP приложения:
Чтобы связать токен и аккаунт хранилища секретов, заполните поле Vault Account. Вы можете связать одну или несколько учетных записей с токеном приложения. Доступ к связанным учетным записям можно получить с помощью одного и того же токена.
Чтобы связать группы хранилища с токеном приложения, заполните поле Vault группа. Вы можете связать одну или несколько групп хранилища с токеном приложения. Доступ к связанным группам можно получить с помощью одного и того же токена.
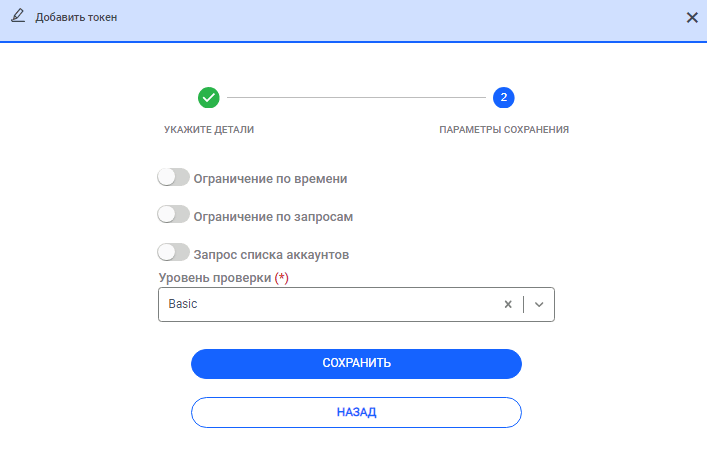
Нажмите "Далее" и выберите все необходимые ограничения на следующем экране. Вы можете установить ограничения по времени и использованию токена.
Установите параметр Запрос списка аккаунтов, если требуется перечислить все связанные учетные записи и группы Vault для токена приложения. Если вы не установите этот параметр, список связанных учетных записей Vault нельзя будет получить через API /listSAPMAccounts.
Введите дополнительные параметры, перечисленные в соответствии с выбранным уровнем безопасности (подробности описаны ниже в таблице), и нажмите кнопку "Сохранить".
Дополнительные параметры и ограничения:
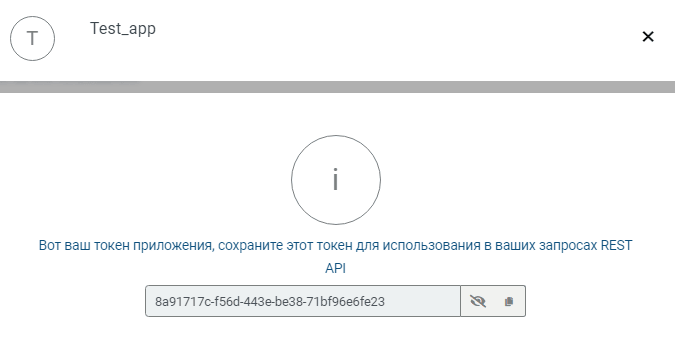
После этого шага будет создан токен приложения, а токен аутентификации будет показан во всплывающем окне по кнопке
 .
Скопируйте этот токен из текстового поля (позже вам нужно будет включить этот параметр в запросы Rest API).
Информационное окно созданного токена приложения:
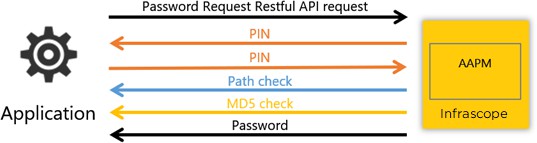
Поток токенов приложения (разные цветные стрелки представляют различные уровни безопасности):
Имя параметра | Значение параметра |
Имя приложения | Имя приложения, запрашивающего пароли Vault |
IP адрес приложения | IP-адрес запрашивающего приложения |
Vault Аккаунт | Учетная запись Vault, которая будет использоваться модулем AAPM |
Vault группа | Группа учетных записей Vault, которая будет использоваться модулем AAPM |
Событие от пользователя | Пользователь, использующий пароль, по имени которого будут регистрироваться действия с токеном в журналах Vault (если включен параметр От пользователя). Если задан пользователь события, но разрешений пользователя недостаточно для доступа к паролю, пароль не будет получен через токен. |
Ограничение по | Лимит по времени позволяет пользователям установить крайний срок действия токена приложения в календаре. |
Ограничение по запросам | Лимит по запросам позволяет пользователям установить ограничение по количеству срабатываний для токена |
Запрос списка аккаунтов | Разрешение списка аккаунтов позволяет перечислить связанные учетные записи и группы Vault через API /listSAPMAccounts. |
Уровень проверки | Уровень безопасности. Возможны следующие значения: |
PIN Порт | Порт, который прослушивает клиентское приложение |
Тип ОС | Тип операционной системы сервера, на котором размещено
приложение |
Тип УЗ для ОС | Тип учетных данных, используемый Infrascope при подключении и проверке пути |
App путь | Путь приложения с использованием AAPM |
App хэш | Значение MD5SUM исполняемого файла приложения. (Используется для уровня безопасности Basic + Pin + Path + Hash) |
OS аккаунт (ручной) | Имя учетной записи, используемой Infrascope при подключении и проверке пути (Используется для всех уровней безопасности, включая Path) |
OS Пароль | Пароль учетной записи, который будет использоваться Infrascope при подключении и проверке пути. (Используется для всех уровней безопасности, включая Path, и применим только для типа учетных данных ОС ручного пользователя) |
Аккаунт ОС (Vault) | Имя учетной записи Vault, которая будет использоваться Системой при подключении и проверке пути. (Используется для всех уровней безопасности, включая Path, и применимо только для типа учетных данных ОС Vault) |
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.