Функция раздельного пароля
Для обеспечения безопасности процесса утверждения, состоящего из двух частей, пароль учетной записи Хранилища секретов может быть разделен на две части, и каждая часть может быть получена разными пользователями. Разместив пользователей в разных группах пользователей, выполните следующие действия:
Перейдите в раздел Политики > Области.
Нажмите кнопку "Добавить".
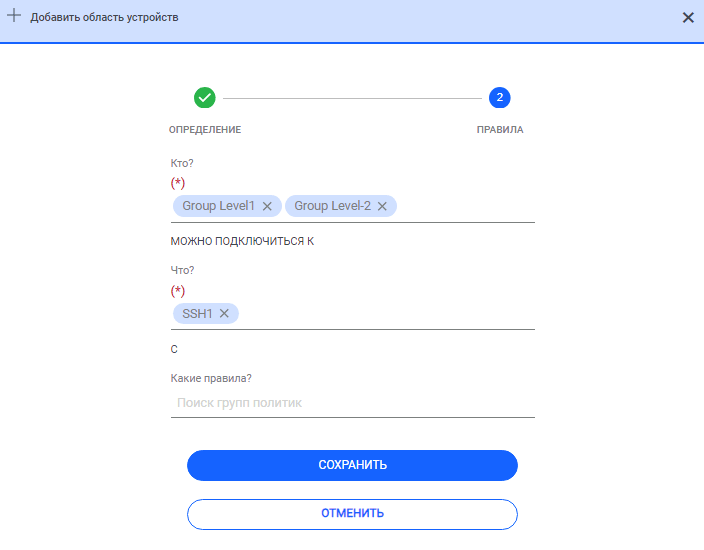
Создайте область группы устройств между группами пользователей (Кто?) и группой устройств (Что?), содержащей целевое устройство.
Перейдите в раздел Хранилище секретов > Аккаунты.
Выполните поиск аккаунтов.
Нажмите кнопку "Параметры" учетной записи.
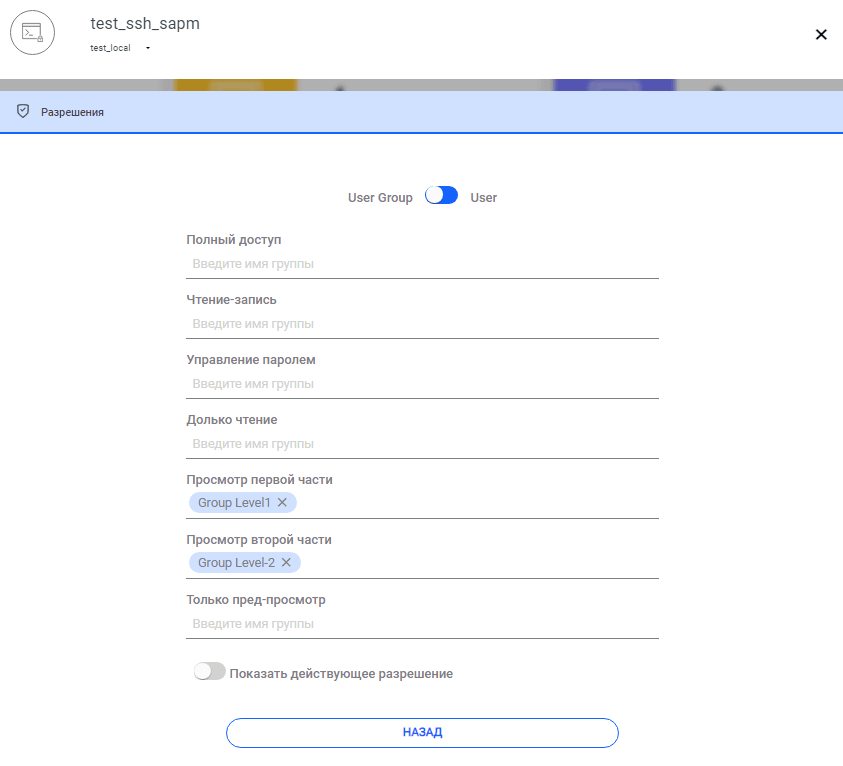
Выберите "Разрешения", чтобы открыть окно разрешений.
Определите тип разрешения Просмотр первой части для группы пользователей, которые будут получать первую часть пароля.
Определите тип разрешения Просмотр второй части для группы пользователей, которые будут получать вторую часть пароля.
Закройте окно разрешений.
Перейдите в раздел Администрирование > Настройка доступа.
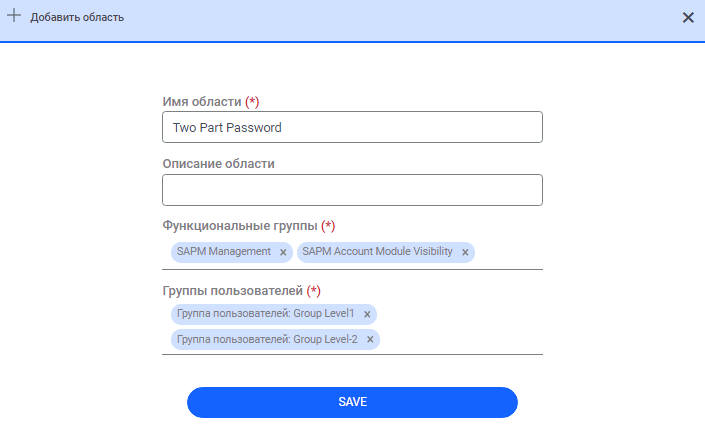
Создайте область портала с функциональными группами SAPM Management и SAPM Account Module Visibility для обеих групп пользователей.
После выполнения этих шагов пользователи входят в систему и получают свои части пароля из раздела Vault, как и при обычном получении пароля. Они могут войти в целевую систему, используя имя пользователя учетной записи Хранилища секретов и пароль, объединенные в правильном порядке.
Если к пользователю применяется одно- или двухуровневое одобрение, он получит часть пароля по электронной почте после завершения процесса одобрения.
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.