Конфигурация графического интерфейса Infrascope
Также необходимы конфигурации в графическом интерфейсе Infrascope:
Создайте пользователей и группы пользователей (см. разделы Создание пользователя вручную и Создание группы пользователей)
Создавайте группы устройств и добавляйте новые устройства в группы устройств (см. разделы Создание групп устройств и Добавление устройства вручную)
Создайте области групп устройств с группами пользователей и группами устройств, определенными на предыдущих этапах (см. раздел Создание областей групп устройств).
| Устройства, добавленные в шаге 2, должны соответствовать последнему IP-адресу назначения, который отправил запрос на аутентификацию в Infrascope. Например, контроллер беспроводной локальной сети, брандмауэр и т.д. |
Определите секретный ключ аутентификатора как «globalSecretKey» в свойствах группы устройств (см. раздел Свойства групп устройств).
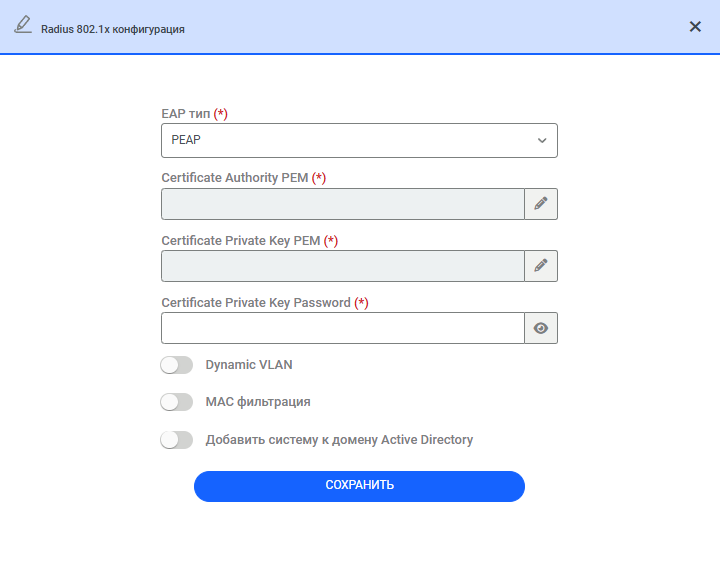
Перейдите в раздел Администрирование > RADIUS 802.1x.
Нажмите кнопку "Radius 802.1x".
Выберите тип EAP (в настоящее время доступен только PEAP).
Заполните поля Certificate Authority PEM, Certificate Private Key PEM (который включает сертификат и закрытый ключ) и Certificate Private Key Password.
Если необходимо активировать динамическую фильтрацию VLAN и MAC, следует включить параметры (см. раздел Конфигурация фильтрации MAC - адресов).
| VLAN могут быть динамически назначены сервером RADIUS заявителям, запрашивающим аутентификацию 802.1X через этот сервер. Если заявителям назначается динамическая сеть VLAN, в Infrascope должны быть установлены следующие два параметра: |
Установите параметр динамической сети VLAN на экране конфигурации 802.1x
Политика атрибутов RADIUS должна быть определена для соответствующей группы пользователей как интервал VLAN.
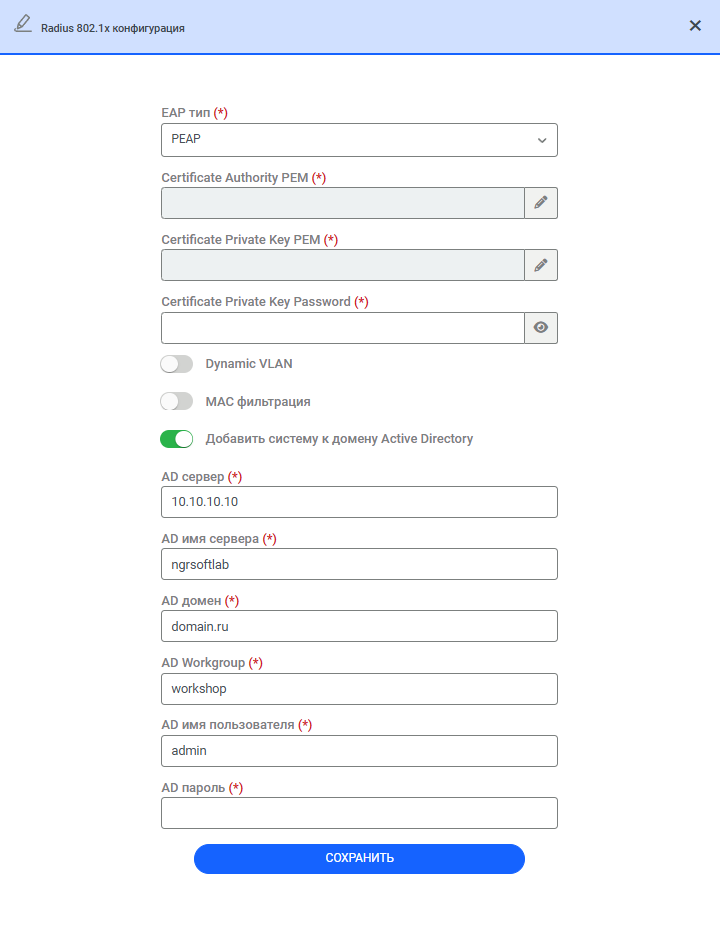
Установите параметр Добавить систему к домену Active Directory и заполните необходимые поля:
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.