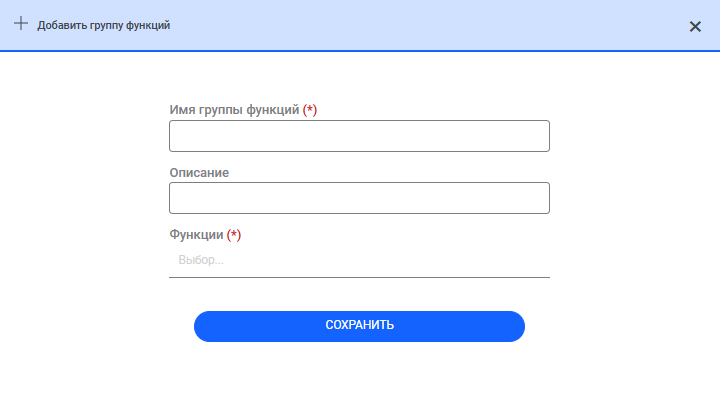
Добавление групп функций
Вид меню и права пользователей Infrascope могут управляться на основе групп пользователей.
В Infrascope существуют группы функций портала по умолчанию. Группы по умолчанию можно использовать для предоставления прав пользователям. Для различных целей авторизации можно создать новые группы функций с нужными функциями портала.
Чтобы создать новую группу функций:
Перейдите в раздел Администрирование > Настройка доступа.
Откройте вкладку "Определение функциональной группы".
Нажмите кнопку "Добавить".
Заполните поля Имя группы функций и Описание.
Выберите права, модули и привилегии, которые будут назначены пользователям, и нажмите кнопку "Сохранить".
Чтобы отредактировать существующую группу функций:
Перейдите в раздел Администрирование > Настройка доступа.
Откройте вкладку "Определение функциональной группы".
Нажмите кнопку
 и выберите "Редактировать группу функций".
Выберите права, модули и привилегии, которые будут назначены пользователям, и нажмите кнопку "Сохранить".
Функция | Описание |
aioc.command.player.moduleVisibility | Предоставляет права на просмотр экрана Quick Commands в меню Utility. Раздел "Быстрые команды" используется для выполнения команд предварительной и последующей проверки. |
aioc.cp.script.builder.ui.moduleVisibility | Предоставляет права на просмотр экрана Script Builder в меню Script Designer. Конструктор скриптов используется для разработки новых скриптов и управления существующими скриптами. |
aioc.cp.script.player.ui.moduleVisibility | Предоставляет права на просмотр экрана Script Player в меню Script Designer. Пользователи могут запускать предварительно определенные скрипты из проигрывателя скриптов. |
aioc.cp.workflow.history.moduleVisibility | Предоставляет права на просмотр истории рабочего процесса в меню Конструктора рабочих процессов. Используется для быстрого перехода к страницам, которые были открыты в рамках текущей сессии пользователя |
aioc.cp.workflow.manager.moduleVisibility | Предоставляет права на просмотр экрана "Конструктор рабочих процессов" в меню "Конструктор рабочих процессов". Здесь создаются рабочие процессы. Группам пользователей требуется разрешение на использование рабочего процесса. |
aioc.device.group.moduleVisibility | Предоставляет права на просмотр экрана "Группы устройств" в меню "Список". В этом меню создаются группы устройств и создаются области устройств для определения полномочий групп пользователей в группах устройств. |
aioc.device.group.show.secrets | Предоставляет права на просмотр кнопки "Показать секреты" на вкладке "Свойства группы устройств". С помощью этой кнопки можно просматривать такую секретную информацию групп устройств, как пароли. |
aioc.discovery.discover.device | Предоставляет права доступа к вкладкам "Обнаружить новое устройство", "Авто- обнаружение устройства", "История авто- обнаружений" и "Приборная панель авто-обнаружения" в разделе "Устройства".discovery.add.deviceПредоставляет права доступа к вкладкам "Список", "Поиск", "Журнал автоматического обнаружения" и "Панель автоматического обнаружения" в разделе "Устройства", а также права на добавление устройств. |
aioc.discovery.delete.device | Предоставляет права доступа к вкладке "Список" в разделе "Устройства" и право на удаление устройств. |
aioc.discovery.manage.operationMode | Предоставляет права на планирование времени обслуживания устройств через команду контекстного меню "Запланировать время обслуживания" для устройств. |
aioc.discovery.manage.unassigned | Предоставляет права на управление устройствами в неназначенных группах устройств в реестре устройств. |
aioc.element.type.moduleVisibility | Предоставляет права на просмотр экрана "Типы" в меню "Устройства". Этот раздел используется для создания, удаления или редактирования устройств вручную. Здесь назначаются свойства типов элементов, используемых на устройствах ОС |
aioc.help.manager.moduleVisibility | Предоставляет права на просмотр экрана "Менеджер справки" в меню "Администрирование". Он используется для создания, редактирования или удаления содержимого меню справки. |
aioc.platform.activity.logs.moduleVisibility | Предоставляет права на просмотр экрана "Аудит" в меню "Аудит". Системные события и все транзакции, выполняемые в веб-интерфейсе, регистрируются, и эти журналы можно просмотреть отсюда. |
aioc.platform.sysconfig.moduleVisibility | Предоставляет права на просмотр экрана "Конфигурирование системы" в меню "Администрирование". Отсюда, при наличии полномочий, пользователи могут добавлять, редактировать или удалять параметры конфигурации системы. |
aioc.system.backup.moduleVisibility | Предоставляет права на просмотр экрана "Резервное копирование" в меню "Администрирование". Этот раздел позволяет получать резервные копии после установки соответствующих параметров в конфигурации системы. |
aioc.users.approve.all_user | Предоставляет право одобрять запросы новых пользователей, даже если они не являются администраторами. |
aioc.users.approve.finalApproval | Предоставляет права на утверждение предварительно одобренных запросов пользователей. |
aioc.users.manage.user | Предоставляет права на управление пользователями. |
aioc.users.manage.user_group | Предоставляет права на управление группами пользователей. |
netright.admin.datasource.manager.moduleVisibility | Предоставляет права на просмотр экрана "Менеджер источников данных" в меню "Администрирование". Этот раздел позволяет определить источники данных для Infrascope. |
netright.bulkimport.moduleVisibility | Предоставляет права на просмотр экрана "Массовый импорт" в меню "Администрирование". Из этого раздела можно массово добавлять устройства. |
netright.commands.moduleVisibility | Предоставляет права на просмотр экрана "Шаблоны команд" в меню "Утилита". Отсюда осуществляется управление определенными командами, которые используются в скриптах или предварительных и последующих проверках. |
netright.components.moduleVisibility | Предоставляет права на просмотр экрана "Компоненты" в меню "Администрирование". |
netright.discovery.moduleVisibility | Предоставляет права на просмотр экрана "Список устройств" в меню "Устройства". Этот раздел позволяет добавлять, удалять или редактировать устройства. |
netright.jobs.moduleVisibility | Предоставляет права на просмотр экрана "Планировщик задач" в меню "Администрирование". Этот раздел позволяет настраивать частоту срабатывания триггеров и просматривать логи сработавших триггеров. |
netright.log.moduleVisibility | Предоставляет права на просмотр экрана "Средство просмотра системного журнала" в меню "Администрирование". Из этого раздела можно отслеживать системные журналы. |
netright.mailSender.moduleVisibility | Предоставляет права на просмотр экрана "Управление почтой" в меню "Администрирование" для настройки отправки писем из системы. |
netright.memory.moduleVisibility | Предоставляет права на просмотр экрана "Memory Manager" в меню "Администрирование". Из этого раздела можно проверить состояние памяти. |
netright.realms.moduleVisibility | Предоставляет права на просмотр экрана "Функции портала" в меню "Политики". Авторизация групп пользователей определяется в этом разделе. |
netright.siem.configuration.moduleVisibility | Предоставляет права на просмотр экрана SIEM Configuration в меню SIEM. Infrascope может отправлять журналы в системы SIEM. После установки необходимых конфигураций в разделе "Настройка системы"., тип журнала и максимальный предел записи задаются в этом разделе. |
netright.user.approval.moduleVisibility | Предоставляет права на просмотр раздела "Согласование" в меню "Пользователи". Раздел отображает всех пользователей, отправивших запрос "Новый пользователь" с главной страницы, и используется для подтверждения их запросов. |
netright.user.auth.log.moduleVisibility | Предоставляет права на просмотр экрана "Аудит входа" в меню "Аудит". На этом экране можно получить доступ к записям журналов системных действий, связанных с входом и выходом из системы. Страница "Аудит входа" показывает, когда и где пользователи входят в систему и какой метод аутентификации они используют. |
netright.users.moduleVisibility | Предоставляет права на просмотр экрана "Пользователи" в меню "Пользователи". В этом разделе можно определить свойства текущего пользователя, авторизованного в системе, и список групп пользователей, в которые он добавлен. |
sc.aaa.remote.db.moduleVisibility | Предоставляет права на просмотр экрана "AAA Remote Database" в меню "RADIUS" В этом разделе вы можете определять и редактировать базы данных. |
sc.devops.moduleVisibility | Предоставляет права на просмотр экрана "DevOps Management" в меню "DevOps". В этом разделе можно определять новые команды DevOps или редактировать существующие. |
sc.log.duplicator | Эта функция обеспечивает опцию "дублировать журнал" для журналов на вкладке "Журнал команд" в разделе "Системный журнал" в меню "Аудит". |
sc.log.search.network.admin | Предоставляет права на доступ к журналам групп устройств, которые определены в области для данного пользователя. Пользователь может просматривать журналы этих групп устройств на вкладке "Журнал команд" в разделе "Системный журнал" в меню "Аудит". |
sc.log.search.skip.realm | Предоставляет права на просмотр всех журналов всех устройств на вкладке "Журнал команд" в разделе "Системный журнал" в меню "Аудит". Даже если область группы устройств не определена, пользователи все равно могут просматривать журналы с помощью этой функции. |
sc.log.session.auditor | Предоставляет права на доступ к вкладке "Журнал аудитора" в разделе "Системный журнал", в меню "Аудит". На этой вкладке пользователи аудита могут подписывать сеансы как "прошел аудит", "не прошел" или "n/a". |
sc.reservation.manager.request.on.behalf.of.group.users | Предоставляет менеджеру группы право создавать запрос на резервирование подключения от имени любого члена группы. При наличии этого права на экране резервирования подключения для менеджера группы появляется поле выбора "Для пользователя". |
sc.script.builder.super.user | Предоставляет права доступа к вкладке "Script Realm" в разделе "Script Builder" в меню "Script Designer". На этой вкладке можно аутентифицировать группы пользователей для воспроизведения скриптов. |
sc.secret.data.vault.admin | Предоставляет права на просмотр, редактирование и удаление всех определённых секретных данных. |
sc.secret.data.vault.auditor | Предоставляет права на мониторинг секретов в хранилище секретных данных. |
sc.secret.data.vault.group.admin | Предоставляет права на просмотр и управление данными, созданными пользователем из той же группы. |
sc.secret.data.vault.moduleVisibility | Предоставляет права на просмотр экрана хранилища секретных данных в меню хранилища секретных данных. Хранилище секретных данных позволяет сохранять SSH-ключи, SSL-ключи и другие конфиденциальные данные. |
sc.sensitive.data.discovery.moduleVisibility | Предоставляет права на просмотр экрана "Поиск чувствительных данных". в меню "Поиск чувствительных данных". Этот раздел используется для обнаружения конфиденциальных данных в базах данных. |
sc.ssh.keys.provisioning.viewer | Эта функция определена для администраторов, чтобы они могли получить доступ к вкладке "Управление пользовательскими ключами" в разделе "Управление ключами SSH" в меню "Пользователи". |
sc.tacacs.management.moduleVisibility | Предоставляет права на просмотр экрана "Управление TACACS" в меню "Администрирование". Infrascope использует собственный сервер TACACS+ для аутентификации пользователей. Конфигурирование TACACS+ может быть выполнено в этом разделе. |
single.connect.aapm.moduleVisibility | Предоставляет права на просмотр экрана "Управление AAPM" в меню "Управление AAPM". В этом разделе можно добавить или удалить учетные записи из диспетчера паролей между приложениями (AAPM). |
single.connect.assigned.credential.moduleVisibility | Предоставляет права на просмотр экрана "Назначенные УЗ" в меню "Пользователи". При подключении к устройствам SSH/Telnet или RDP через Infrascope Proxy следует использовать назначенные учетные данные. Вы можете определить пользователей и источник учетных данных в этом разделе. |
single.connect.cli.moduleVisibility | Предоставляет права на установление SSH/Telnet-соединения через команду "Открыть терминал" для устройств. Опция "Открыть терминал" представлена в разделе "Список" в меню "Устройства". |
single.connect.dashboard.moduleVisibility | Предоставляет права на просмотр экрана "Статистика" в меню "Приборная панель". В этом разделе отображаются действия и команды, выполняемые пользователями. |
single.connect.diagnostic.moduleVisibility | Предоставляет права на просмотр экрана "Просмотр политики" в меню "Политики". В этом разделе можно выполнить поиск сведений об аутентификации и авторизации пользователя и разрешениях учетных записей VAULT. |
single.connect.freeradius.802dot1x.moduleVisibility | Предоставляет права на просмотр экрана "RADIUS 802.1x" в меню "Администрирование". Infrascope можно использовать в качестве сервера аутентификации 802.1x. Пользователи могут получить доступ к WiFi с помощью своего имени пользователя и пароля после выполнения необходимых настроек. |
single.connect.freeradius.acc.moduleVisibility | Предоставляет права на просмотр экрана "Журнал RADIUS" в меню "Аудит". В этом разделе отображаются журналы учетных записей RADIUS. |
single.connect.httpProxy.ui.moduleVisibility | Предоставляет права на просмотр экрана Журнал HTTP Proxy в меню "Аудит". В этом разделе можно просматривать транзакции сеансов HTTP Proxy. |
single.connect.instanceController.moduleVisibility | Предоставляет права доступа к разделу "Контроллер экземпляра" Infrascope. С помощью этого раздела можно настроить все экземпляры. |
single.connect.linux.audit.report.moduleVisibility | Предоставляет права на просмотр экрана "Отчеты аудита Linux" в меню "Отчеты аудита". Этот раздел используется для отчета о текущем состоянии безопасности локальных учетных записей Linux. |
single.connect.macfiltering.moduleVisibility | Предоставляет права на просмотр экрана "MAC Filtering" в меню "Администрирование". Этот раздел используется для управления MAC-адресами пользователей. MAC- адреса пользователей могут быть определены, отредактированы или удалены. |
single.connect.policy.enforcement.moduleVisibility | Предоставляет права на просмотр экрана "Политики" в разделе "Политики". Системные политики создаются и редактируются с помощью раздела "Политики". Из этого раздела можно управлять вкладками "Политики", "Метод камуфлирования", "Разрешенная зона", "Просмотр политики", "Функции портала" и "Порог оповещений о сеансе". |
single.connect.rdp.client.moduleVisibility | Предоставляет права на создание сеанса удаленного рабочего стола путем команды "Открыть удаленный рабочий стол" для устройств. Опция "Открыть удаленный рабочий стол" представлена в разделе "Устройства" в меню "Список". |
single.connect.rdp.disallow.hiding.keys | Эта функция используется для отключения функции логирования различных действий пользователя в соединениях RDP для определенных групп пользователей. |
single.connect.remote.desktop.app.moduleVisibility | Предоставляет права на просмотр экрана "Remote App" в меню "Администрирование". Infrascope позволяет ограничить доступ к приложениям на серверах windows из этого раздела. После того как имя и путь к приложению определены в этом разделе, разрешения устанавливаются в меню "Список". |
single.connect.remote.desktop.moduleVisibility | Эта функция предоставляет права на воспроизведение сеансов на вкладке "Журнал команд" в разделе "Системный журнал", в меню "Аудит". |
single.connect.reports.ui.moduleVisibility | Предоставляет права на просмотр экрана "Reports" в меню "Dashboard". В этом разделе есть вкладки "Authentication Reports", "Session Reports", "Session Details Report" и "Group Management Reports" для просмотра отчетов. |
single.connect.reservation.management.moduleVisibility | Предоставляет права на просмотр экрана "Управление согласованием" в меню "Политики". В этом разделе на вкладке "Резерв соединения" пользователи могут резервировать подключение к устройствам, требующим одобрения менеджера на подключение. После одобрения менеджера пользователи могут подключаться к устройству в указанное при резервировании время. |
single.connect.sapm.admin | Эта функция делает пользователя администратором. Администраторы имеют право управлять всеми учетными записями Vault и просматривать все журналы. |
single.connect.sapm.approval.requirement | Эта функция запрещает пользователям просматривать пароли без согласования. Когда пользователь хочет получить пароль Vault, администратору отправляется электронное письмо с просьбой согласования. После утверждения администратором пользователь может просматривать пароль. |
single.connect.sapm.auditor | Эта функция предоставляет права на список всех учетных записей Vault, без просмотра подробностей. |
single.connect.sapm.configuration.admin | Предоставление прав доступа к разделу "Конфигурации" в меню "Секреты". В этом разделе можно редактировать конфигурации Vault. |
single.connect.sapm.historical.password.viewer | Предоставляет права на просмотр старых паролей учетных записей Vault. |
single.connect.sapm.log.viewer | Предоставляет права на просмотр журналов "Обновить пароль", "Обнаружить новых пользователей" и "Проверить пароль" на странице Vault. |
single.connect.sapm.moduleVisibility | Предоставляет права на просмотр меню "Секреты". |
single.connect.sapm.network.admin | Предоставляет права на управление и просмотр всех учетных записей устройств, связанных с пользователем. |
single.connect.sapm.network.auditor | Предоставляет права на список всех учетных записей устройств, определенных в областях групп устройств пользователей, без просмотра подробностей. |
single.connect.sapm.secondlevel.admin | Предоставляет права на одобрение второго уровня для всех учетных записей Vault и просмотр всех журналов. |
single.connect.secondlevel.approval.requirement | Эта функция ограничивает просмотр пароля, требуя двухуровневого утверждения. |
single.connect.sapm.secondlevel.network.admin | Предоставляет права на одобрение второго уровня для всех учетных записей устройств, определенных в областях групп устройств пользователей. |
single.connect.session.active.logs.moduleVisibility | Предоставляет права на просмотр экранов "Активные сессии" в меню "Аудит". Администраторы могут управлять активными сеансами прокси, например, подключаться к сеансу или завершать сеанс. |
single.connect.sessionmanager.ui.moduleVisibility | Предоставление прав для просмотра экрана "Управление сессиями" в меню "Администрирование". В этом разделе можно просматривать действия пользователей. |
single.connect.setup.wizard.moduleVisibility | Предоставляет права на просмотр экрана Infrascope Setup Wizard в меню Setup Wizard. |
single.connect.sql.proxy.moduleVisibility | Предоставляет права на просмотр экрана "Политики SQL Proxy" в меню "Политики". Политики динамического камуфлирования и методы камуфлирования определяются и управляются в этом разделе. |
single.connect.sshkeys.moduleVisibility | Предоставляет права на просмотр экрана "Управление ключами SSH" в меню "Пользователи". В этом разделе можно генерировать и управлять SSH-ключами и использовать их для входа в прокси- сервер Infrascope вместо пароля пользователя. |
single.connect.tacacs.acc.moduleVisibility | Предоставляет права на просмотр экрана "Журнал TACACS" в меню "Аудит". Все команды, выполненные во время сеанса TACACS+, можно просмотреть на вкладке "Логи учетной записи TACACS". |
single.connect.twofactor.hardwareToken.management | Предоставляет права доступа к вкладкам "Управление аппаратными токенами" и "Массовый импорт аппаратных токенов" в разделе "Мультифакторная аутенфикация". |
single.connect.twofactor.acc.moduleVisibility | Предоставляет права на просмотр раздела "Мультифакторная аутенфикация" в меню "Администрирование". Infrascope обеспечивает двухфакторную авторизацию с помощью мобильного приложения или SMS-проверки. |
single.connect.twofactor.assign.hardware.token | Эта функция предоставляет право назначать аппаратные токены в разделе "Мультифакторная аутенфикация". |
single.connect.twofactor.barcode.viewer | Предоставляет права на просмотр QR- кода или письменного кода токена в разделе "Мультифакторная аутенфикация". |
single.connect.user.logs.moduleVisibility | Предоставляет права на просмотр экрана "Системный журнал" в меню "Аудит". |
single.connect.warp.configuration.viewer | Предоставляет права доступа к вкладке "Отчеты аудита" в разделе "Отчет аудита Windows". На этой вкладке можно создать конфигурацию отчета для проверки безопасности учетных записей Windows. |
single.connect.warp.dashboard.viewer | Предоставляет права доступа к вкладке Dashboard в разделе "Отчет аудита Windows". На этой вкладке можно просматривать отчеты в виде графиков. |
single.connect.warp.report.viewer | Предоставляет права доступа к вкладке "Отчет" в разделе "Отчет аудита Windows". На этой вкладке можно искать отчеты и просматривать их с подробной информацией. |
single.connect.windows.audit.report.moduleVisibility | Предоставляет права на просмотр экрана "Отчет аудита Windows" в разделе "Отчеты аудита". Отчет об аудите Windows используется для отчета о текущем состоянии безопасности локальных учетных записей Windows. |
tfaProvisioningViewer | Предоставляет права на просмотр вкладок "Управление пользовательскими токенами" и "Управление группами пользователей" в разделе "Мультифакторная аутенфикация" в меню "Администрирование". Вы можете управлять токенами пользователей и групп пользователей, а также OTP (одноразовыми паролями) для групп пользователей. |
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.