Групповые политики
Групповые политики состоят из нескольких политик. Если в одной группе политик определены запрещающие и разрешающие ключи, то запрещающие ключи имеют более высокий приоритет, т.е. система сначала ограничивает запрещающие команды, а затем разрешает команды с разрешающими ключами.
Если есть команды, определенные как разрешающие, система будет разрешать эти команды и ограничивать все остальные команды.
Чтобы создать групповую политику:
Перейдите в раздел Политики > Настройка.
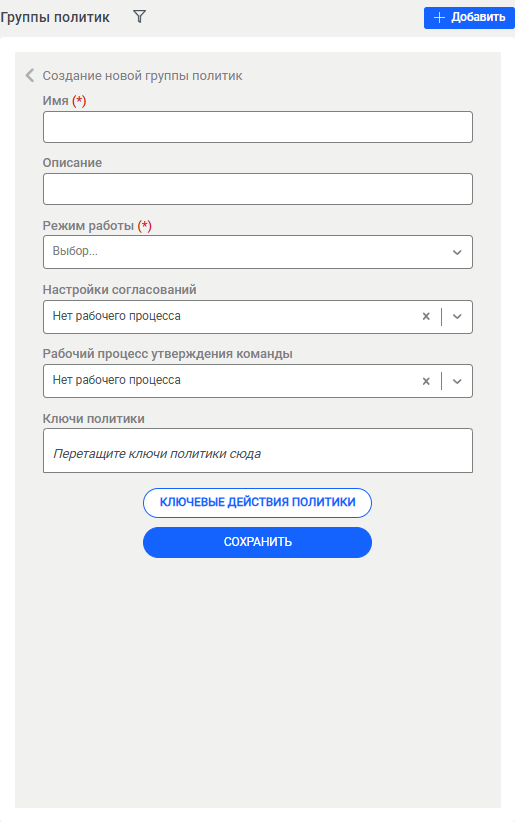
В списке группы политик нажмите кнопку "Добавить".
Заполните обязательные поля (Имя, Режим работы и ключи политики). Чтобы установить ключи политики, перетащите нужные ключи из правой части окна в область "Ключи политики".
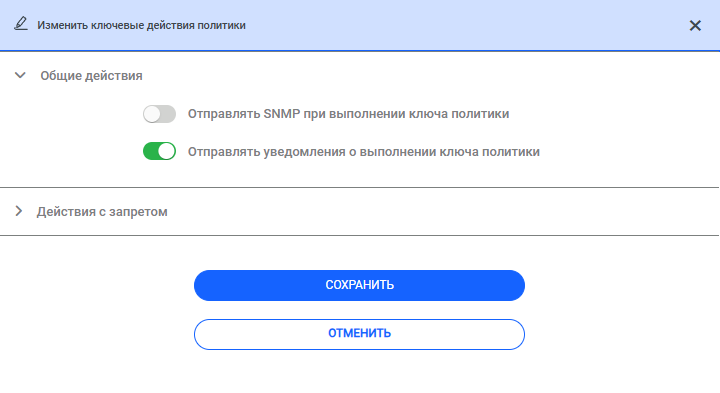
Нажмите кнопку "Ключевые действия политики" и установите поле Действие для запрета как Создать ошибку и нажмите "Сохранить".
Режим работы | Определение |
Операция | Группы политик, которые доступны, когда устройства находятся в рабочем режиме |
Обслуживание | Группы политик, которые доступны, когда устройства находятся в режиме обслуживания. Режим обслуживания устанавливается на устройствах. |
Отправить уведомления о выполнении ключа политики: Когда команда выполняется в SSH Proxy, группе пользователей отправляется электронное письмо, чтобы проинформировать их.
Если в Конфигурации системы значение sc.policy.notification.sendApproval.useOnlyDeviceRealmManagers равно "false" (значение по умолчанию равно false), уведомление отправляется всем менеджерам в группах пользователей, которые были в сеансе пользователя.
Если для этого свойства установлено значение "true", то менеджерам групп в группах устройств, к которым подключен пользователь сессии, отправляется электронное письмо с уведомлением.
См. подробнее:
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.