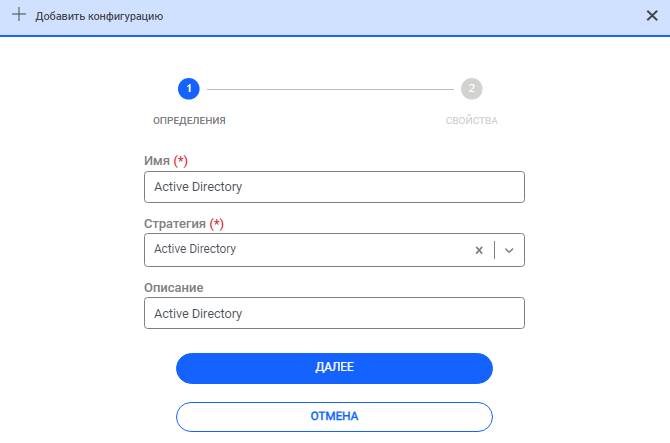
Добавление конфигурации хранилища
Для управления паролями с помощью Хранилища секретов необходима конфигурация хранилища секретов. Конфигурации хранилища состоят из наборов команд для изменения паролей в целевых системах. В системе Infrascope имеются предварительно определенные конфигурации хранилища, но если целевое устройство отличается от предварительно определенных в системе, необходимо создать новую конфигурацию. Для каждого типа целевой системы, пароли которой будут управляться Infrascope, должны быть созданы разные конфигурации. На экране конфигурации "Стратегия" определяет метод изменения пароля, а "Свойства конфигурации" определяет детали для каждой конфигурации.
| Стратегия STATIC - это конфигурация, при которой учетная запись может быть добавлена в Хранилище секретов без целевой системы. |
Чтобы создать новую конфигурацию хранилища, выполните следующие действия:
Перейдите в раздел Хранилище секретов > Конфигурации.
Нажмите кнопку "Добавить".
Заполните поля Имя, Стратегия и Описание и нажмите "Далее".
Нажмите значок раскрытия на нужном свойстве.
Введите значение свойства и нажмите "Сохранить".
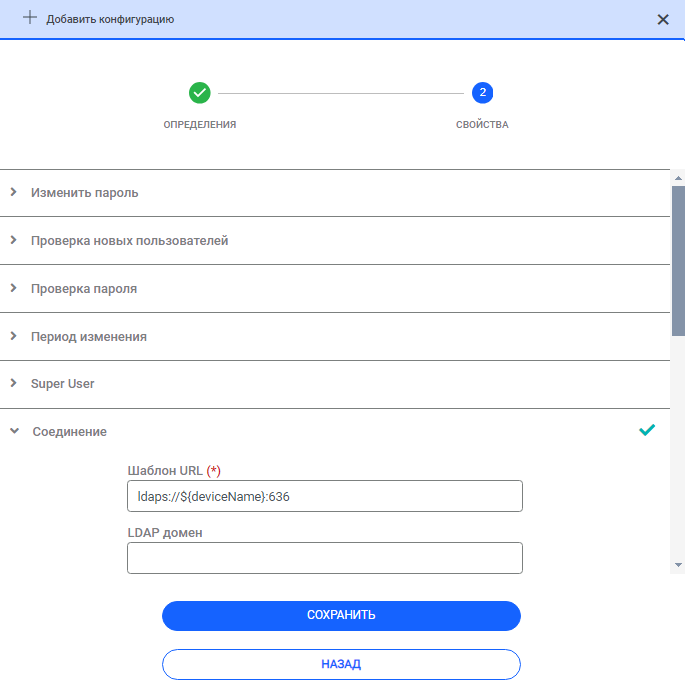
В таблице ниже представлены свойства, которые можно использовать для конфигураций хранилища.
Ключ свойств конфигурации хранилища | Описание | Значение пула |
account.level.properties | Это свойство использует значения, которые могут быть установлены в конфигурациях, специфичных для конкретного аккаунта, и которые могут быть определены на уровне аккаунта вместо значений в конфигурации по умолчанию. Значения свойства определяются на экране Vault. | Другие свойства |
allow.seen.by.multiple user | Если установлено значение "true", пароль учетной записи Vault могут видеть другие пользователи из той же группы пользователей.
По умолчанию пароль аккаунта может видеть только тот пользователь, который получил пароль последним. | true /false |
always.show.accounts.in.auto.login | Позволяет получить доступ к другим серверам с учетными записями Active Directory и LDAP. (Применяется к сеансам SSH и RDP). | true/false |
change. password.after.session.login | Если установлено значение "true", пароль аккаунта будет изменен сразу после запуска сеанса RDP менеджером сеансов Infrascope с использованием этой учетной записи. | true/false |
change.password.command.template | Набор команд, который будет использоваться для изменения пароля. Этот набор может быть разным для каждой системы. Набор команд состоит из команд для изменения пароля в целевой системе. Существуют предварительно определенные наборы для большинства используемых систем, но если целевое устройство не входит в число предварительно определенных систем, этот набор команд необходимо настроить. | Специфический для типа устройства. Например, для устройства Cisco: en\n${superPassword}\nconf t\nline con 0\npassword ${newPassword}\nline vty 0 4\npassword ${newPassword}\nline vty 5 15\npassword ${newPassword}\nenable secret ${newPassword}\nend\nwr me\nexit |
change.password.failure.pattern | Во время каждой смены пароля Infrascope получает выходной сигнал от системы. В нем проверяется, успешно ли был изменен пароль. Если в процессе смены пароля произошел сбой, система не добавляет новый пароль в свою базу данных. | Специфично для типа устройства. Например, для устройства Cisco: % Invalid input detected. * |
change.password.only.at.change.period | Если установлено значение "true", от пользователя не требуется никакой информации о продолжительности, будут запрошены только комментарии. Пароль не будет изменен после проверки, и другие пользователи смогут проверять тот же пароль до следующей периодической смены. | true/false |
change.password.script.template | Сценарий Expect, используемый для изменения пароля | Сценарий, написанный на языке Expect. Например, для Cisco IOS Router: |
change.password.success.pattern | Во время каждой смены пароля Infrascope получает выходной сигнал от системы. Он проверяет, был ли пароль изменен успешно и если в процессе смены пароля произошел сбой, система не записывает новый пароль в свою базу данных. Если выходные данные соответствуют данному шаблону regex, Infrascope решает, что команда смены пароля была успешной, и сохраняет новый пароль. | Специфично для типа устройства. |
change.password.with.domain | Обычно для некоторых систем Active Directory (AD) имя домена не нужно отправлять во время запроса на изменение пароля. Однако некоторые системы требуют, чтобы имя домена было включено в запрос на смену пароля, например "INFRASCOPE.COM/Ivanov" вместо просто "ivanov". | true/false |
change.password.with.super.user | Если установлено значение "true", учетные данные суперпользователя, определенные свойствами super.username и super.password, используются для изменения пароля учетной записи в целевом устройстве.
По умолчанию значение равно "false", то есть для изменения пароля используются имя пользователя и пароль учетной записи. | true/false |
change.password.self.permission | Разрешение пользователям Active Directory изменять свой пароль. | ИЗМЕНИТЬ_ПАРОЛЬ |
change.period.in.day | Период по умолчанию для смены паролей при использовании данной конфигурации (в днях). Если в выбранной конфигурации хранилища определен параметр change.period.in.day, значение параметра применяется к новым аккаунтам автоматически. | Целое число (в днях) |
change.period.in.minute.on.fail | Период для повторной попытки смены пароля, когда периодическая смена пароля не удалась. | Целое число (в минутах) |
check.new.users.with.super.user | Хранилище секретов может проверять наличие новых пользователей в целевых системах периодически или по требованию (см. раздел Проверка новых пользователей для подробностей). | true/false |
check.password.command.template | Сервис может периодически проверять действительность паролей. Набор команд, определенный в этом параметре, используется для проверки действительности сохраненного пароля. | Определяется типом устройства. |
check.password.success.pattern | Выходной шаблон в формате regex, который показывает, что пароль действителен. | Определяется типом устройства. |
check.password.validation | Если установлено значение "true", то Vault аккаунты, использующие эту конфигурацию, могут быть включены в периодические и одноразовые проверки паролей. | true/false |
check.password.with.super.user | Если установлено значение "true", то учетные данные суперпользователя, определенные свойствами "super.username" и "super.password", используются для проверки действительности пароля учетной записи в целевом устройстве. | true/false |
connection.timeout | Длительность тайм-аута для соединения | Целое число (единица измерения: секунда) |
database.driver | Драйвер базы данных для управления паролями базы данных. | |
delete.list.script.template | Сценарий Expect, используемый для удаления пользователей | Сценарий, написанный на языке Expect. |
delete.user.command.template | Набор команд, используемый для удаления пользователей. | Определяется типом устройства. |
delete.user.with.super.user | Если установлено значение "true", суперпользователь может удалять учетные записи на экране журнала новых пользователей. Значение по умолчанию - "false". | true/false |
edit.comment.enable | Комментарии появляются, когда учетные записи разрешены для редактирования. | true/false |
execute.post.command.with.super.user | Если установлено значение "true", учетные данные суперпользователя, определенные свойствами "super.username" и "super.password", используются для выполнения команд после смены пароля (например, для завершения активных сессий, запущенных с предыдущим паролем). | true/false |
error.check.account.command.template | Если в конфигурацию были добавлены "super.username" и "super.password", на сервере могут выполняться команды "Error.
check.account.command.template". | passwd -S ${имя пользователя} |
error.check.account.command.parser | Он анализирует вывод команды, выполненной в параметре error.check.account.command.template, и выводит на экран нужное сообщение. Используется Regex. | \(.*\) |
file.path | Путь к целевому файлу для стратегии FILE.
Свойства "file.regex.to.match" и "file.regex.to.replace" также необходимы для этой стратегии. | Определяется типом устройства. |
file.regex.to.match | Шаблон regex для сопоставления с паролем в пути к файлу. | Определяется типом устройства. |
file.regex.to.replace | Когда "file.regex.to.match" совпадает с полем пароля, оно заменяется значением этого свойства. | Определяется типом устройства. |
http.login.url | URL, на который будут отправляться запросы на вход (используется для HTTP-стратегии) для приложений или устройств, предоставляющих HTTP API для входа. | Определяется типом устройства. |
http.login.body | Тело HTTP для запросов на вход (используется для стратегии HTTP) для приложений или устройств, предоставляющих API изменения входа HTTP. | Определяется типом устройства. |
http.login.method | Метод HTTP для запросов на вход (используется для стратегии HTTP) для приложений или устройств, предоставляющих API входа HTTP. | POST / GET / PUT |
http.login.headers | HTTP-заголовок для запросов на вход (используется для стратегии HTTP) для приложений или устройств, предоставляющих API входа HTTP. | Определяется типом устройства. |
http.logout.url | URL, на который будут отправляться запросы на выход (используется для стратегии HTTP) для приложений или устройств, предоставляющих HTTP API для выхода из системы. | Определяется типом устройства. |
http.logout.body | HTTP-тело для запросов на выход из системы (используется для HTTP-стратегии) для приложений или устройств, предоставляющих HTTP API изменения входа. | Определяется типом устройства. |
http.logout.method | Метод HTTP для запросов выхода из системы (используется для стратегии HTTP) для приложений или устройств, предоставляющих API HTTP logout. | POST / GET / PUT |
http.logout.headers | HTTP-заголовок для запросов выхода из системы (используется для стратегии HTTP) для приложений или устройств, предоставляющих API HTTP logout. | Определяется типом устройства. |
http.keystore.path | Это параметр, определяемый для импорта сертификата. Он сохраняет значение сертификата в базе данных. | Специфические для сертификата |
http.keystore.password | Этот параметр является паролем сертификата, хранящегося в базе данных. Он открывает сертификат. | Специфические для сертификата |
http.accepted.status.codes | Ответ API Принятые коды состояния | Специфика применения |
http.login.auth.data.matcher | Этот параметр позволяет использовать значения, полученные из Login Response, в других методах. Источником может быть заголовок или тело. | [{"key":"XSRF-TOKEN", "pattern":"XSRF-TOKEN:\\s(.+?),","source":"header"}] |
http.change.password.body | HTTP-тело для запросов на изменение пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API для изменения пароля. | Определяется типом устройства. |
http.change.password.headers | HTTP-заголовок для запросов на изменение пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API для изменения пароля. | Определяется типом устройства. |
http.change.password.method | Метод HTTP для запросов на изменение пароля (используется для стратегии HTTP), для приложений или устройств, которые предоставляют HTTP API для изменения пароля. | POST / GET / PUT |
http.change.password.url | URL, на который будут отправляться запросы на изменение пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API для изменения пароля. | Определяется типом устройства. |
http.check.password.body | HTTP-тело для запросов на проверку пароля (используется для HTTP-стратегии), для приложений или устройств, предоставляющих HTTP API проверки пароля. | Определяется типом устройства. |
http.check.password.headers | HTTP-заголовок для запросов проверки пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API проверки пароля. | Определяется типом устройства. |
http.check.password.method | Метод HTTP для запросов проверки пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API проверки пароля. | POST / GET / PUT |
http.check.password.url | URL, на который будут отправляться запросы на проверку пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API проверки пароля. | Определяется типом устройства. |
http.delete.user.body | HTTP-тело для запросов на удаление пользователя (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API удаления пользователя. | Определяется типом устройства. |
http.delete.user.headers | HTTP-заголовок для запросов на удаление пользователя (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API удаления пользователя. | Определяется типом устройства. |
http.delete.user.method | Метод HTTP для запросов проверки пароля (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API удаления пользователя. | POST / GET / PUT |
http.delete.user.success.pattern | Шаблон вывода в формате regex, показывающий, что запрос HTTP удаления пользователя прошел успешно, для приложений или устройств, предоставляющих API HTTP удаления пользователя. | Определяется типом устройства. |
http.delete.user.url | URL, на который будут отправляться запросы на удаление пользователя (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API удаления пользователя. | Определяется типом устройства. |
http.user.list.body | Тело HTTP для запросов списка пользователей (используется для стратегии HTTP), для приложений или устройств, которые предоставляют HTTP API списка пользователей. | Определяется типом устройства. |
http.user.list.headers | HTTP-заголовок для запросов списков пользователей (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API списков пользователей. | Определяется типом устройства. |
http.user.list.method | Метод HTTP для запросов списка пользователей (используется для стратегии HTTP), для приложений или устройств, предоставляющих API HTTP для списка пользователей. | POST / GET / PUT |
http.user.list.url | URL-адрес, на который будут отправляться запросы на получение списка пользователей (используется для стратегии HTTP), для приложений или устройств, предоставляющих HTTP API для получения списка пользователей. | Определяется типом устройства. |
ldap.base.dn | Базовое отличительное имя (DN) для LDAP | Специфичен для структуры LDAP. |
ldap.domain | Имя домена, которое будет включено в команду, отправляемую на серверы AD для изменения пароля пользователя AD, когда свойство "change.password.with.domain" установлено как "true". | Доменное имя |
ldap.ignore.certificate | Игнорировать сертификат для LDAP/AD | true/false |
ldap.password.attribute.name | Имя атрибута для пароля в записях LDAP/AD. | Если исключения нет, то это "userPassword". |
ldap.username.dn.template | Шаблон отличительного имени (DN) для пользователей, управляемых с помощью данной конфигурации Хранилища секретов. | Специфичен для структуры LDAP. |
ldap.connection.timeout | Устанавливает таймаут чтения ответов LDAP и Active Directory | Значение по умолчанию: "5000" мс |
new.password.encryption.key | Ключ шифрования, который будет использоваться, когда "new.password.encryption.method" выбран как AES. | Строка |
new.password.encryption.method | Метод, который будет использоваться для шифрования пароля. | CLEAR / MD5 / AES / UNICODE_ENCLOSED_IN_DOUBLE_QUOTES |
new.user.exception.list | Список пользователей, которые будут игнорироваться при проверке новых пользователей. | |
new.user.found.action | Действие, которое будет предпринято при обнаружении нового пользователя. | LOG / NOTHING / DELETE / LOG_AND_DELETE |
password.change.reminder.day | Продолжительность (в днях) ожидания перед отправкой напоминания на адреса электронной почты, определенные в свойстве sapmMailList в группе устройств, перед сменой пароля. | Целое число (дни) |
password.strength.symbol.chars | Пул символов, разрешенных в качестве символьных знаков в пароле. | Строка символов. |
password.strength.lowercase.count | Точное количество строчных букв, которые должны быть включены в пароль. | Целое число |
password.strength.number.count | Точное количество цифр, которые должны быть включены в пароль. | Целое число |
password.strength.symbol.count | Точное количество символов, которые должны быть включены в пароли. | Целое число |
password.strength.uppercase.count | Точное количество заглавных букв, которые должны быть включены в пароль. | Целое число |
post.command | Команды, которые будут выполняться на сервере после успешной смены пароля
(Например, чтобы завершить активные сеансы, начатые с предыдущим паролем). | В зависимости от типа устройства |
post.command.failure.pattern | Если в результатах команды "post-command" найден шаблон, заданный для этого свойства, команда помечается как "FAILED". | В зависимости от типа устройства |
post.command.stop.on.fail | Если установлено значение "true", то при возникновении сбоя во время выполнения посткоманды, остальные команды не выполняются. Значение по умолчанию - "false". | true/false |
set.comment.to.account | Комментарии появляются при запросе на проверку пароля. | true/false |
skip.password.validation.after.change | Если установлено значение "true", то после смены пароля проверка пароля не производится. | true/false |
show.accounts.in.auto.login.for.domain.match | Определено использовать учетные записи Active Directory и LDAP только в доменных учетных записях. Параметр домена должен быть добавлен на устройстве. | true/false |
ssh.port | Номер порта для SSH-соединений, для стратегии SSH. Значение по умолчанию - 22. | Определяется типом устройства. |
static.secret.type | Выберите тип статических учетных записей со статической конфигурацией. | УЧЕТНАЯ ЗАПИСЬ ПОЛЬЗОВАТЕЛЯ |
super.password | Пароль суперпользователя, имеющего высшие права на целевом сервере. | Строка (скрытая) |
super.username | Имя пользователя, имеющего высшие права на целевом сервере. | Строка |
target.url.template | URL AD/LDAP для стратегии Active Directory. | Специфика устройства |
user.group.parser.delimiter | Символ-разделитель для разделения нескольких групп пользователей при проверке новых пользователей на сервере. | Строка |
user.list.command | Команда для получения списка пользователей. | Например: |
user.list.script.template | Сценарий "expect", используемый для получения списка пользователей. | Ожидаемый сценарий |
username.parser | Шаблон regex для поиска имен пользователей после перечисления пользователей. | Специфический для типа устройства. |
update.comment.enable | Комментарии появляются при запросе на обновление пароля. | true/false |
winrm.auth.method | Метод аутентификации для WinRM. | Basic, Digest, NTLM, Negotiate или Kerberos |
winrm.ignore.certificate | Если установлено значение "true", ошибки сертификата будут игнорироваться при соединениях WinRM. | true/false |
winrm.port | Номер порта для конфигураций устройств WinRM. | Целое число |
winrm.secure | Если установлено значение "true", соединение будет осуществляться по протоколу HTTPS. В противном случае оно будет осуществляться по протоколу HTTP. | true/false |
winrm.connection.timeout | Устанавливает таймаут чтения ответа WinRM | Значение по умолчанию: "5000" мс |
См. также:
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.