Включение мультифакторной аутентификации (MFA)
Существуют различные сценарии использования MFA:
Использование MFA для входа в веб-интерфейс Infrascope
Использование MFA для подключений SSH/RDP
Использование MFA для SSH-прокси
Использование MFA для HTTP/HTTPS-прокси
Использование MFA для SFTP Proxy
Использование MFA для TACACS+ и Radius
Использование MFA для мобильных приложений
Для каждого случая использования MFA должна быть включена на уровне группы пользователей. Чтобы использовать MFA с помощью веб-интерфейса Infrascope, необходимо включить хотя бы одну из групп пользователей.
Второе применение MFA заключается в активации функции MFA в группе пользователей, чтобы установить SSH или RDP соединения с устройством с помощью функции MFA.
Чтобы включить MFA для группы пользователей:
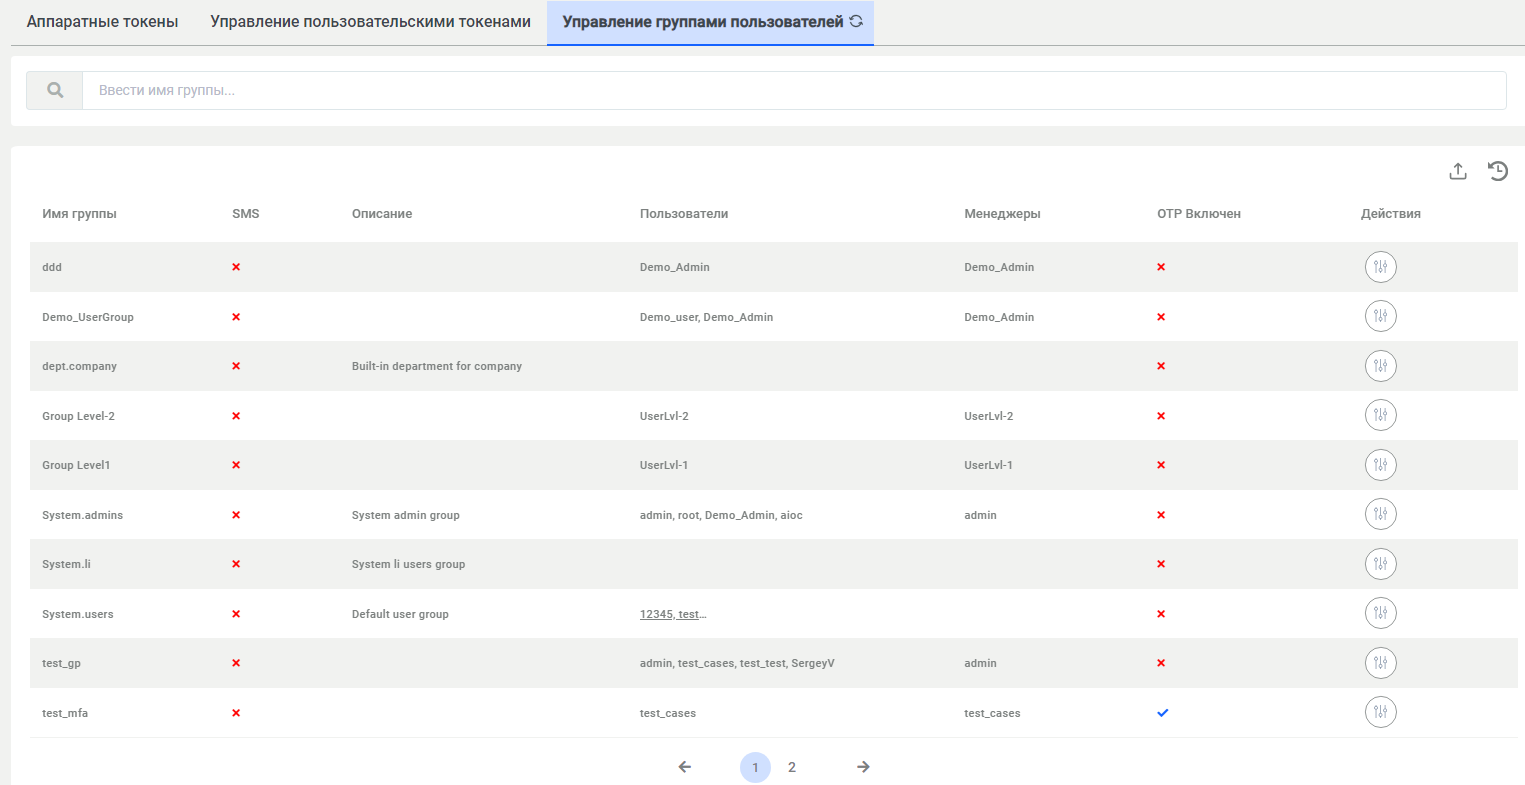
Перейдите в раздел Администрирование > Многофакторная аутентификация.
Откройте вкладку "Управление группами пользователей".
Нажмите кнопку "Параметры" и выберите "Включить OTP" для нужной группы пользователей.
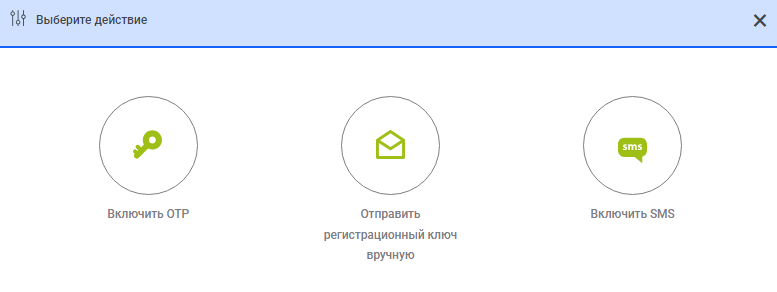
Если данная функция активирована, пользователь из данной группы при попытке авторизации увидит запрос токена. Затем пользователь вводит токен, после чего система открывает доступ.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.