Конфигурация MFA для служб VPN
MFA менеджер, встроенный в Infrascope, можно использовать в качестве стороннего MFA-сервера для внешних приложений, устройств, VPN и т.д., которые поддерживают аутентификацию RADIUS.
Чтобы активировать эту функцию:
Определите устройство VPN и область группы устройств с соответствующими пользователями в Infrascope.
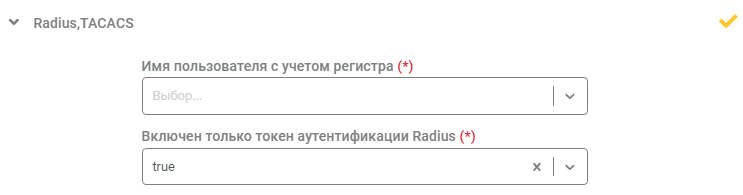
Определите свойство типа элемента в разделе "Тип элемента" VPN Device:
Перейдите в раздел Устройства > Типы.
Нажмите кнопку "Параметры" нужного типа элемента и выберите "Редактировать".
Установите значение свойства Включен только токен аутентификации Radius в значение true.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.