Использование MFA для входа в веб-интерфейс Infrascope
MFA можно использовать для добавления еще одного уровня безопасности к входу в систему Infrascope. После того как пользователи введут свои учетные данные для входа в Infrascope, система запросит одноразовый пароль (OTP), который будет сгенерирован с помощью мобильного приложения или SMS.
Все пользователи и администратор должны выполнить следующие действия:
Сгенерируйте QR-код.
Установите мобильное приложение.
Отсканируйте QR-код с помощью мобильного приложения. OTP должен быть включен для группы пользователей. Если OTP не включен ни у одной группы пользователей, MFA не будет работать. Если OTP включен для одной или нескольких групп пользователей, MFA будет включена только для этих пользователей при входе в Infrascope. См. раздел Создание соединения между Infrascope и мобильным приложением "Яндекс Ключ".
MFA также должна быть настроена для администратора путем создания и отправки QR-кода, чтобы администратор мог синхронизировать свое мобильное приложение с Infrascope.
Если MFA не настроена для администратора, то он не сможет войти в систему. Если администратор заблокирован, обратитесь в службу поддержки Infrascope.
Чтобы активировать мультифакторную аутентификацию (MFA) для графического интерфейса Infrascope:
Войдите в систему.
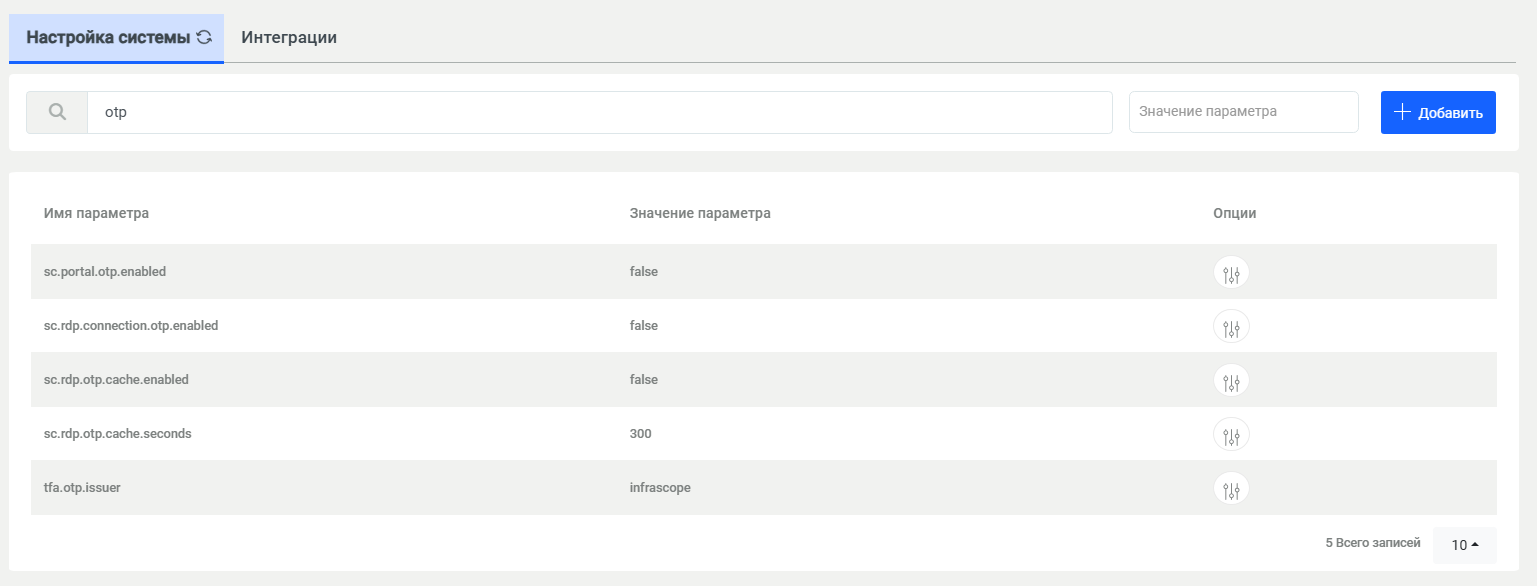
Перейдите в раздел Администрирование > Настройка системы.
Установите необходимые параметры:
sc.portal.otp.enabled=true (одноразовый пароль включен для входа в веб- интерфейс)
otp.rest.url=http://127.0.0.1 (если SSL включен в сети, URL должен быть https://127.0.0.1).Выйдите из системы и снова войдите в систему. После входа в систему Infrascope запросит офлайн-токен.
Откройте мобильное приложение, введите значение токена для входа в систему.
См. также:
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.