Использование MFA для RDP-подключений
Чтобы активировать MFA для RDP-подключения к целевому устройству:
Необходимые условия: Администратор и пользователи имеют QR-код, установили мобильное приложение, отсканировали QR-код с помощью мобильного приложения, и MFA включен для группы пользователей, которая будет использовать MFA для RDP-подключений (см. разделы Отправка пользователям QR-кода MFA, Создание соединения между Infrascope и мобильным приложением "Яндекс Ключ", Включение мультифакторной аутентификации (MFA)).
Войдите в веб-интерфейс Infrascope.
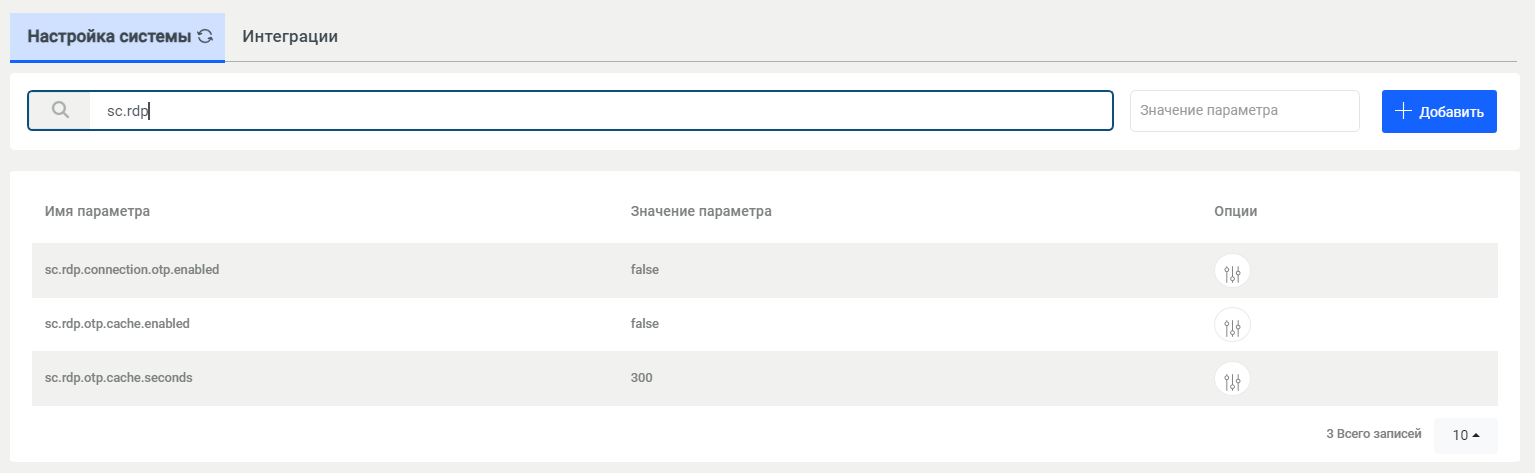
Перейдите в раздел Администрирование > Настройка системы.
Установите следующие обязательные параметры:
sc.rdp.connection.otp.enabled=true (одноразовый пароль включен для RDP- соединений)
sc.rdp.otp.cache.enabled=true (если параметр кэша активирован, после ввода ОТР пользователю не будет предложено ввести ОТР в течение срока действия кэширования)
sc.rdp.otp.cache.seconds=240 (время кэширования в секундах)
После выполнения этих настроек пользователю, принадлежащему включенной группе пользователей, будет предложено ввести токен при входе на RDP-сервер.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.