Использование MFA для SFTP PROXY
Встроенную функцию MFA в Infrascope можно использовать в качестве повышенного уровня безопасности для SFTP Proxy.
Когда пользователи открывают SFTP-клиент (WinSCP или FileZilla), им предлагается ввести учетные данные Infrascope для подключения к SFTP-прокси.
Если MFA активирован для SFTP Proxy:
Для соединений FileZilla: После успешного входа пользователей в систему с использованием их учетных данных открывается следующее окно, где пользователям предлагается ввести токен MFA.
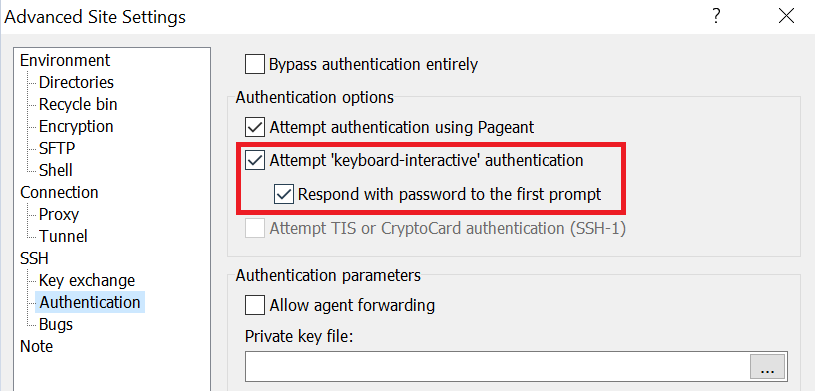
Для соединений WinSCP: Учетные данные Infrascope и токен MFA вводятся на одном экране.
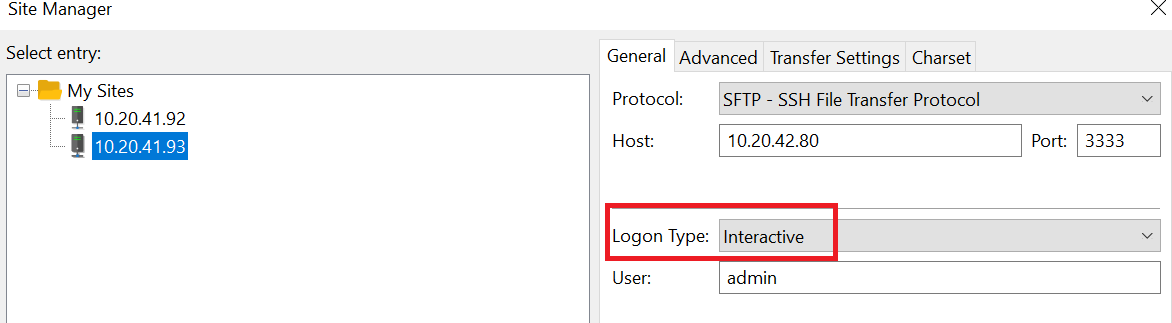
Кроме того, клиенты SFTP имеют свои собственные конфигурации для использования MFA. Например, тип входа должен быть выбран как интерактивный, чтобы включить MFA для пользователя. Смотрите рисунок - Использование MFA в FileZilla ниже.
Использование MFA в FileZilla:
Использование MFA на WinSCP:
Только пользователи в разрешенных группах пользователей могут использовать MFA для SFTP-соединений. Чтобы включить использование MFA для группы пользователей, обратитесь к разделу Включение мультифакторной аутентификации (MFA).
Чтобы настроить MFA для SFTP-соединений, выполните следующие действия:
Необходимые условия: Администратор и пользователи должны иметь QR-код, установить мобильное приложение, отсканировать QR-код с помощью мобильного приложения, и MFA должен быть включен для группы пользователей, которая будет использовать MFA для SSH-подключений.
Установите SSH-соединение с Infrascope в качестве пользователя pamuser.
Отредактируйте файл "nsso.properties" в каталоге /u01/sftp-proxy/conf/ и добавьте следующие конфигурации в этот файл.
nsso.connection.otp.enabled=true
nsso.otp.cache.enabled=true
nsso.otp.cache.seconds=300
Первая команда включает MFA. Вторая команда настраивает кэширование OTP, а третья устанавливает значение кэша в 300 секунд. Это означает, что у пользователей, вошедших в систему с OTP, не будет запрашиваться токен в течение следующих 300 секунд, даже если они отключатся и подключатся снова.После установки параметров перезапустите sftp-прокси, выполнив следующую команду:
systemctl restart pam-sftp
После выполнения этих настроек пользователи, принадлежащие к группе пользователей с поддержкой MFA, будут запрашивать токен на SFTP-клиенте при входе в Infrascope через порт 3333.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.