Использование MFA для SSH-прокси
MFA можно использовать в качестве повышенного уровня безопасности для SSH Proxy.
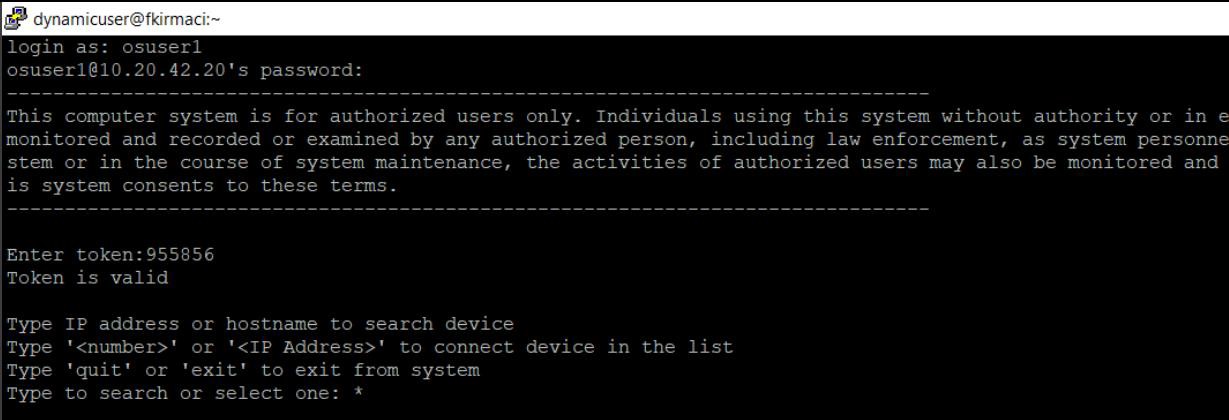
Когда пользователь открывает SSH-клиент (Putty, SecureCRT и т.д.), у него запрашиваются учетные данные Infrascope для подключения к SSH-прокси. После успешного входа в систему, если MFA активирована для SSH Proxy, пользователю будет предложено ввести токен MFA.
Чтобы включить MFA для SSH Proxy:
Необходимые условия: Администратор и пользователи имеют QR-код, установили мобильное приложение, отсканировали QR-код с помощью мобильного приложения, и MFA включен для группы пользователей, которая будет использовать MFA для SSH Proxy.
Установите SSH-соединение с Infrascope в качестве пользователя pamuser.
Отредактируйте файл "nsso.properties" с помощью приведенной ниже команды:
vi /u01/nssoapp/conf/nsso.propertiesПроверьте в конфигурационном файле, не настроен ли уже указанный ниже параметр. Если нет, добавьте приведенные ниже строки. Если перед параметрами стоит знак хэша (#), удалите знак хэша (#), чтобы активировать параметр. Если значение параметра равно "false", измените его на "true". Чтобы ввести или добавить что-либо в редакторе vi, сначала нажмите клавишу Insert на клавиатуре, затем введите нужную строку. Для выхода из режима набора текста нажмите Esc. Чтобы сохранить файл, нажмите Esc, затем двоеточие (:), затем введите "wq!" и нажмите Enter. Если вы не хотите сохранять изменения в файле, нажмите Esc, затем двоеточие (:), затем введите "q!" и нажмите Enter.
nsso.connection.initial.otp.enabled=true
nsso.connection.initial.otp.cache.enabled=true
nsso.connection.initial.otp.cache.sec=xxx (секунда)Перезапустите SSH Proxy с помощью следующей команды systemctl restart pam-ssh
После этих шагов после входа в SSH Proxy потребуется ввести OTP.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.