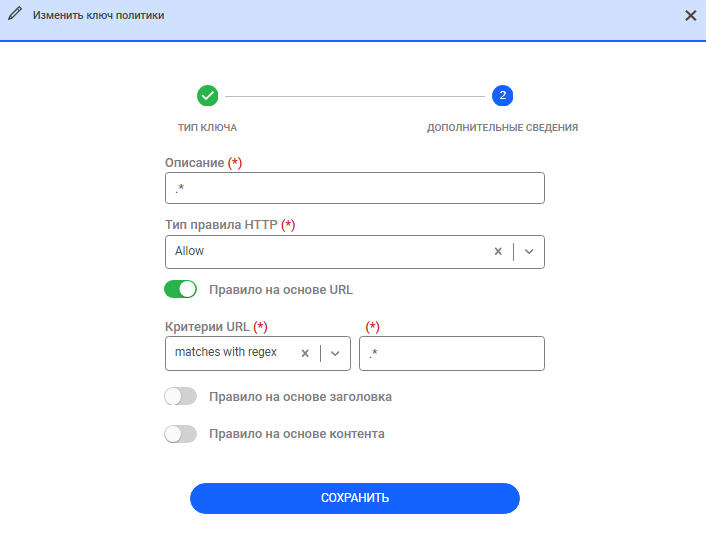
Конфигурация политики HTTP
Политики HTTP определяют, какие веб-страницы разрешены или запрещены. В этом разделе подробно описано, как настроить политику HTTP на разрешение или запрет страниц под основным URL. Например, если основным URL является "yandex.ru", то политики применимы только к yandex.ru и его дополнительным URL-адресам.
Следующие шаги определяют, как настроить политики HTTP в Infrascope:
Перейдите в раздел Политики > Настройка.
Нажмите кнопку Добавить.
Выберите политику HTTP в поле Тип ключа политики и нажмите Далее.
Определите описание и желаемое правило HTTP с одним из вариантов: Разрешить, Запретить, Фильтр журнал.
Описание | Описание для веб-страницы |
Тип правила HTTP | Allow = Разрешенные поддиректории основного URL должны быть настроены как ALLOW. |
Правило на основе URL | Если администратор хочет запретить определенные поддиректории под основным URL, эти поддиректории должны быть указаны здесь. URL может быть определен как "Точный", "Содержит", "Regex" и "Пустой". "Точный" может быть использован, если URL может быть указан точно. Если администратор хочет ограничить все URL, содержащие определенные слова, то можно использовать "содержит". URL также могут быть определены с помощью regex, и в этом случае можно использовать "regex". "Is Empty" можно использовать, если вложенный URL пуст. Даже если основной URL настроен как устройство в соответствии с предыдущим разделом, он также должен быть разрешен в политике HTTP. Обычно для разрешения основного URL и всех его поддиректорий используется шаблон regex ".*". Затем можно определить другую политику, чтобы запретить нужные поддиректории. |
Правило на основе заголовка | Вложенная веб-страница может быть ограничена заголовком. Здесь необходимо добавить название заголовка, а ключевые слова должны быть определены в поле "Заголовок". |
Имя заголовка | Если администратор хочет ограничить веб-страницу с определенными ключевыми словами в заголовке, можно использовать эту опцию. Ключевое слово Header Name должно быть настроено в поле "Header Name". Здесь можно использовать "Exact", "Contains", "Regex" и "Is empty". |
Правило на основе контента | Веб-страницы также могут быть отклонены из-за слова в содержимом веб- страницы. Здесь могут быть использованы такие параметры, как "Exact", "Contains", "Regex" и "Is empty". |
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.