Подключение пользователя сеанса (LDAP/AD User)
Если целевые системы и Infrascope интегрированы с LDAP/AD, пользователи могут входить в целевые системы с помощью своих учетных данных LDAP/AD. Эта функция также может быть использована, когда имя пользователя и пароль пользователя Infrascope настроены как учетная запись с таким же именем пользователя и паролем в целевой системе. Такой пользователь называется пользователем сеанса (Session User).
Дополнительную информацию см. «Руководство администратора. Часть 1», раздел «Интеграция LDAP/AD». Если для группы устройств не настроены учетные данные (например, Ручной вход, Глобальный пользователь, Пользователь Vault или Назначенный пользователь), Infrascope регистрируется в системе целевого устройства как пользователь LDAP. Если настроен любой из вышеупомянутых методов учетных данных, Infrascope установит соединение с помощью настроенного метода.
Infrascope позволяет выбрать аутентифицированного пользователя, который сможет подключаться к целевым устройствам. Это объясняется в следующем разделе. Даже если для подключения настроен любой из вышеуказанных методов, данные пользователя сессии могут быть добавлены к этой выборке. Пожалуйста, обратитесь к разделу Выбор нескольких пользователей в RDP-прокси.
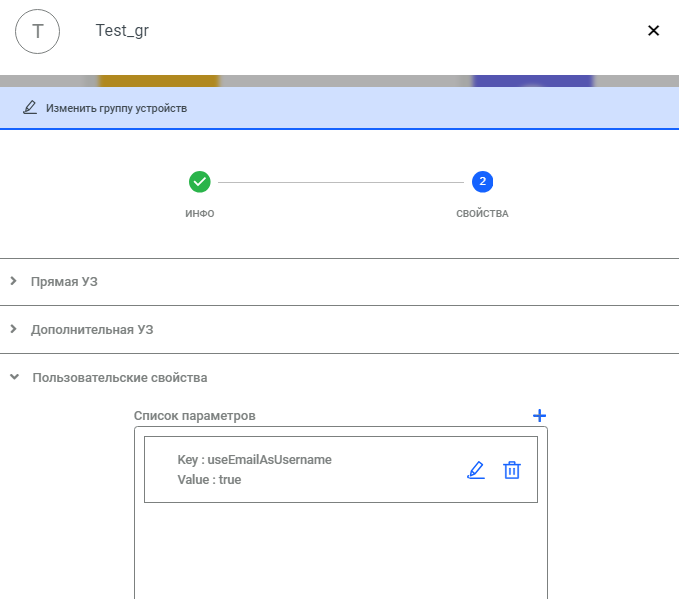
Некоторые удаленные устройства требуют FQDN-адреса в дополнение к имени пользователя. В этом случае ключ свойства "useEmailAsUsername" должен быть установлен как "true" в свойствах группы устройств, чтобы использовать оба свойства для входа в целевые устройства.
Если для целевого устройства требуются адреса FQDN, то в дополнение к свойству пользователя сеанса требуется следующая конфигурация:
Перейдите в раздел Устройства > Список.
Выберите группу устройств, затем Параметры > Изменить.
В разделе Пользовательские свойства установите свойство useEmailAsUsername в значение true.
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.