Шифрование сохраненных файлов в SFTP-прокси
Пользователь может загружать или скачивать файлы при подключении к конечной точке через Infrascope SFTP Proxy. Эта функция SFTP Proxy позволяет сохранять переданные файлы на сервере Infrascope. Сохраненные копии зашифрованы и могут быть открыты только с помощью ключа, сгенерированного во время передачи файлов.
Эта функция является функцией безопасности, позволяющей анализировать и исследовать переданные файлы глубоко, по содержимому, а не только по именам файлов.
Чтобы настроить и использовать эту функцию:
Перейдите в раздел Администрирование > Настройка доступа.
Добавьте область между функциональной группой Sftp Download File Manager и группой пользователей, которые смогут видеть переданные файлы.
Добавьте функцию single.connect.user.logs.moduleVisibility в группу функций в области с соответствующей группой пользователей (т.е. добавьте функцию single.connect.user.logs.moduleVisibility в группу функций портала Sftp Download File Manager).
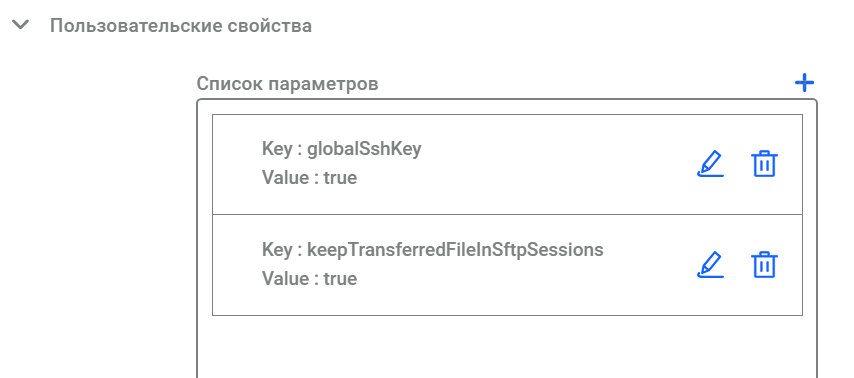
Перейдите в Устройства > Список > Пользовательские свойства и определите свойство keepTransferredFileInSftpSessions как true для связанных пользовательских свойств группы устройств.
В файле Sftp Proxy conf ( /u01/sftp-proxy/conf/nsso.properties) установите следующие параметры:
sftp.allowedfiletypes.tokeep (txt, png и т.д.) sftp.max.filesize.limit.tokeep в Мбайт.Установите zip для прокси-сервера yum install zip.
Перезапустите службу sftp-прокси командой systemctl restart pam-sftp.
Если описанные выше конфигурации выполнены, пользователи с соответствующей функцией портала смогут увидеть переданные файлы в журналах команд (Аудит > Журнал сессий > Журнал команд).
Была ли эта страница полезной?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.