Триггеры приложений
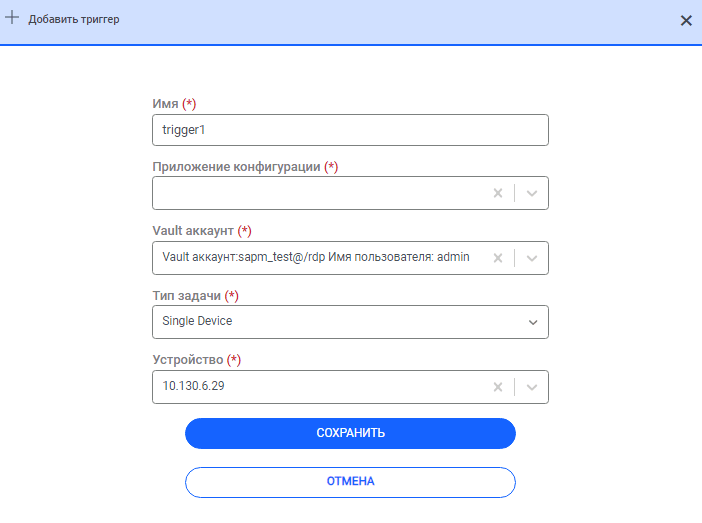
Другой способ заставить клиентские приложения работать с динамически изменяемыми паролями - перезапуск клиентских приложений с новыми паролями после изменения пароля учетной записи Vault. Для этого определяются триггеры приложений. Когда эти триггеры определены, хранилище секретов подключается к серверу, на котором запущены клиентские приложения, и перезапускает приложения с новым паролем.
Чтобы определить триггеры приложений:
Перейдите в раздел Хранилище секретов > Приложения/AAPM.
Нажмите кнопку "Добавить".
Выберите учетную запись Vault, используемую для перезапуска клиентского приложения после изменения пароля учетной записи.
Выберите конфигурацию.
Выберите тип цели: Single Device (Одно устройство) или Bulk (Групповой).
Выберите устройство, если выбран тип цели Single Device, или выберите группу устройств и тип элемента, если выбран тип цели Bulk, и нажмите "Сохранить".
Когда пароль учетной записи Vault меняется и срабатывает триггер, для каждого соответствующего устройства создается запись в блоке "Процессы заданий", связанная с соответствующими триггерами в блоке "Задания приложений".
Чтобы найти эти записи процесса, используйте блок "Процессы заданий".
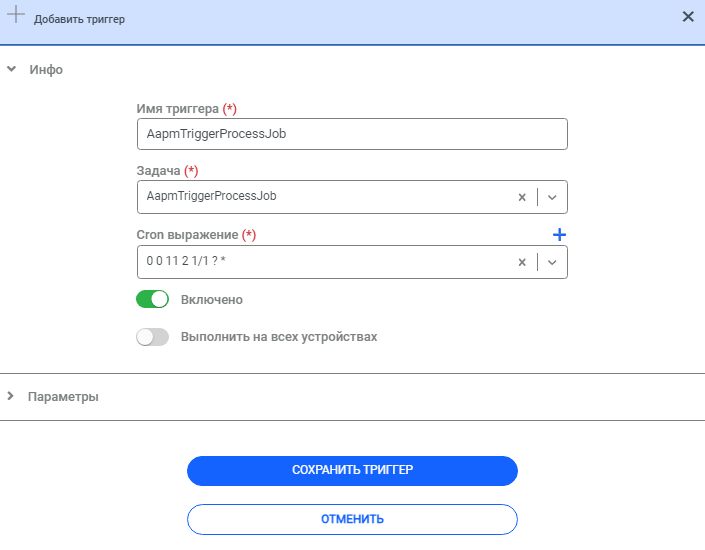
Начальный статус этого процесса – Waiting (Ожидание). Для запуска этого процесса в определенное время, задание AapmTriggerProcessJob должно быть определено в планировщике заданий:
Перейдите в раздел Администрирование > Планировщик задач.
Откройте вкладку "Список триггеров".
Выберите или создайте AapmTriggerProcessJob в качестве задания.
Заполните поля Имя триггера и Выражение Cron.
Чтобы включить задание, выберите Включено и нажмите "Сохранить".
| Независимо от того, сколько триггеров установлено, для запуска всех триггеров достаточно запустить только одно задание процесса триггера. |
Чтобы определить стратегию управления приложением:
Перейдите в раздел Хранилище секретов > Конфигурации.
Откройте вкладку "Приложение конфигурации".
Нажмите кнопку "Добавить".
Введите имя конфигурации, стратегию и определите свойства в зависимости от стратегии.
Стратегия Samba:
Имя параметра | Значение параметра |
ldap.username.dn.template | Пользователь Active Directory |
Стратегия WinRM:
Имя параметра | Значение параметра |
winrm.port | 5986 |
winrm.secure | true |
winrm.ignore.certificate | true |
winrm.auth.method | NTLM |
Метод WinRM позволяет управлять учетными записями служб на подключенных устройствах. Процесс здесь начинается с управления учетной записью, где УЗ службы используется в Vault.
Когда УЗ, управляемая в Vault, изменяется в определенные периоды, она обрабатывается с помощью AapmTriggerProcessJob, а пароль УЗ службы на соответствующем сервере Windows изменяется с помощью метода WinRM. УЗ службы может быть локальным пользователем в рабочей группе или ею можно управлять в Active Directory. Если она управляется в Active Directory, соответствующие серверы домена можно выбрать в окне определения триггера приложения и применить к ним одновременно.
Стратегия WebLogic:
Имя параметра | Значение параметра |
weblogic.admin.url | ${deviceURL} или ${deviceIp} |
weblogic.admin.port | Если для weblogic.admin.port написано $ {devicePort}, то используется информация об устройстве, определенная стороной хранилища. |
weblogic.admin.username | Информация о пользователе, подключающемся к Weblogic |
weblogic.admin.password | Пароль пользователя, подключенного к Weblogic |
weblogic.datasource.name | Драйвер JDBC-коннектора |
Гарантируется, что пароли учетных записей базы данных в пулах подключений к БД отражаются в пуле после изменения паролей в хранилище путем подключения с использованием учетных данных, определенных в стратегии Weblogic.
Прежде всего УЗ базы данных в хранилище, пароль которой изменяется после периода изменения, обрабатывается с помощью AapmTriggerProcessJob, а затем подключается к Weblogic с использованием стратегии Weblogic и изменяет пароли в пуле соединений.
Стратегия File Config:
Имя параметра | Значение параметра |
winrm.port | 5986 |
winrm.secure | true |
winrm.ignore.certificate | true |
winrm.auth.method | NTLM |
Чтобы избавиться от статических паролей, записанных в файлах конфигурации в Windows Servers, шаблон команды определяется при добавлении УЗ с этим паролем в Vault и определении приложения. После того, как процесс будет предоставлен по протоколу WinRM, перейдите по пути к файлу в шаблоне команды и измените информацию о пароле в этом файле.
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.