Ротация SSH-ключа для хранилища секретов
Даже если пароли для привилегированных учетных записей изменяются, ротируются или сохраняются модулем Хранилище секретов, пользователи, загрузившие закрытые ключи RSA для своих учетных записей, продолжают входить в системы с этими закрытыми ключами. Чтобы предотвратить это, SSH-ключи также могут периодически меняться модулем Хранилище секретов.
Чтобы добавить ключ SSH в Хранилище секретов:
Перейдите в раздел Хранилище секретов > Аккаунты.
Откройте вкладку "Vault".
Нажмите кнопку "Добавить" и выберите действие "Добавить аккаунт".
Введите Имя учетной записи, Описание, Имя группы, Тип (Static) и Конфигурация. Далее введите хост, период изменения и имя пользователя.
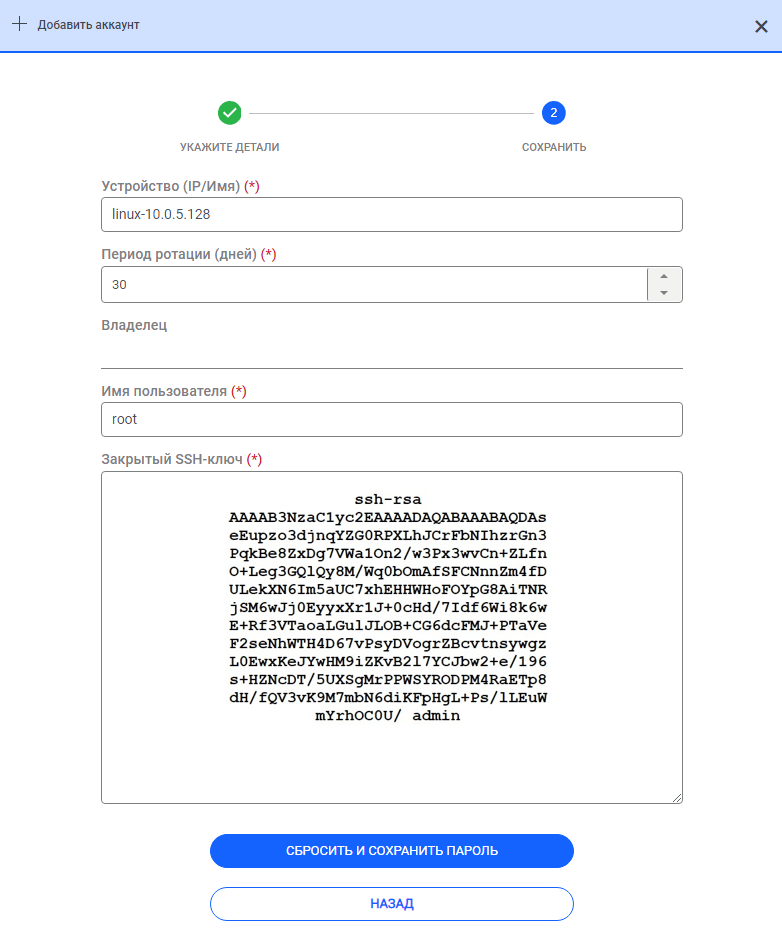
Выберите один из типов ключей SSH в качестве конфигурации. Это действие изменит поле Пароль на поле Закрытый ключ RSA.
Установите SSH-соединение с целевым устройством и скопируйте содержимое файла /home/<username>/.ssh/id_rsa (или любого другого пути, включающего закрытый ключ RSA для пользователя).
Вставьте файл в поле Закрытый ключ RSA.
Нажмите "Сбросить и сохранить пароль".
Подтвердите всплывающее диалоговое окно.
Определение ключа SSH на странице учетных записей Vault:
Учетная запись будет сохранена и отобразится в окне "Vault". С этого момента, если тип учетной записи динамический, SSH-ключ будет периодически меняться. Если тип учетной записи статический, SSH-ключ будет неизменным.
Процесс проверки и сброса SSH-ключа аналогичен любой другой учетной записи.
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.