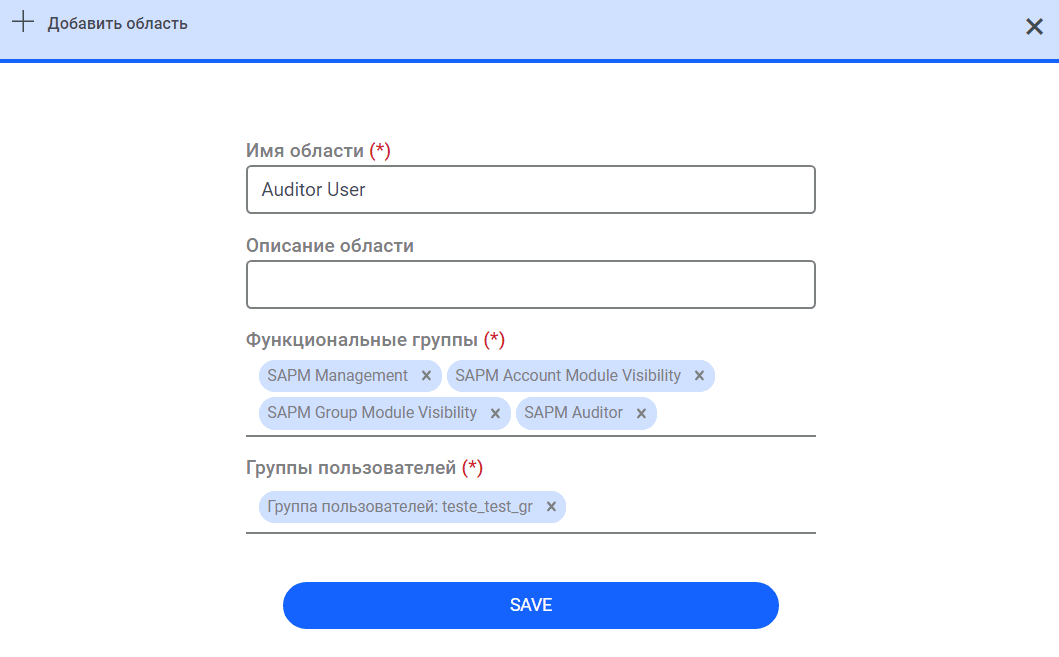
Пользователь-аудитор
Пользователь-аудитор может видеть все учетные записи и группы, определенные в Хранилище секретов, но не может предпринимать никаких действий с этими учетными записями. Кроме того, пользователь-аудитор видит пользователей, имеющих разрешение на доступ к этим учетным записям и группам на вкладке "Vault".
Группы пользователей аудиторов должны иметь следующие функциональные группы:
Функциональная группа | Описание |
SAPM Management | Основная функциональная группа Хранилища секретов. |
SAPM Account Module Visibility | Функциональная группа, предоставляющая полномочия для просмотра вкладки Vault. |
SAPM Group Module Visibility | Функциональная группа, предоставляющая полномочия для просмотра групп на вкладке Vault. |
SAPM Auditor | Функциональная группа, которой предоставлена авторизация аудитора. |
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.