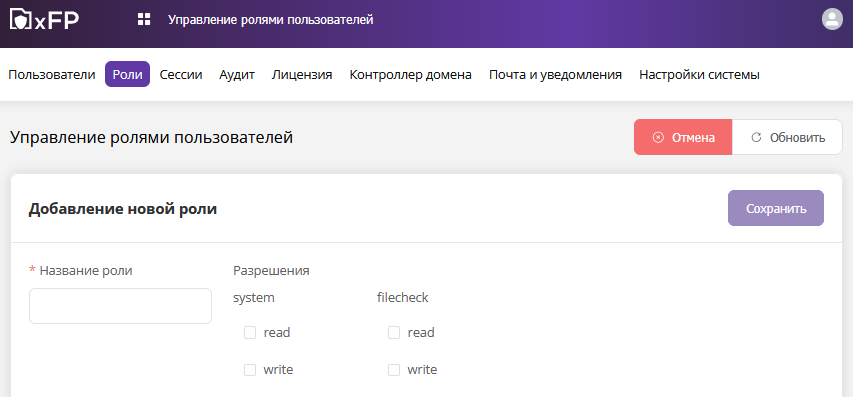
Для создания роли необходимо нажать кнопку "Добавить". После чего появится страница, представленная на рисунке ниже.
Для создания роли необходимо:
ввести название роли;
установить необходимые разрешения для роли (см. таблицу ниже).
Привилегия
Доступно
Авторизованный пользователь
Нет привелегий
вводить логин
производить выход (logout)
получать информацию о текущем пользователе
получать информацию о доступах текущего пользователя
изменять свои настройки в профиле пользователя
system
read
просматривать весь раздел "Настройки" (настройки интеграции с AD, почтовым сервером, настройки TTL-сессий, списки пользователей и ролей, добавленные сертификаты, и др.), а также просматривать конфигурацию Системы
просматривать журналы пользовательского аудита и журналы системных событий
write
все привилегии, доступные для "read"
изменять настройки интеграции с АД, почтовым сервером, TTL-сессий, списки пользователей, ролей, сертификаты т.д. (конфигурирование по API)
изменять настройки хранения журналов аудита и журналов системных событий
производить ручную очистку журналов аудита и журналов системных событий