Создание получателя
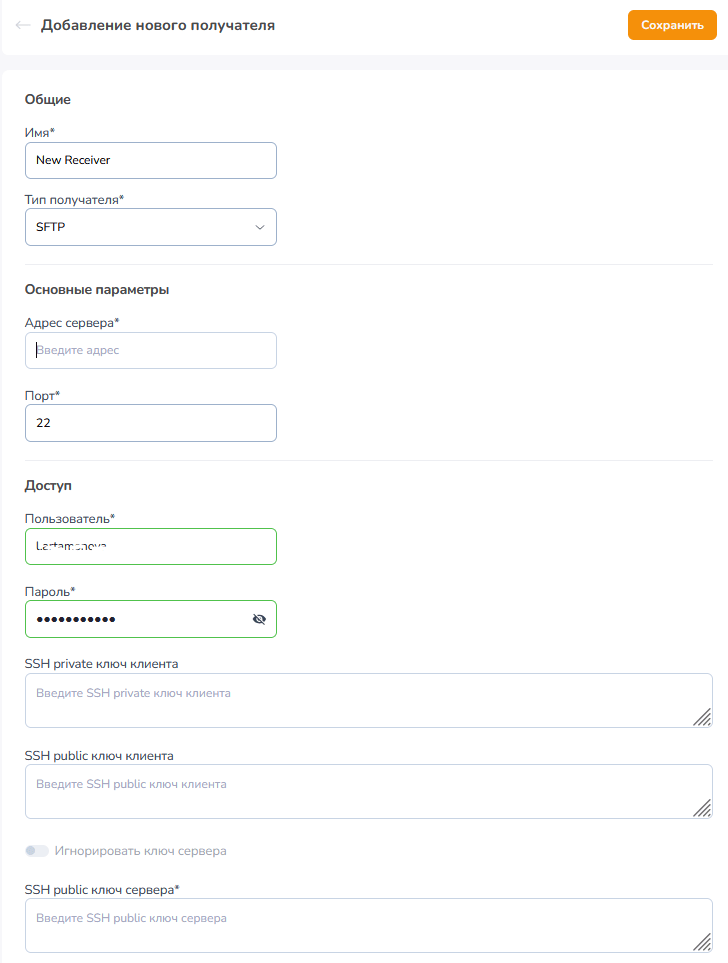
Для создания получателя нажмите кнопку «Добавить» и выберите его тип. Набор параметров при создании и редактировании зависит от выбранного типа. Страница создания получателя SFTP показана на рисунке ниже.
Не используйте имя WRONG RECORD: оно зарезервировано Системой. |
Перед сохранением проверьте корректность путей и права пользователя на выбранные каталоги. Иначе доставка файлов и отчётов может завершиться ошибкой.
Выбор типа получателя
| Тип | Что подготовить | Особенности |
|---|---|---|
SFTP-сервер, каталог, учётные данные или SSH-ключи | Авторизация по паролю или ключу SSH | |
FTP-сервер, каталог, учётные данные | Настройки TLS; пассивный режим временно недоступен | |
NFS-сервер и смонтированный каталог | Пути относительно точки монтирования | |
SMB-сервер, смонтированный каталог, учётные данные | Пути относительно точки монтирования | |
Бакет и ключи доступа | Пути относительно бакета | |
Только имя получателя | Файлы и отчёты не выгружаются |
Общие настройки доставки
Для SFTP, FTP, NFS, SMB и S3 Система повторяет у получателя структуру хранения файлов источника. Имя задаётся при создании получателя.
Переключатели определяют, какие результаты передавать получателю. Если переключатель выключен, соответствующие файлы или отчёты не передаются.
Сохранять файлы и Папка для сохранения файлов — передача файлов с «хорошим» вердиктом и путь их сохранения.
Папка карантина и Путь к папке карантина — передача файлов с «плохим» вердиктом и путь их сохранения.
Папка отчётов и Путь к папке отчётов — передача отчётов и путь их сохранения.
Папка очищенных файлов и Путь к папке очищенных файлов — передача файлов с вердиктом «очищен» и путь их сохранения. Эти настройки доступны для SFTP, FTP, SMB и S3.
Для NFS и SMB пути сохранения задаются относительно точки монтирования; для S3 — относительно бакета. Для SFTP и FTP укажите каталоги на соответствующем сервере.
SFTP
Предварительно настройте SFTP-сервер и создайте каталог для файлов, отчётов и карантинных файлов. Поддерживается авторизация по паролю или по ключу SSH.
Адрес сервера — адрес хоста.
Порт — номер порта.
Лимит подключений — лимит подключённых процессов.
Пользователь — имя пользователя для подключения.
Пароль — пароль для авторизации по паролю; при сохранении маскируется.
SSH private ключ клиента — закрытый ключ для авторизации по SSH; при сохранении маскируется. Ожидается формат OpenSSH (Base64) или PEM.
SSH public ключ клиента — публичный ключ, соответствующий закрытому ключу клиента.
Игнорировать ключ сервера — отключает проверку публичного ключа сервера.
SSH public ключ сервера — публичный ключ сервера для проверки его подлинности.
Параметры передачи файлов и отчётов приведены в разделе Общие настройки доставки.
FTP
Предварительно настройте FTP-сервер и создайте каталог для файлов, отчётов и карантинных файлов.
Адрес сервера — адрес хоста.
Порт — номер порта.
Пользователь — имя пользователя для подключения.
Пароль — пароль пользователя для подключения.
Лимит подключений — лимит подключённых процессов.
TLS — включает защищённую передачу данных.
Не проверять сертификат сервера — клиент принимает любой сертификат сервера и любое доменное имя в нём.
FTP over implicit SSL/TLS — шифрованное соединение на заранее определённом порту, обычно
990, без отправки специальной команды.Пассивный режим — временно недоступен.
Параметры передачи файлов и отчётов приведены в разделе Общие настройки доставки.
NFS
Предварительно настройте NFS, смонтируйте каталог и создайте папки для файлов, отчётов и карантинных файлов.
Адрес сервера — адрес хоста.
Папка монтирования — путь к каталогу. При многонодовой установке монтирование выполняется на всех узлах с комплектом сервисов Системы.
Версия протокола —
3,4,4.0,4.1или4.2. Версия 3 считается уязвимой из-за подверженности DNS-атакам; в версии 4 предусмотрена аутентификация машин и пользователей, а протокол MOUNT не используется.Лимит подключений — лимит подключённых процессов.
Пути сохранения файлов и отчётов задаются относительно точки монтирования. Параметры передачи приведены в разделе Общие настройки доставки.
SMB
Предварительно настройте SMB, смонтируйте каталог и создайте папки для файлов, отчётов и карантинных файлов.
Адрес сервера — адрес хоста.
Домен — домен для подключения.
Версия протокола —
3.0,3.02или3.1.1; версия3.1.1отмечена как наиболее безопасная.Папка монтирования — путь к каталогу. При многонодовой установке монтирование выполняется на всех узлах с комплектом сервисов Системы.
Пользователь — имя пользователя для подключения.
Пароль — пароль пользователя для подключения.
Лимит подключений — лимит подключённых процессов.
Пути сохранения файлов и отчётов задаются относительно точки монтирования. Параметры передачи приведены в разделе Общие настройки доставки.
S3
В целевом S3 заранее создайте бакет для файлов и отчётов. Папки внутри бакета могут отсутствовать: Система создаст их и повторит в них структуру хранения файлов источника.
Адрес сервера — адрес хоста с S3-хранилищем.
Порт — порт S3-хранилища.
Bucket — бакет, в который сохраняются файлы и отчёты.
Лимит подключений — максимальное количество подключений к S3-хранилищу.
TLS — переключатель защищённого соединения.
Не проверять сертификат сервера — клиент принимает любой сертификат сервера и любое доменное имя в нём.
Идентификатор ключа доступа — идентификатор ключа доступа к S3-хранилищу.
Секретный ключ доступа — ключ доступа к S3-хранилищу; при сохранении маскируется.
Пути сохранения карантинных файлов, отчётов и очищенных файлов задаются относительно бакета S3. Параметры передачи приведены в разделе Общие настройки доставки.
EMPTY
Получатель-заглушка для случаев, когда после проверки не требуется выгружать файл и отчёт: достаточно просмотра результата в интерфейсе. Укажите только имя получателя.
Эта страница была полезна?
Спасибо за отзыв!
Спасибо, мы учтём это для улучшения документации.